Claudecookie:从 Cookie 转换与验证 Claude Code 凭证的工具

Claudecookie 是一个从浏览器 Cookie 提取、验证并生成 Claude Code 凭证的开发者小工具,兼具效率价值与安全风险。
Claudecookie 是近期出现在 Hacker News 上的开发者工具,核心功能是将浏览器登录会话中的 Cookie 转换为 Claude Code CLI 可用的凭证,并提供有效性检查和新令牌生成能力,形成"提取→验证→铸造"的完整工作流。该工具的主要价值在于简化多环境下的凭证迁移和自动化集成,尤其适合需要在 CI/CD 或远程服务器上使用 Claude Code 的开发者。然而,由于涉及敏感的身份凭证处理,工具存在凭证泄露、违反 Anthropic 服务条款以及因认证机制变更而失效等风险,用户在采用前应审查其源代码与网络行为,并在隔离环境中测试。目前该项目社区讨论极少,公开信息有限,需持续跟进评估。
什么是 Claudecookie
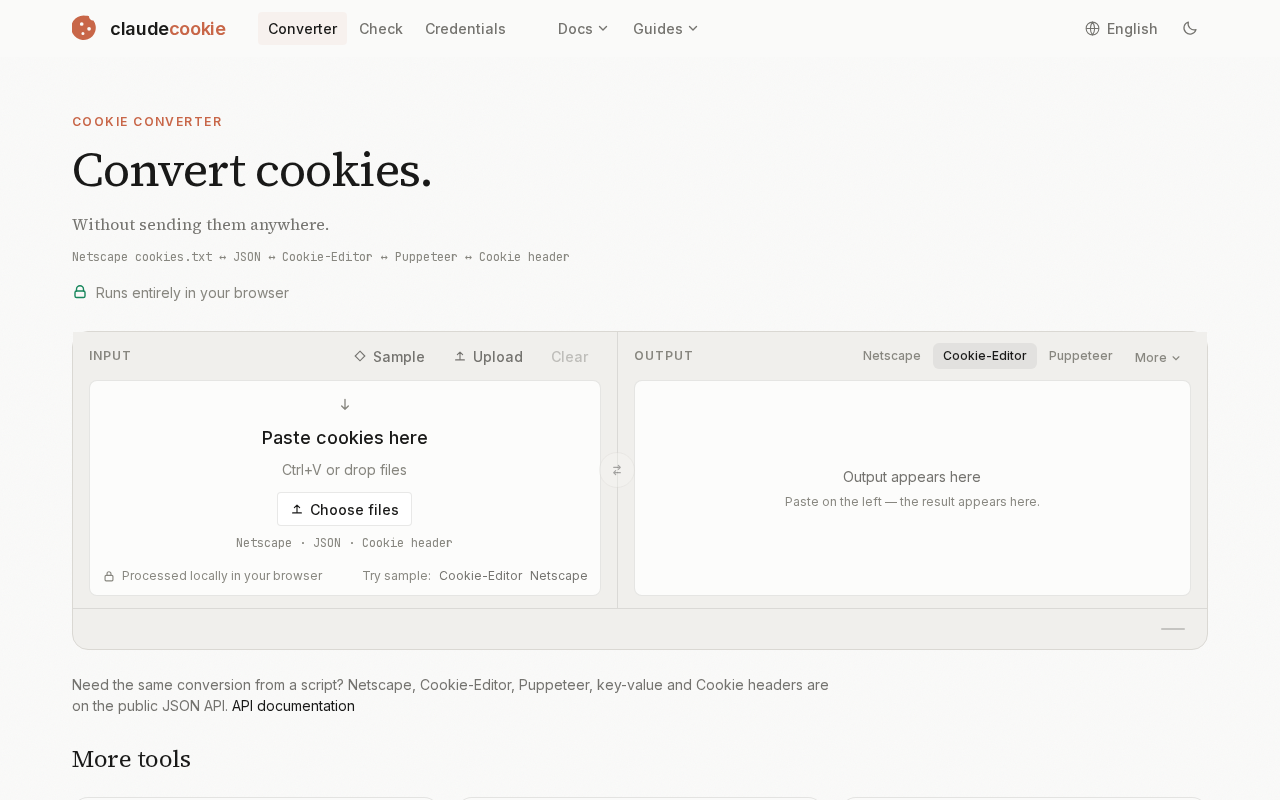
Claudecookie 是一个近期出现在 Hacker News 上的开发者工具,其核心功能围绕 Claude Code 的凭证管理展开。根据项目标题描述,它能够完成三项主要操作:从 Cookie 中转换(convert)凭证、检查(check)凭证有效性,以及生成/铸造(mint)Claude Code 凭证。
对于依赖 Anthropic Claude Code 进行日常编程工作的开发者而言,凭证管理往往是一个不太起眼却又必须处理的环节。传统方式下,凭证通常通过官方登录流程和 API Key 管理,而 Claudecookie 提供了一条以浏览器 Cookie 为切入点的替代路径。
需要说明的是,该项目目前在 Hacker News 上的关注度较低(仅 3 分、0 条评论),公开信息非常有限,本文基于其标题所披露的功能定位进行梳理,具体实现细节仍需参考项目实际文档。
三项核心功能解析
从命名来看,Claudecookie 的功能可以拆解为一个清晰的工作流。
Convert(转换)
工具允许用户从浏览器 Cookie 中提取会话信息,并将其转换为 Claude Code 可用的凭证格式。这意味着开发者可以复用已经在浏览器端登录的会话状态,而无需重复走完整的认证流程。这类做法在自动化脚本、CLI 工具集成场景中较为常见。
浏览器 Cookie 本质上是服务端下发给客户端的小型文本凭据,用于在无状态的 HTTP 协议上维持会话状态。以 Claude.ai 为例,用户完成登录后,浏览器会存储包含会话标识(Session Token)的 Cookie,后续每次请求都会自动携带这一信息以证明身份。"从 Cookie 转换凭证"的技术原理,是通过读取浏览器本地存储(如 Chrome 的 SQLite 数据库 Cookies 文件)或借助浏览器扩展导出当前会话的 Cookie 字符串,再将其中的认证字段重新格式化为 Claude Code CLI 所期望的配置格式(通常是写入本地配置文件或环境变量)。这与 curl 命令通过 --cookie 参数传递浏览器会话来调试 API 的思路一脉相承。
Check(检查)
凭证的有效性验证是这类工具的重要一环。Check 功能应当用于确认转换后的凭证是否仍然有效、是否过期,避免在实际调用时因凭证失效而中断工作流。对于需要长时间运行的自动化任务,这种预检机制能显著减少排障成本。
Mint(铸造/生成)
Mint 通常指从现有凭证材料生成新的、可直接使用的访问令牌。结合前两步,整个流程形成闭环:从 Cookie 提取 → 验证有效性 → 生成可用凭证,最终服务于 Claude Code 的命令行使用。
"Mint"一词在凭证管理语境中借用自加密货币领域,意指基于已有的信任材料(如 Session Cookie)派生出一个新的、有独立生命周期的访问令牌(Access Token)。这种令牌通常是 JWT(JSON Web Token)或不透明字符串,具有更短的有效期和更细粒度的权限范围,相比直接使用长期有效的 Session Cookie 更符合最小权限原则。在 OAuth 2.0 体系中,类似的操作被称为"令牌交换"(Token Exchange),即用一种凭证换取另一种适用于特定场景的凭证。Claudecookie 的 Mint 步骤若遵循这一思路,则生成的凭证可以在不暴露原始 Cookie 的前提下用于 CLI 或自动化脚本,一定程度上降低了主会话被盗用的风险。
潜在的使用场景与价值
这类工具的价值主要体现在开发效率和自动化集成上。当开发者需要在多个环境(本地、CI/CD、远程服务器)之间共享 Claude Code 访问能力时,手动管理凭证既繁琐又容易出错。通过 Cookie 转换的方式,理论上可以简化凭证在不同环境间的迁移。
对于构建 Claude Code 相关工具链的开发者,一个专门处理凭证转换与验证的小工具能够作为基础组件被复用,避免在每个项目中重复造轮子。
值得警惕的安全考量
从 Cookie 中提取和转换认证凭证,本质上涉及敏感的身份信息处理,这是使用此类工具时必须谨慎对待的问题。
- 凭证泄露风险:Cookie 和生成的令牌等同于登录状态,一旦泄露可能导致账号被滥用。使用任何第三方凭证工具前,都应确认其不会将凭证上传至外部服务器。
- 合规性问题:以非官方方式提取和使用会话凭证,是否符合 Anthropic 的服务条款需要用户自行评估。绕过官方认证流程可能存在违反使用协议的风险。
- 可维护性:依赖 Cookie 结构的工具容易因服务端认证机制调整而失效,长期稳定性存疑。
建议在采用此类工具前,仔细审查其开源代码(如果开源),并优先在隔离环境中测试,避免直接使用主账号凭证。
从操作系统层面看,现代浏览器对本地 Cookie 数据库采取了加密保护措施(如 Chrome 在 macOS 上通过 Keychain 加密、在 Windows 上使用 DPAPI),直接读取通常需要用户授权或以相同用户身份运行的进程权限。因此,Claudecookie 在本地读取 Cookie 的操作本身并不等同于远程攻击,但这也意味着任何以相同权限运行的恶意进程理论上也能执行同样的操作。更值得关注的是供应链安全:通过 npm、pip 等包管理器安装的第三方工具可以在安装或运行时静默读取并外传 Cookie,这类攻击手法已有真实案例记录。在使用 Claudecookie 之前,审查其网络请求行为(可借助 mitmproxy 或系统防火墙规则)与审查源代码同样重要。
小结
Claudecookie 反映了 Claude Code 生态中出现的一类实用型辅助工具——围绕凭证管理这一具体痛点,提供转换、验证、生成的一体化能力。它对于需要自动化集成 Claude Code 的开发者具有一定参考价值。
不过,鉴于目前公开信息有限、社区讨论尚少,且涉及敏感的凭证处理,读者在实际采用前应保持谨慎,充分评估其安全性与合规性。随着 Claude Code 使用群体的扩大,此类工具生态预计会持续演进,值得持续关注。
相关推荐

被弃用的Popcorn Time:为何要禁用百万僵尸应用
Popcorn Time 虽已停止开发多年,但数百万设备上的旧版应用仍构成僵尸网络风险。本文分析弃用软件的安全隐患及远程禁用措施的必要性。

一周安全风暴:Node.js/PHP RCE、PyPI投毒与企业身份防线
一周内Node.js与PHP曝出RCE漏洞、PyPI出现恶意LiteLLM版本、eMudhra CA密钥遭破坏。本文解读WorkOS的应对建议,分析供应链投毒与信任根风险对企业身份架构的启示。

Codex CLI 0.164:预设槽与内联模型参数解析
Codex CLI 0.164.0 新增十个 /presets 预设槽、/model 与 /permissions 内联参数,以及远程命令凭据掩码。本文解析这些更新的实际用途、安全意义与升级检查要点。