Claude一个月修复Firefox超15个月安全漏洞,AI代码审计效率惊人

Claude AI助Firefox一个月修复漏洞超过去15个月总和
Firefox团队借助Anthropic的Claude Mythos Preview模型,在2025年4月修复的安全漏洞数量超过此前15个月总和,实现了AI代码审计从辅助工具到核心生产力的跃升。该模型凭借深度代码审计、大规模代码库导航和上下文关联分析能力,有效弥补了传统模糊测试的盲区,集中清偿了长期积累的安全债务,为开源项目安全维护开辟了新范式。
一个令人震惊的安全修复记录
近日,一条来自社交媒体的消息引发了技术圈的广泛关注:借助 Anthropic 的 Claude Mythos Preview 模型,Firefox 团队在 2025 年 4 月修复的安全漏洞数量,超过了此前 15 个月的总和。
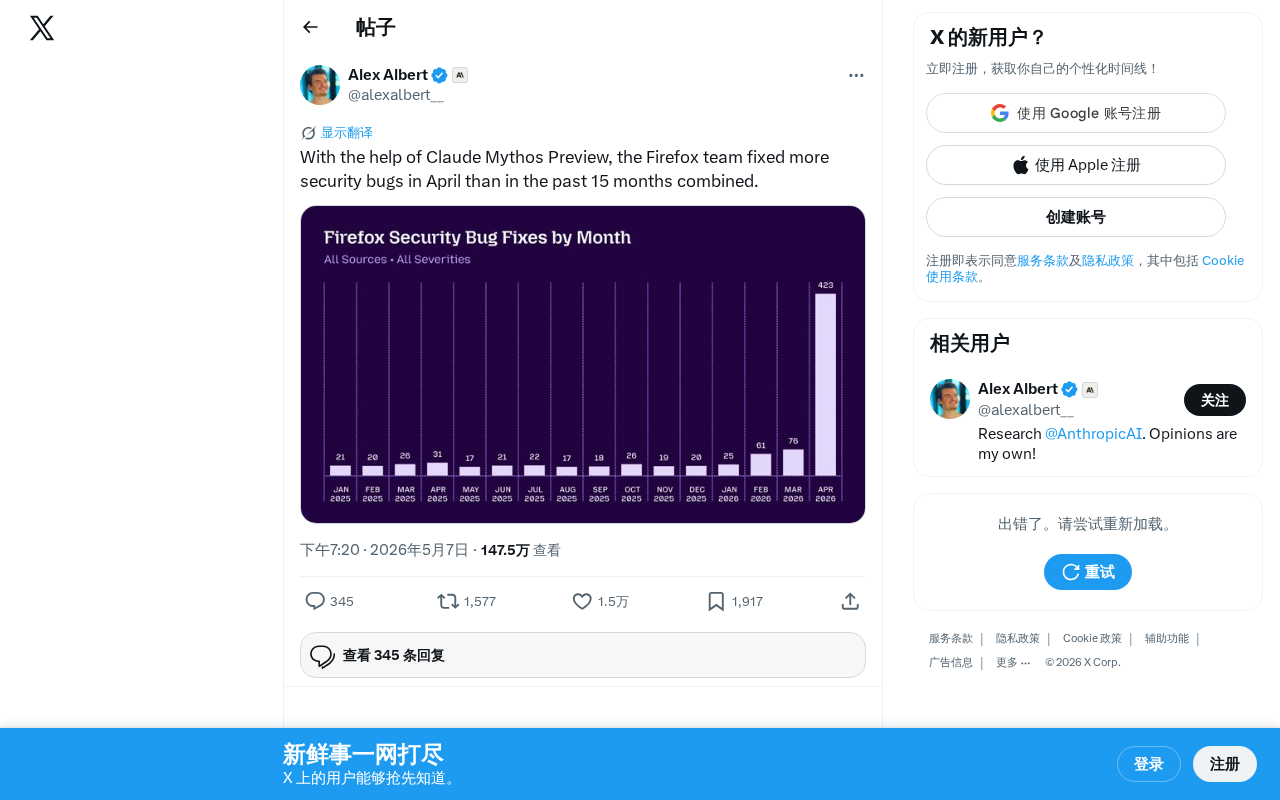
这不是渐进式的效率提升,而是一次量级上的飞跃。它意味着 AI 代码审计在大型开源项目的安全维护中,已经从"辅助工具"跃升为"核心生产力"。
Claude Mythos Preview 是什么?为何能大幅提升漏洞修复效率
Claude Mythos Preview 是 Anthropic 推出的一个专注于代码理解与安全分析的模型版本。相比通用的 Claude 模型,它在安全审计场景中展现出三大核心优势:
- 深度代码审计能力:能够理解复杂的 C/C++ 代码库,精准识别内存安全、类型混淆、竞态条件等常见安全隐患
- 大规模代码库导航:Firefox 拥有数千万行代码,传统人工审计效率极低,而 AI 可以系统性地扫描整个代码库,不遗漏任何角落
- 上下文关联分析:不仅能发现单点漏洞,还能追踪跨模块的数据流,挖掘出更隐蔽的安全问题
值得注意的是,浏览器内核中最常见的安全漏洞类型——内存安全漏洞(如缓冲区溢出、释放后使用 UAF)、类型混淆漏洞以及竞态条件漏洞——在 C/C++ 编写的代码库中尤为普遍。Firefox 的 Gecko 渲染引擎和 SpiderMonkey JavaScript 引擎均大量使用 C++ 编写,这使得这类漏洞的人工排查极为耗时。Claude Mythos Preview 对这些已知漏洞模式的深度理解,正是其能够实现效率跃升的技术根基。
这一模型的引入,从根本上改变了安全团队的工作模式——从"人找漏洞"变成了"AI 发现漏洞,人验证和修复"。
这件事为什么意义重大
浏览器安全是互联网安全的基石
Firefox 作为全球主流浏览器之一,其安全性直接关系到数亿用户的数据安全。浏览器内核代码的复杂度极高,涉及渲染引擎、JavaScript 引擎、网络协议栈等多个关键模块,任何一个安全漏洞都可能被攻击者利用来执行远程代码或窃取用户数据。
传统的安全审计依赖人工代码审查和模糊测试(Fuzzing)——一种通过向程序输入大量随机或半随机数据来触发崩溃、进而发现漏洞的自动化测试技术。Mozilla 长期参与 Google 主导的 oss-fuzz 项目,积累了丰富的模糊测试经验。然而,模糊测试存在固有局限:它主要能发现可触发程序崩溃的漏洞,对逻辑漏洞、信息泄露类问题以及需要特定上下文才能触发的隐蔽缺陷,覆盖率严重不足。这使得大量"低优先级"但同样危险的漏洞长期积压,逐渐形成难以偿还的安全债务。
安全债务(Security Debt)是类比于技术债务提出的概念,指软件项目中因资源限制而推迟处理的已知或潜在安全问题的累积。与技术债务一样,安全债务会随着代码库的增长像复利一样不断膨胀——每一个未修复的隐患都可能成为未来更大漏洞的攻击入口,最终酿成难以控制的安全事故。
15 个月 vs 1 个月:AI 代码审计带来的效率革命
"一个月超过 15 个月"这个数据背后,反映的不仅是速度的提升,更是覆盖范围的质变。AI 可以不知疲倦地审查每一行代码、每一个分支路径,而人类工程师在面对数千万行代码时,不可避免地存在盲区。
这也从侧面说明,在 AI 介入之前,Firefox 代码库中实际上存在大量已知类型但未被发现的安全问题。Claude Mythos Preview 的加入,相当于给整个代码库做了一次全面的"安全体检",将长期积累的安全债务集中清偿。
开源项目安全维护迎来新范式
长期以来,开源项目面临一个共同困境:代码量持续增长,但安全维护资源始终有限。这一困境并非危言耸听——2021 年震惊业界的 Log4Shell 漏洞,以及 2024 年险些酿成重大供应链攻击的 XZ Utils 后门事件,都深刻揭示了开源基础设施在安全维护上的结构性脆弱:许多支撑着全球互联网运转的关键开源项目,实际上仅由少数志愿者维护,安全审计资源严重匮乏。Mozilla 作为非营利组织,同样面临资源捉襟见肘的现实压力。
AI 安全审计工具的引入,为这一长期困境提供了切实可行的解决方案。如果 Claude Mythos Preview 在 Firefox 上的成功经验可以复制到 Chromium、Linux 内核、OpenSSL 等其他关键开源项目中,整个互联网基础设施的安全水平都将获得显著提升,开源软件供应链安全这一行业痛点也有望得到系统性改善。
AI 安全审计的局限性与未来展望
当然,我们也需要理性看待这一成果。AI 发现的漏洞仍然需要人类工程师验证其真实性和严重程度,修复方案也需要人工把关以确保不引入新的问题。此外,AI 目前更擅长发现已知模式的漏洞,对于全新类型的攻击向量,人类安全研究员的创造性思维仍然不可替代。
但趋势已经非常明确:AI 正在成为软件安全领域最强大的力量倍增器。未来的安全团队将是"AI + 人类"的混合编队——AI 负责大规模扫描和初筛,人类负责深度分析和战略决策。
Firefox 团队的这次实践,为整个行业树立了一个值得参考的标杆。当 Claude 能够在一个月内完成过去一年多的安全修复工作时,我们有理由相信,软件安全的"AI 时代"已经真正到来。
核心要点
- Firefox团队借助Claude Mythos Preview,在2025年4月修复的安全漏洞数量超过此前15个月总和
- Claude Mythos Preview具备深度代码审计和大规模代码库导航能力,改变了安全团队的工作模式
- 传统模糊测试对逻辑漏洞和信息泄露类问题覆盖不足,AI审计有效弥补了这一盲区
- AI安全审计解决了开源项目长期面临的安全债务积累和维护资源不足问题
- AI发现的漏洞仍需人类验证和修复,未来将形成AI+人类的混合安全团队模式
- 这一实践为整个软件行业的AI辅助安全审计树立了标杆,对开源供应链安全具有深远意义
相关推荐
Meta Muse六天下载破90万:AI Agent时代正式来临
Meta Muse六天下载破90万:AI Agent时代正式来临
Meta旗下个人AI智能体Muse上线仅六天下载量突破90万,连续登顶美国App Store与Google Play双榜,超越ChatGPT、Claude等明星产品。本文深度解析Muse的核心能力、入口优势与AI Agent赛道的竞争格局。
 行业洞察
OpenAI内部Codex使用量暴增56倍,AI编程正在吞噬一切
OpenAI披露内部Codex使用数据:研究部门增长56倍,客户支持32倍,工程27倍,法务13倍。从技术到非技术部门,AI编程工具的渗透速度远超预期,揭示企业AI采用率正处于关键拐点。
 行业洞察
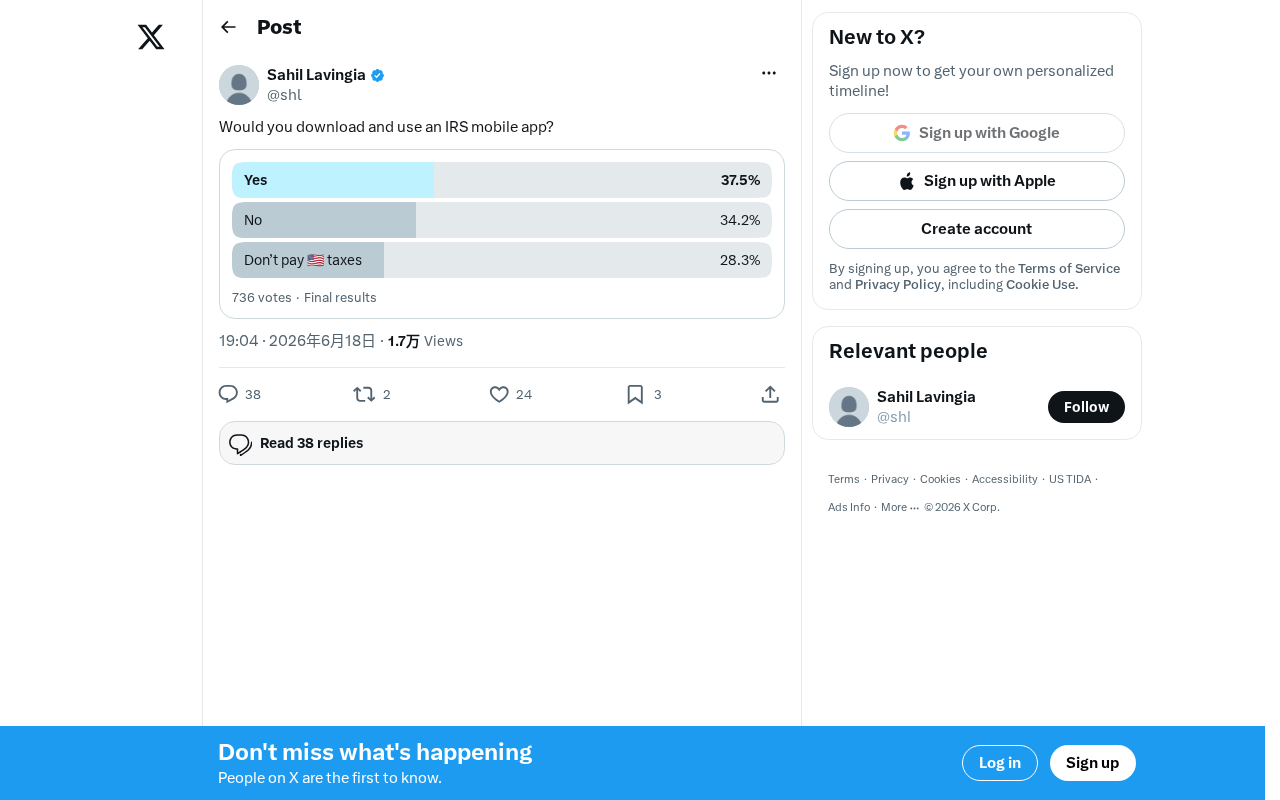
IRS移动App引发热议:政府数字化转型中的信任危机
美国国税局IRS拟推出移动App引发公众激烈讨论。本文分析支持者与反对者的核心论点,探讨数据安全、隐私保护与政府服务便利性之间的平衡,以及对政府数字化转型的深层启示。