ClickFix攻击兴起:Mac与Windows用户如何被诱骗"自我入侵"
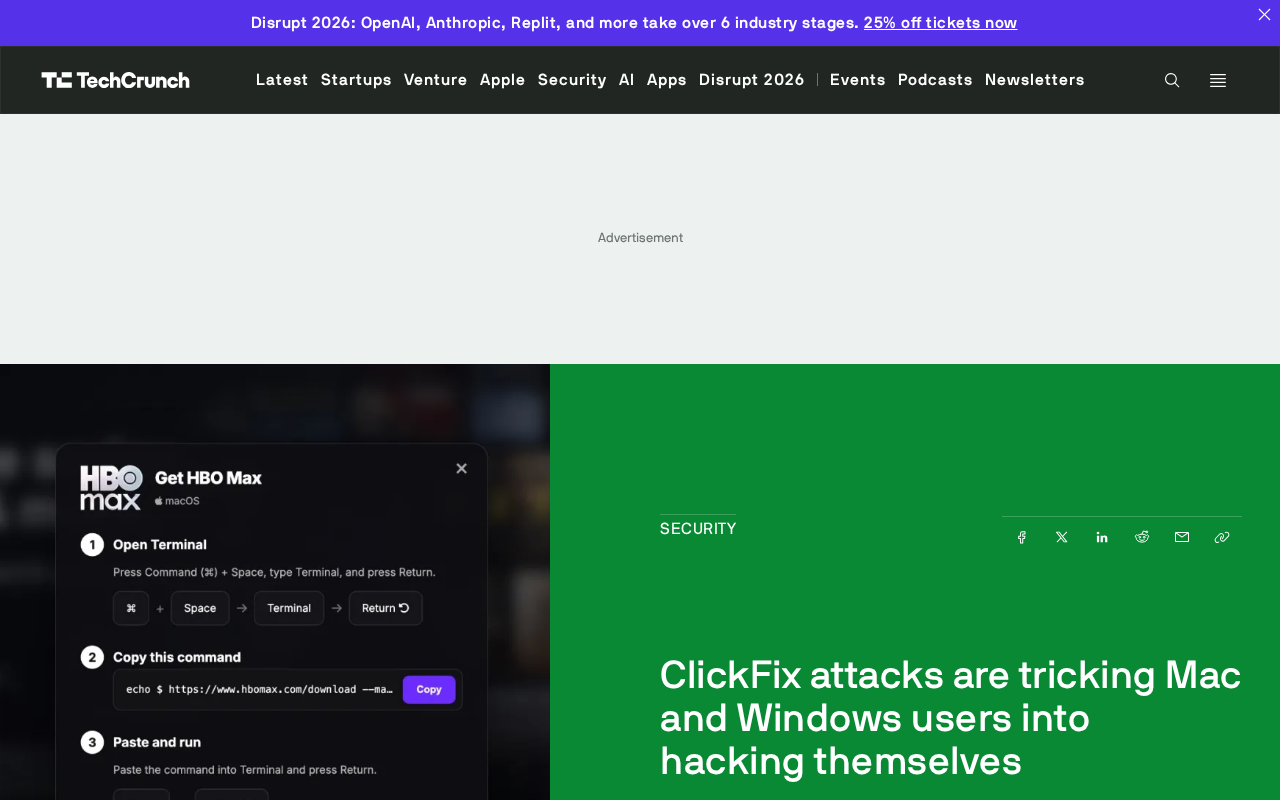
ClickFix攻击诱导用户亲手在终端运行恶意命令,以社会工程学绕过系统防护,同时威胁Mac与Windows。
ClickFix是一种新型社会工程学攻击,其核心在于伪造"故障修复"或"人机验证"场景,诱导用户将恶意命令粘贴到系统终端或运行框中亲自执行,从而绕过依赖文件扫描和自动拦截的传统安全机制。此次典型案例中,攻击者在Reddit投放伪装成HBO Max的虚假广告,利用知名品牌的信任背书扩大受骗范围,且该攻击模式可无差别针对Windows与macOS用户。防范此类攻击的关键在于用户意识:任何网页要求复制粘贴命令并在系统中运行,都几乎可以确定是陷阱。ClickFix的兴起也折射出网络安全攻防重心正从技术漏洞转向"人的漏洞"这一深层趋势。
什么是ClickFix攻击
近期一种名为"ClickFix"的安全威胁正在快速蔓延,其手法之隐蔽在于——它不再依赖传统的木马自动执行,而是诱导用户亲手完成攻击的最后一步。据报道,如果你在过去一周内点击过Reddit上一则伪装成HBO Max的虚假广告,就有可能已经成为这类攻击的受害者。
这种攻击的核心逻辑是社会工程学:攻击者制造一个看似合理的"故障"场景,例如提示页面加载失败、需要"验证你不是机器人"或"修复播放问题",然后一步步引导用户执行一段实际上是恶意命令的操作。整个过程中,用户以为自己在解决问题,实际上却在亲手运行攻击者准备好的代码。
为什么ClickFix如此危险
ClickFix之所以能够同时威胁Mac和Windows两大平台,关键在于它绕开了大多数系统的自动化防护机制。传统恶意软件往往依赖漏洞利用或后台静默执行,容易被杀毒软件和系统权限管理拦截。而ClickFix把"执行恶意代码"这一动作外包给了用户本人——由用户主动复制、粘贴并运行命令,系统自然会认为这是合法的用户操作。
跨平台的通用性
无论是Windows的运行框还是macOS的终端,这类攻击都能找到对应的"话术"来诱导用户输入命令。攻击者通常会设计一套看似专业的"修复指引",让技术水平不高的普通用户在毫无戒备的情况下完成危险操作。这种跨平台特性大大扩展了受害者范围。
借助热门品牌做诱饵
此次事件中,攻击者选择伪装成HBO Max这类知名流媒体品牌,并投放在Reddit这样的高流量社区平台。品牌信任度加上社区平台的公信力,使得虚假广告更容易骗取用户点击。这也提醒我们,即便是在相对可信的平台上,广告内容本身也可能暗藏风险。
用户该如何防范
面对ClickFix这类利用人性弱点的攻击,纯技术防护的作用有限,用户的安全意识才是第一道防线。以下几点值得警惕:
- 不要轻信"修复"提示:任何要求你复制粘贴命令到终端、运行框或命令行的网页操作,都应保持高度怀疑。正规服务几乎不会要求普通用户手动执行系统命令。
- 警惕广告链接:即便在Reddit等主流社区,广告位也可能被恶意利用。访问流媒体或软件服务应直接使用官方网站或应用商店。
- 理解"验证你不是机器人"的变种骗局:真正的验证码不会让你打开系统命令窗口。一旦出现这类要求,基本可以判定为攻击。
- 保持系统与安全软件更新:虽然ClickFix依赖用户操作,但完整的安全防护仍能在部分环节提供拦截。
攻防重心的转移
ClickFix的流行反映出网络安全攻防重心正在从"系统漏洞"转向"人的漏洞"。当操作系统和安全软件越来越难以被直接攻破时,攻击者转而把目标对准了最难打补丁的环节——用户的判断力。这意味着安全教育与警觉性在未来将变得比以往任何时候都更重要。
对于普通用户而言,记住一条简单原则或许就能避免绝大多数此类风险:任何陌生网页要求你亲自运行命令的行为,几乎都是陷阱。
相关推荐
Surface RTX Spark Dev Box 离线跑通 120B 模型:Intelligent Terminal 实战
微软 Surface RTX Spark Dev Box 实机演示:通过开源 Intelligent Terminal 离线运行 120B 参数本地模型,一句话自动构建可启动 Hyper-V 虚拟机,展示 Project Zemuth 设备的本地 AI 能力。

平权法案终结后,黑人新生入学率骤降与HBCU的崛起
最高法院终止种族敏感录取后,美国前50所最具选拔性大学黑人新生入学率下降27%,哈佛从18%降至11.5%,耶鲁从9.5%降至8%,更多黑人学生转向HBCU。

Claude全面加水印:付费用户也无法关闭,检测权限却只给少数人
Anthropic 将 Claude 隐形文本水印扩展至 Mythos 5、Opus 4.7 等模型,全球适用且付费用户无法退出。校对、翻译等轻量使用同样被标记,但检测权限仅开放给监管机构和企业,普通用户既无法自查也难以申诉。