Cloudflare 开源 security-audit-skill:让 AI 编程助手做可验证的安全审计

Cloudflare 开源 AI 安全审计 skill,以多阶段流程与独立验证机制解决 LLM 幻觉与结果可集成性难题。
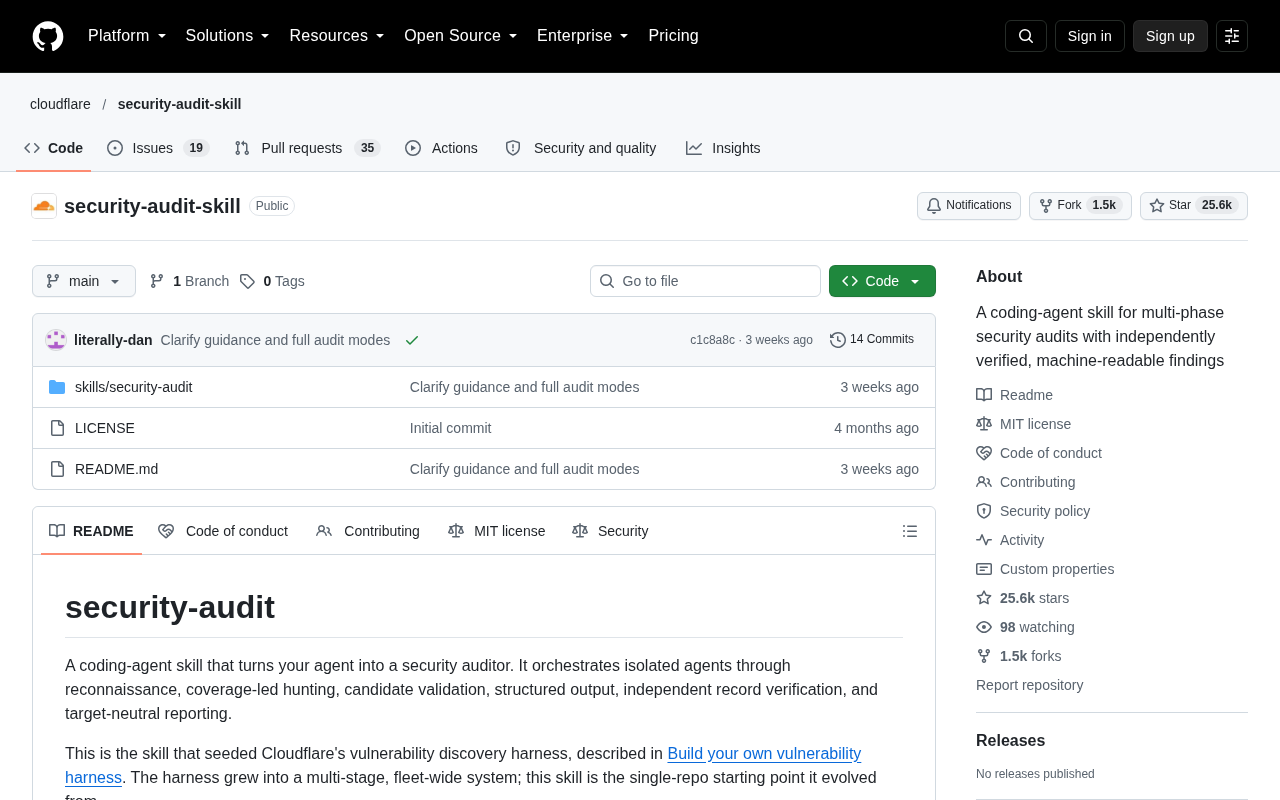
Cloudflare 开源的 security-audit-skill 是一个面向编程智能体的安全审计技能模块,GitHub 星标已突破 25,000。它的核心设计哲学是:不依赖单次大模型调用,而是通过多阶段审计降低每步复杂度,并引入独立验证机制过滤 AI 幻觉产生的误报。审计结果以机器可读的结构化格式输出,可直接接入 CI/CD 流水线、漏洞管理平台等 DevSecOps 工具链,实现安全检查的自动化闭环。该项目以 JavaScript 实现,定位为智能体生态中的可调用模块,而非传统独立扫描器,体现了智能体工具链走向模块化、标准化的趋势。它为业界提供了一个将 AI 安全能力落地工程实践的参考范式:用流程设计弥补模型本身的可靠性不足。
当 AI 编程助手开始做安全审计
Cloudflare 近期开源的 security-audit-skill 项目在 GitHub 上迅速走热,单日新增超过 500 颗 Star,累计星标已突破 25,000。它的定位很明确:这是一个供编程智能体(coding agent)调用的「技能」,用于执行多阶段的安全审计,并产出经过独立验证、机器可读的审计结果。
这个项目之所以引发关注,核心在于它尝试解决 AI 辅助安全审计中最棘手的两个问题——结果的可信度与可消费性。传统上,让大模型直接扫一遍代码给出「这里可能有漏洞」的输出,往往既不可靠也难以自动化处理。Cloudflare 的做法是把审计拆成多个阶段,并引入独立验证环节来过滤幻觉与误报。
多阶段审计:为什么要分阶段
项目名称中的「multi-phase」是其设计精髓。单次调用大模型完成全部安全分析,容易出现覆盖不全、上下文溢出和结论随机性强等问题。将审计流程切分为发现、分析、验证等多个阶段,可以让每一步都聚焦更小的任务范围,从而提升整体准确率。
这种分阶段的思路与近年来智能体工程(agent engineering)的主流方向一致——与其追求单次「全能」推理,不如把复杂任务拆解为可组合、可审查的子步骤。对安全审计这种对误报和漏报都高度敏感的场景而言,分阶段还带来一个额外收益:中间产物可被审查,整个流程不再是黑箱。
独立验证:对抗 AI 幻觉的关键一环
「independently verified」是该项目最值得玩味的设计。AI 在代码审计中最大的信任障碍,就是它会「煞有介事」地报告根本不存在的漏洞,或者对真实问题视而不见。security-audit-skill 强调发现结果需要经过独立验证,意味着初步判断不会被直接当作结论,而要通过另一套机制加以确认。
这种「发现—验证」分离的架构,本质上是在工程层面给大模型的输出套上一道校验闸门。对于安全团队来说,这意味着拿到的报告有更高的可信度,减少了人工复核大量误报的成本。
AI 幻觉(hallucination)在代码安全审计场景中的危害尤为突出。大语言模型在生成代码分析结论时,可能因训练数据偏差或上下文理解不足,自信地报告一个在当前代码逻辑中根本无法触发的 SQL 注入,或将一段已有边界检查的缓冲区操作标记为溢出风险。这类"误报"在数量多时会严重消耗安全工程师的精力,产生"狼来了"效应,导致真实漏洞被忽视。独立验证的实现方式通常包括:用第二个模型或规则引擎对初步发现进行交叉核对、自动生成 PoC(概念验证)代码并在沙箱中执行以确认可利用性、或通过静态分析工具对模型标记的代码路径进行可达性验证。security-audit-skill 采用哪种具体路径目前尚未完全公开,但"发现—验证"双阶段架构本身已是业界对抗 LLM 误报的公认最佳实践之一。
机器可读的审计结果
另一个关键词是「machine-readable findings」。审计结论以结构化、机器可读的形式输出,而非一段自然语言描述,这让结果可以直接被下游工具链消费——比如接入 CI/CD 流水线、漏洞管理平台或自动化工单系统。
在 DevSecOps 实践中,安全左移要求安全检查能无缝嵌入开发流程。结构化输出正是实现这一点的前提。一个只能人读的报告很难自动化,而机器可读的 findings 则可以触发自动拦截、分级告警或回归验证,真正把 AI 审计能力落到工程管线里。
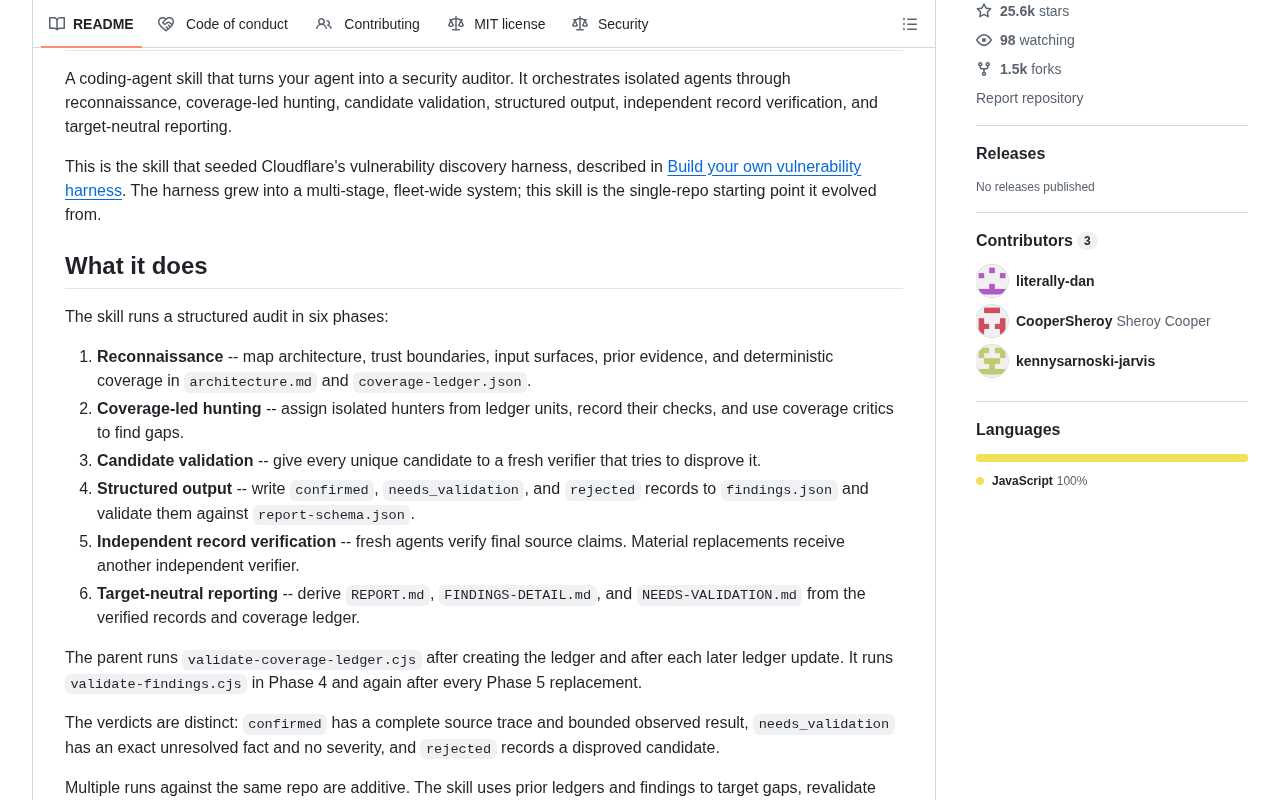
DevSecOps(开发、安全、运维一体化)是将安全实践融入软件开发全生命周期的工程文化与方法论,其核心理念是"安全左移"——将安全检查从上线前审计阶段前置到开发和 CI/CD 阶段,让安全问题在成本最低的时间点被发现和修复。机器可读的 findings 通常以 SARIF(Static Analysis Results Interchange Format)、JSON Schema 或 CycloneDX 等标准格式输出,这些格式已被 GitHub Advanced Security、Jira、Snyk 等主流平台原生支持,可直接触发 Pull Request 阻断、工单创建或漏洞数据库写入,无需人工转录。相比之下,自然语言格式的审计报告需要专人阅读、判断和手动录入,在高频发布的现代开发节奏下几乎无法规模化。结构化输出因此成为 AI 安全工具进入企业工程管线的最低门槛。
技术栈与定位
从仓库信息看,该项目以 JavaScript 为主要语言,作为 coding-agent 的一项 skill 存在,而非独立的扫描器。这意味着它更可能被设计为嵌入到现有的智能体框架或工作流中,由智能体在合适的时机调用,而不是让开发者手动运行一个传统意义上的 SAST 工具。
这种「skill 化」的封装方式,反映出智能体生态正在走向模块化:能力被拆成一个个可被调用的技能,智能体根据任务需要动态组合。Cloudflare 把安全审计做成一个标准化 skill,等于为其智能体生态补上了安全这块关键拼图。
智能体工程(agent engineering)中的"skill"或"tool"概念源自以 LangChain、AutoGPT 等框架为代表的智能体架构。在这类架构中,大模型本身只负责推理与决策,具体的外部操作——如执行代码、搜索文档、调用 API——被封装成独立的可调用单元(tool/skill/function),模型通过函数调用(function calling)或 ReAct 框架的 Action 机制按需调用。这种设计使能力模块可以被不同的智能体复用,也方便对单一能力进行独立测试和替换,而不影响整体推理逻辑。Cloudflare 将安全审计封装为 skill 而非独立工具,意味着它可以被接入任何支持标准 tool-use 接口的智能体框架,安全审计能力由此从"一次性脚本"演变为智能体生态中可组合的标准化组件。
对安全工程的启示
security-audit-skill 的走红,折射出业界对「可信 AI 安全审计」的强烈需求。它给出的答案不是更大的模型,而是更好的工程架构:分阶段降低单步复杂度、独立验证对抗幻觉、结构化输出保证可自动化。
对于正在评估将 AI 引入安全流程的团队,这个项目至少提供了一个值得参考的范式——与其纠结大模型本身是否可靠,不如思考如何用流程设计把它的输出变得可控、可验证、可集成。随着越来越多企业把 AI 编程助手纳入日常开发,这类带有验证与结构化保障的安全技能,很可能成为智能体工具链中的标配组件。
需要说明的是,当前可获取的公开信息主要来自项目简介,关于其验证机制的具体实现细节、支持的漏洞类型与实际准确率,仍有待进一步的文档与实践验证。
相关推荐
用n8n搭建WhatsApp智能线索自动化:AI分级让商机不再流失
拆解一个基于n8n的WhatsApp线索自动化工作流:用AI把客户消息分为hot/warm/cold四级,自动应答并评分,仅在高价值线索出现时通知老板,帮助中小企业高效管理商机、节省人力。

Arabagent.ai:面向中东市场的托管式N8N自动化方案
Arabagent.ai 面向中东市场提供托管式 N8N 自动化服务,含私有工作空间、无限工作流执行、AI 自愈架构及阿拉伯语双语支持,兼顾开源可控性与 SaaS 便捷。

用 n8n 打造 Gmail→Google Sheets 自动化 CRM 实战教程
手把手教你用 n8n 搭建 Gmail 到 Google Sheets 的 AI 自动化 CRM:收到邮件自动触发,由 OpenAI 读取理解内容并提炼任务信息写入待办表格,含触发器、AI 智能体、提示词与 Sheets 工具的完整配置步骤。