Coldframe:伪装成超市冷柜控制器的诱捕系统

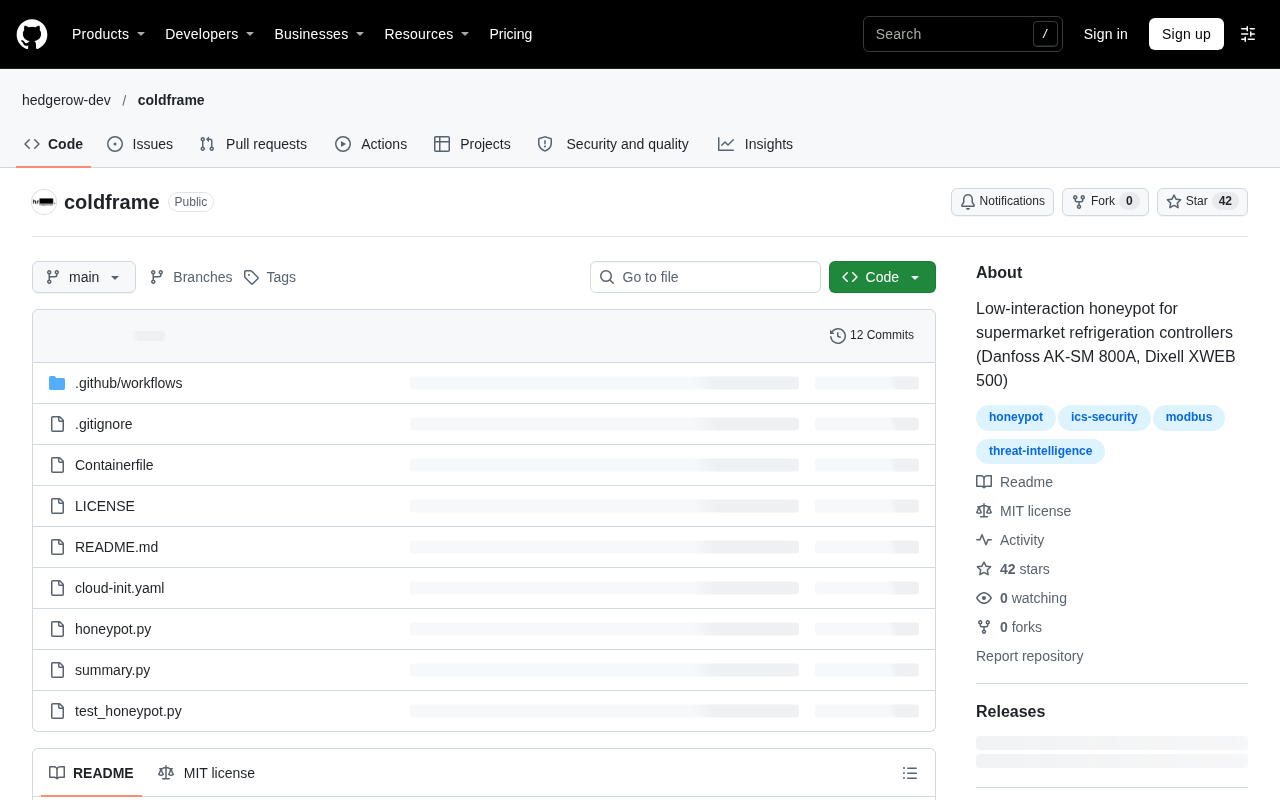
Coldframe 是单文件 Python 蜜罐,高保真伪装冷柜控制器以观察工控攻击者。
Coldframe 是一个伪装成超市冷柜控制器的蜜罐项目,由单个 Python 文件构成且只依赖标准库,模拟丹佛斯 AK-SM 800A 和 Dixell XWEB 两种设备界面。作者通过比对真实设备的响应头顺序、页面标题、证书字段和 TLS 版本,使两个实例在 Shodan 上均被识别为真实设备,其中 Dixell 页面被填充到恰好 8,202 字节。蜜罐能识别 CVE-2025-41450 登录绕过及另外几个丹佛斯和 XWEB 漏洞的尝试,并记录提交的 code of the day 是否正确,从而区分盲目扫描与掌握细节的攻击者。它还故意允许默认口令登录,进入一个含除霜按钮的假门店仪表盘,以观察攻击者的第二步动作。上线一天仅观察到通用扫描器和 Shodan 爬虫,样本与时间尚不足以得出结论。
从真实事件出发:为什么要伪装一台冷柜控制器
工业制冷设备近期的安全事件让一位开发者产生了好奇:如果放一台足够逼真的假设备在公网上,攻击者会怎么对待它?于是有了 Coldframe——一个专门伪装成超市冷柜控制器的蜜罐(honeypot)。项目在 Hacker News 的 Show HN 板块发布后获得 216 分、50 条评论,说明这个话题在安全社区里有相当共鸣。
Coldframe 的假想对手不是普通网民,而是会主动扫描工控设备、尝试已知漏洞的攻击者。因此它的设计目标很明确:不仅要“像”,还要在协议、页面、证书层面经得起 Shodan 这类测绘引擎的识别。
蜜罐(honeypot)是一类主动防御与威胁情报工具,本质上是一个刻意暴露、可被攻击者发现并交互的诱饵系统。按交互程度可分为低交互蜜罐(仅模拟少量服务或协议,实现简单但易被识破)和高交互蜜罐(提供较完整的系统环境,能收集更丰富的行为数据,但运维成本和风险更高)。按用途又可分为研究型蜜罐(用于观察攻击者的战术、技术与程序)和生产型蜜罐(用于早期预警和诱捕)。蜜罐的设计难点在于“保真度”与“安全性”的平衡:伪装得越逼真,越能吸引有针对性的攻击者,但同时也必须确保诱饵内部没有任何可被进一步利用的真实资产。Coldframe 属于研究型、中低交互的垂直设备蜜罐。
伪装到什么程度:连字节数都对得上
Coldframe 同时模拟两种市场上常见的设备界面:丹佛斯(Danfoss)AK-SM 800A 和 Dixell XWEB。作者强调,这两个伪装在 Shodan 上都被识别为真实设备,而不是蜜罐。
做到这一点靠的是对真实设备的逐项比对。作者参考了 Shodan 上真实设备的记录,去匹配响应头的顺序、页面标题、证书字段和 TLS 版本。比如 Danfoss 人格会按真实 AK-SM 800A 的顺序发送 nginx 响应头;Dixell 人格则不发 Server 头,并把页面填充到恰好 8,202 字节——这个数字显然来自对真实页面的测量,而不是随手写的。
技术上它也足够轻量:单个 Python 文件,只用标准库。项目建立在 eppser/danfoss-ak-sm-decoy 以及 Synacktiv、Claroty、Ironhackers 的公开研究之上。
Shodan 是一个面向互联网设备的搜索引擎,它会持续扫描全网 IP 空间,抓取开放端口上的横幅(banner)、HTTP 响应、TLS 证书等指纹信息,并据此对设备进行分类和打标签。安全研究者常用它来盘点暴露在公网上的工控设备、摄像头和数据库。正因为 Shodan 的识别依赖响应头顺序、页面标题、证书字段等细粒度特征,一个蜜罐若想不被标注为“蜜罐”,就必须在这些指纹上与真实设备逐项对齐。反过来说,Shodan 的识别结果也常被研究者当作检验蜜罐保真度的一种外部基准——Coldframe 被识别为真实设备,正是这种基准下的验证。
识别攻击:不只记录,还判断“今天对不对”
蜜罐的价值在于看清攻击者的动作。Coldframe 能识别针对丹佛斯设备的 CVE-2025-41450,也就是所谓的“code of the day”登录绕过,并且会记录提交的代码对当天是否正确。除此之外,它还会给针对另外三个丹佛斯 CVE 以及 XWEB 相关漏洞的尝试打标签。
这种“记录是否正确”的细节,比单纯记一个请求有意义得多:它能区分盲目扫描和真正掌握漏洞细节的攻击者。
CVE(Common Vulnerabilities and Exposures)是公开漏洞的通用编号体系,每个编号对应一个已被确认的安全缺陷,便于厂商、研究者和扫描器统一引用。文中提到的“code of the day”指某些丹佛斯设备登录机制中按日期生成或轮换的访问代码:攻击者若掌握算法,就能推算出当天有效的代码,从而绕过认证。因此,蜜罐记录“提交的代码对当天是否正确”,等价于判断攻击者是盲目撞库还是真正理解漏洞逻辑——前者通常批量尝试固定或随机值,后者则会提交与当前日期匹配的正确代码。这种区分对评估攻击者的能力水平很有价值。
故意放行:观察第二步动作
Coldframe 有一个反直觉的设计——用默认口令可以让攻击者登录进去,进入一个假的门店仪表盘,上面有除霜按钮。作者的解释是,这样能看到攻击者的“第二步”,而不只是第一步的登录尝试。
仪表盘背后没有任何真实系统,所以放行本身不构成风险,却能收集到更有价值的行为数据:攻击者登录后会点什么、对哪些控制项感兴趣。
上线一天:只有扫描器
目前有两个实例在线运行了一天,结果只看到通用扫描器和 Shodan 的爬虫——后者有一个很应景的域名 refrigerator.census.shodan.io。这个结果本身也说明,新上线的设备在短时间内主要面对的是自动化测绘,真正的针对性攻击需要更长的观察周期。
作者在帖子末尾向在现场见过这类设备的人征求反馈,这也提示了蜜罐项目的一个现实需求:伪装细节的持续校准,离不开真实设备的第一手资料。
一点观察
Coldframe 反映出一个趋势:蜜罐正在从“通用 Web 服务伪装”走向“垂直行业设备伪装”。工控和制冷这类设备往往部署在边缘、长期不更新,是攻击面的薄弱环节。用极低成本(单文件、标准库)做高保真伪装,既能帮研究者积累攻击样本,也能让设备厂商看到自己的产品在公网上被怎样对待。
当然,这类项目的局限也很明显:样本量小、观察时间短,一天的数据还不足以得出任何趋势结论。作者自己也只把它当作一个开放的实验,而非成熟的情报来源。
相关推荐
 科技前沿
Textly:Mac上任意位置抓取文字和表格的效率神器
Textly是一款Mac菜单栏效率工具,支持从截图、PDF、视频和应用中框选捕获文字与表格,保持行列完整并导出CSV、Markdown、TSV,还内置即时翻译和剪贴板历史。
 科技前沿
Frameboy:World Labs Atlas 世界模型浏览器实时体验
World Labs 在 Product Hunt 发布 Frameboy,基于 Atlas 世界模型的浏览器实时演示,移动相机即可在云端 GPU 生成新视角,最高 15 fps 串流,探索 AI 生成的可漫游世界。
 科技前沿
Keypause:一键锁定Mac键盘,清洁时不再误触
Keypause是一款Mac菜单栏应用,一键锁定键盘所有按键,方便清洁时避免误触。本文介绍其功能、使用体验、潜在风险及适用场景,帮你判断是否值得尝试。