CtrlOps 1.0:用AI审计、管理和部署你的服务器
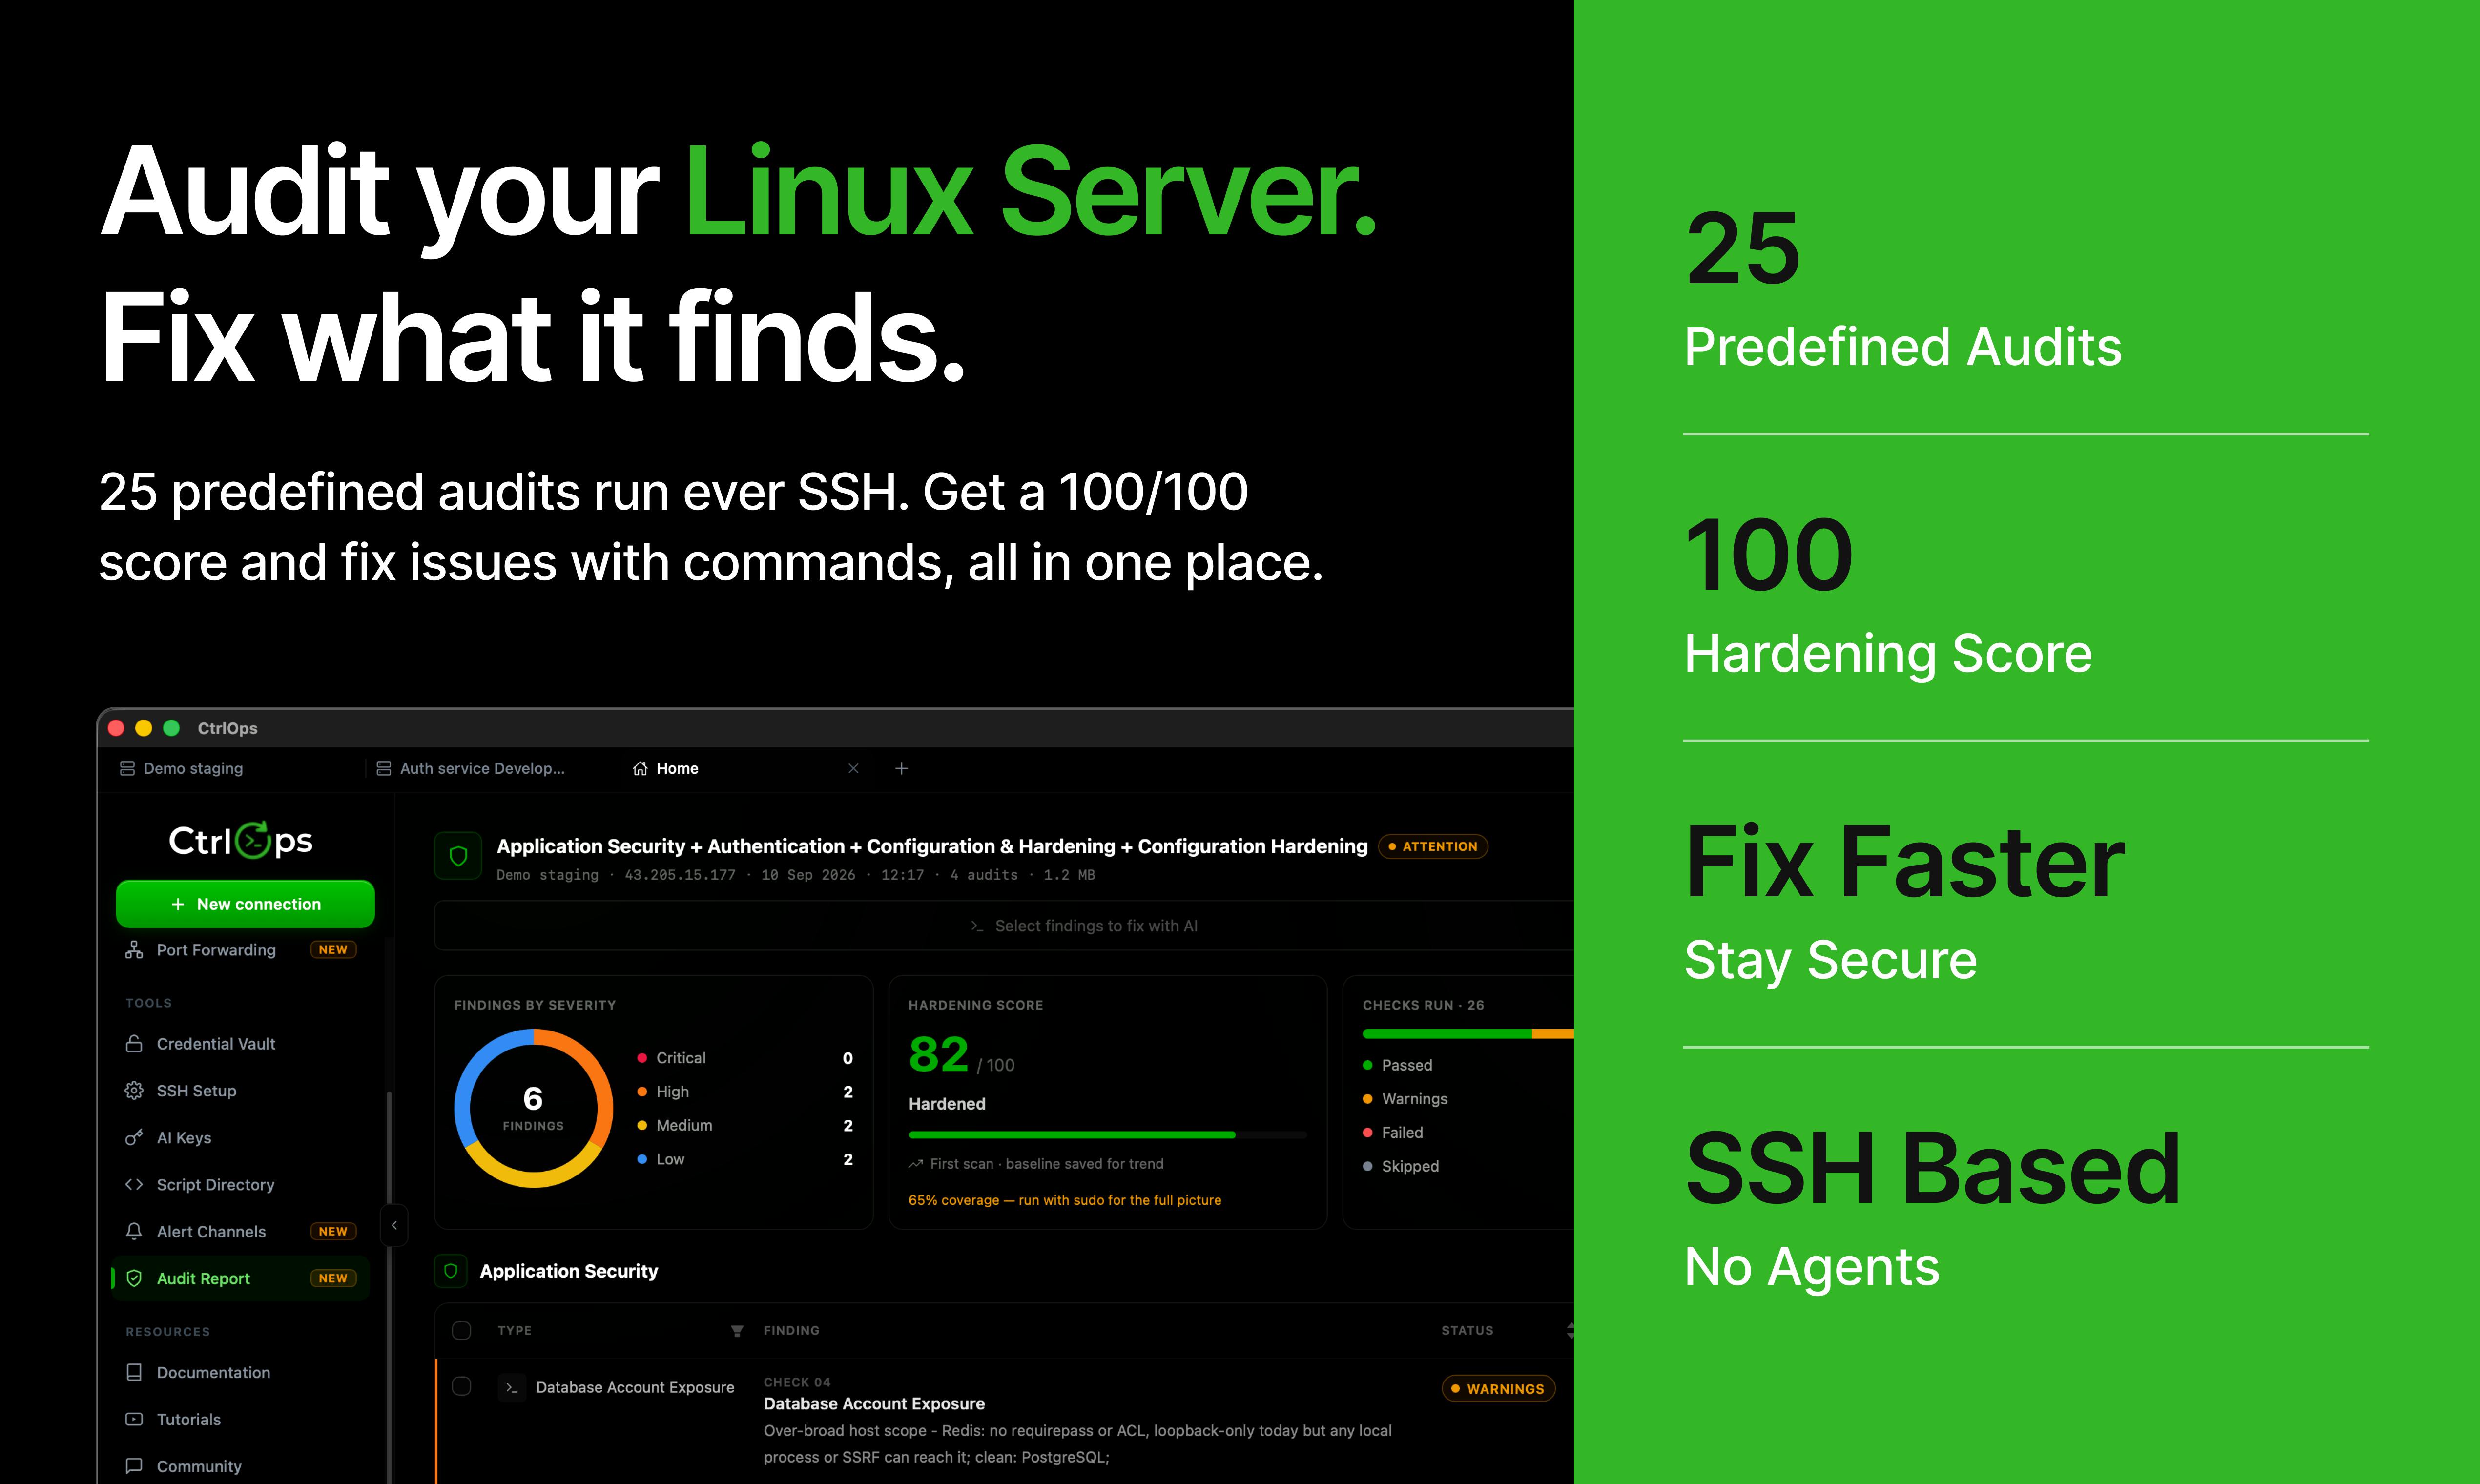
CtrlOps 1.0 是一款本地运行的一站式服务器管控工具,整合安全审计、权限管理、日志检索与应用部署。
CtrlOps 1.0 瞄准中小运维团队的核心痛点:权限失控与工具分散。它提供 25 项安全检查评分和 PDF 审计报告,并对每个问题直接给出修复命令;支持可视化查看服务器访问权限,可一键从整个集群批量撤销某用户的访问。此外,无需 SSH 即可搜索日志文件,并能从 GitHub 快速部署应用。最关键的差异化在于其「100% 本地运行」的安全承诺——SSH 密钥等敏感凭据始终留在用户机器上,规避了云端 SaaS 平台的第三方信任风险。它的价值不在于单点创新,而在于将分散的运维环节整合进一个开箱即用的界面,在 Product Hunt 获得 139 票、榜单第四的成绩印证了该需求的真实性。
服务器管理的痛点:你真的知道谁能访问吗?
对于许多运维和开发团队来说,一个尴尬的现实是:随着服务器数量的增长,访问权限逐渐变成一笔糊涂账。谁在什么时候拿到了 SSH 密钥?某个离职员工的账号是否被彻底移除?这些问题往往在安全事故发生后才被想起。
登上 Product Hunt 榜单第四名的 CtrlOps 1.0 正是瞄准了这一痛点。它的定位相当直接——「你的服务器,用 AI 审计、管理和部署」。这款工具试图把安全审计、权限管理和应用部署这三件通常需要分散工具和大量终端操作的事情,整合进一个统一的界面里。
核心功能:25 项检查与一键权限回收
CtrlOps 最突出的卖点是它的安全加固评分体系。根据官方介绍,它会针对 25 项检查给出一个安全加固分数,并生成 PDF 格式的审计报告。更实用的是,对于发现的每一个问题,它都会直接给出修复命令,而不是把用户扔在一堆告警面前不知所措。
权限可视化是另一个亮点。管理员可以直观地看到每台服务器上谁拥有登录权限,并在需要时「一键从整个服务器集群中撤销某个访问」。这种批量操作能力对于管理大规模服务器集群的团队而言,能显著降低误操作和遗漏的风险。
告别终端的角色分配
传统上,分配用户角色和访问级别意味着要手动编辑配置文件、执行命令、重启服务。CtrlOps 宣称可以「无需接触终端」就完成任意级别的角色与权限分配。这一设计降低了门槛,让不那么熟悉命令行的团队成员也能参与到运维管理中。
日志检索与应用部署
除了安全与权限,CtrlOps 还覆盖了日常运维的两个高频场景。
日志方面,它承诺「每个日志文件都可被找到并搜索,无需 SSH」。对于排查线上问题的工程师来说,能够在图形界面里直接检索日志,而不必逐台登录服务器 grep,是实实在在的效率提升。
部署方面,它支持从 GitHub「几分钟内部署任意应用」。这将 CI/CD 的部分能力下沉到了工具本身,让小团队无需搭建完整的部署流水线也能快速上线应用。
「无需 SSH 检索日志」这一特性的背后,涉及工具如何在不建立交互式 SSH 会话的前提下获取远端文件内容。常见实现方式包括:通过 SFTP/SCP 协议拉取日志文件到本地再检索、在目标服务器上预装 Agent 进程实时推送日志,或通过非交互式 SSH 命令(ssh host 'grep ... /var/log/...')执行远程查询后返回结果。CtrlOps 官方未公开其具体实现,但「无需 SSH」通常指用户侧无需打开终端手动操作,底层仍可能使用 SSH 协议传输数据。对于对合规有要求的团队,了解日志数据的实际传输路径和是否落盘同样重要。CI/CD 部署方面,从 GitHub 直接部署本质上是对 git pull + 构建脚本的封装,适合小团队快速迭代,但在需要灰度发布、回滚策略的场景下仍有局限。
本地优先的安全承诺
在一款主打安全审计的工具中,工具自身的安全性尤为关键。CtrlOps 强调其「100% 本地运行」,并承诺「你的凭据永远不会离开你的机器」。
这一点值得认真对待。许多云端运维平台需要用户上传服务器凭据到第三方服务器,这本身就构成了新的攻击面。CtrlOps 的本地优先架构意味着敏感的 SSH 密钥和访问凭据始终掌握在用户手中,从信任模型上更容易被安全敏感的团队接受。
从安全架构角度理解「本地优先」(Local-First):这类工具的运行时进程和数据存储完全在用户自己的机器或内网环境中,不依赖供应商的云端服务器做中转或存储。与之对比的是 SaaS 模式的运维平台(如早期的 Rundeck 云版本、部分堡垒机 SaaS),后者需要将 SSH 私钥或云账号 AccessKey 上传至第三方,一旦供应商遭遇数据泄露,用户的整个服务器集群即面临风险。本地优先架构将攻击面收缩到用户自身的端点安全范围内,符合最小信任原则(Zero Trust 中的「永不隐式信任第三方」)。不过这也意味着工具的更新、协作和跨设备访问会受到一定限制,团队需要权衡便利性与安全性之间的取舍。
简评:整合价值大于单点创新
CtrlOps 的每一项功能——安全扫描、权限管理、日志检索、GitHub 部署——单独来看都并非首创,市面上都有成熟的专用工具。它的真正价值在于整合:把这些分散的运维环节收拢到一个界面,配合本地优先的安全承诺,为中小团队提供了一个开箱即用的服务器管控中枢。
从 Product Hunt 上 139 票、19 条评论、榜单第四的成绩来看,市场对这类「一站式服务器管理」的需求是真实存在的。对于那些既想要审计合规能力、又不希望把凭据托付给云端的团队,CtrlOps 提供了一个值得试用的选项。当然,25 项检查的深度、AI 在其中扮演的具体角色,以及实际的稳定性,仍需在真实环境中验证。
相关推荐
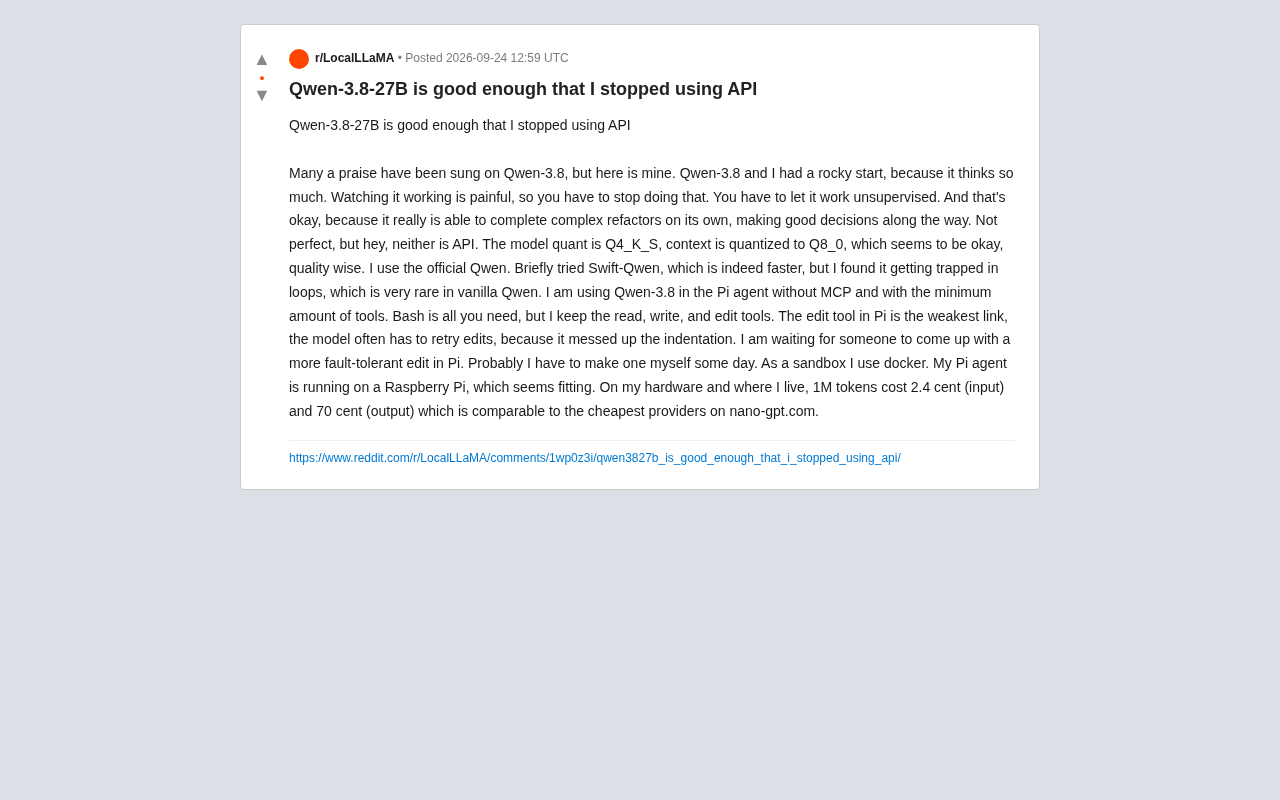
本地跑 Qwen-3.8-27B 替代 API:一位开发者的实战体验
一位 Reddit 开发者分享用本地 Qwen-3.8-27B 完全替代云端 API 的实战经验,涵盖 Q4_K_S 量化、Pi agent 极简工具链、树莓派部署与详细成本核算,探讨开源大模型「够用」的临界点。
生产环境中如何验证AI Agent的行为?运行时校验实战指南
AI Agent在生产环境代表用户执行操作时如何验证其行为?本文从非确定性输出、不可逆副作用等挑战出发,梳理策略护栏、人在回路、运行时追踪、LLM评判等验证方法,帮助团队构建分层防御体系。
TechCrunch Disrupt 2026 门票优惠倒计时:省200美元的最后机会
TechCrunch Disrupt 2026 早鸟门票优惠进入倒计时,最高可省 200 美元,9 月 25 日截止,第二位嘉宾享 5 折。官方重点强调参会理由之一:获取务实、可落地的行业答案。