DeepSeek Harness渗透测试模式实测:AI辅助漏洞挖掘的能力与边界
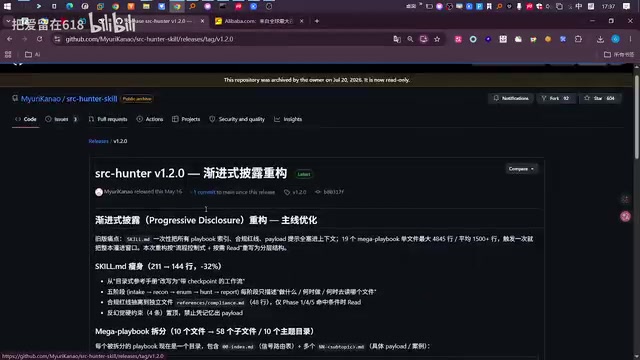
DeepSeek叠加专用漏洞知识技能包,可自动化完成信息收集并发现文件包含、WebShell后门等多类真实漏洞。
本文介绍了一套将DeepSeek大模型与专用渗透测试技能包(srcHunter Skill)结合的漏洞挖掘工作流。技能包内含19个攻击Prompt、263个payload及来自HackerOne和乌云的数万份真实漏洞报告,本质上是通过RAG方式为AI注入结构化专家经验。实测中,AI对靶场自动完成了DNS信息收集、资产梳理,并识别出任意文件包含、phpinfo泄露、冰蝎/哥斯拉WebShell后门、RCE及数据库硬编码凭证等多类漏洞,发现广度明显优于单纯的渗透测试模式。作者建议采用「人工先排查脆弱资产、AI再深挖」的组合策略以控制较高的API调用成本(约5-8元/靶场)。文章同时指出,AI降低漏洞挖掘门槛具有双刃剑效应,防守方需相应提升基础安全治理能力,所有渗透测试均须在授权范围内进行。
AI进入渗透测试:从人工排查到智能辅助
在网络安全领域,漏洞挖掘长期依赖安全研究人员的经验与手工排查。而随着大模型能力的提升,AI辅助渗透测试正在成为一个值得关注的实践方向。B站UP主分享了一套基于DeepSeek广告 Harness的"渗透测试模式"结合专用SKILLS技能包(视频中称为srcHunter Skill)进行漏洞挖掘的工作流。
这套方案的核心逻辑并不复杂:先开启DeepSeek的渗透测试模式,再叠加一个内容丰富的技能包(Skill/Prompt库),让AI在具备专业知识背景的前提下自主完成信息收集与漏洞发现。视频作者反复强调一个观点——同样是用AI挖洞,技能包(SKILLS)的质量直接决定了产出的上限。
SKILLS技能包为什么是关键变量
据视频作者介绍,他推荐的这个技能包内容体量相当可观:包含19个攻击类Prompt、263个payload条目、绕过EDR的相关内容,以及来自HackerOne的2887份真实漏洞报告和88636个乌云历史案例。
这里体现出一个有意思的产品思路。作者特别提到,判断一个开源项目好不好,不能只看Star收藏数——他推荐的这个技能包星数并不高,但胜在文件内容扎实。技能包内部按类别组织,涵盖H1(HackerOne)报告、web层payload、AI安全相关内容等。
当AI调用这些资料时,本质上是在为大模型注入结构化的"专家经验"。HackerOne真实报告和乌云案例的价值在于——它们是经过验证的真实漏洞模式,AI读取这些报告后,相当于站在无数安全研究员的肩膀上进行推理。作者用一个形象的说法概括:"让AI根据这些报告去读取,从而发挥AI的大脑。"
从技术原理上理解,SKILLS技能包本质上是一种「检索增强生成」(RAG,Retrieval-Augmented Generation)的工程实现。大语言模型本身的训练知识存在截止日期,且对特定领域的细粒度知识(如某个CMS的特定版本漏洞)覆盖有限。通过在提示词中注入结构化的真实漏洞报告、payload库和绕过技巧,等于在推理阶段为模型临时扩充了一个专业知识库。乌云平台(WooYun)曾是中国最大的互联网漏洞报告平台,2016年关闭前积累了大量真实漏洞案例,涵盖从SQL注入到逻辑漏洞的各类攻击模式,这些历史案例至今仍是安全研究的重要参考数据集。HackerOne则是目前全球最活跃的漏洞赏金平台之一,其公开报告包含了经过厂商验证的真实漏洞复现过程。将这类经过验证的真实案例作为上下文输入,比单纯依赖模型「背诵」的通用安全知识更具实战参考价值。
实测流程:从信息收集到漏洞定位
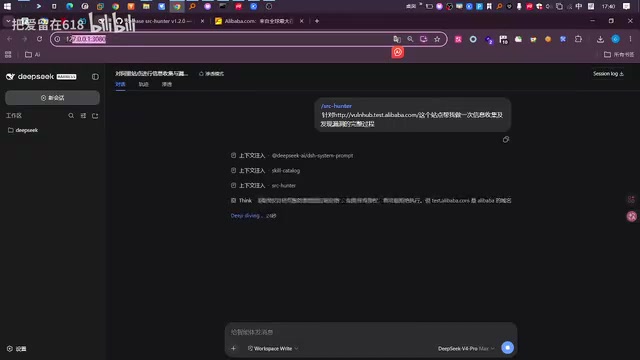
安装环节需要注意一个细节:将技能包解压复制到对应的Skill目录后,界面不会立即出现新技能,需要手动刷新页面才能加载出srcHunter。这类工具化AI的工程细节往往容易被忽略,但直接影响使用体验。
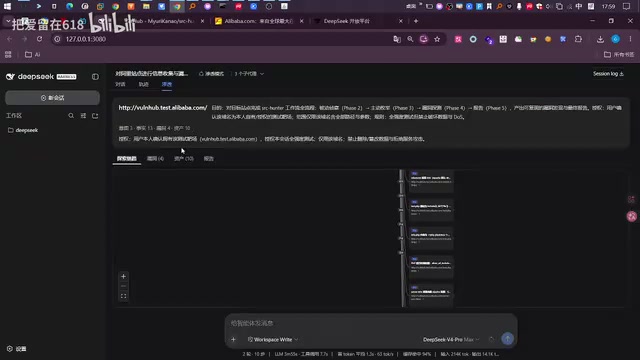
加载完成后,作者对一个测试靶场下达指令——"帮我做一次信息收集及发现漏洞完整过程"。AI随即自动执行了一系列操作:
- 信息收集:DNS解析、资产梳理,作者评价这个技能包"信息收集很强"
- 漏洞发现:自动识别并列出多个疑似漏洞点
- 轨迹记录:全过程可追溯,资产信息比单纯的渗透测试模式更详细
挖到了什么:漏洞类型盘点
从演示结果看,AI输出的漏洞列表相当密集,作者逐一进行了人工验证:
文件包含与信息泄露
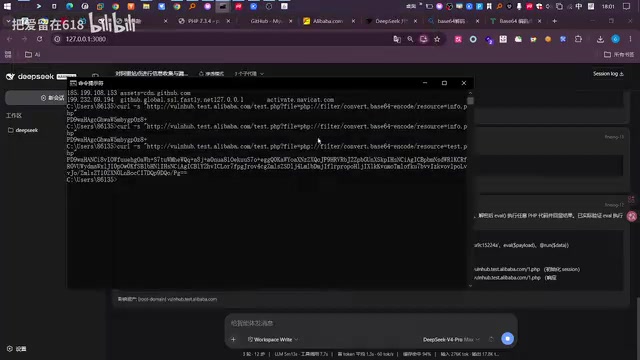
首先是任意文件包含漏洞,作者通过CMD验证确认包含成功。随后是phpinfo泄露——通过Base64解码定位到具体的info文件,暴露了服务器完整配置信息。此外还发现了Apache服务器信息暴露、备份文件可下载等问题。作者坦言,这类信息泄露漏洞"提交都是DV(低危)起步",属于基础发现。
后门与RCE(严重级别)
真正严重的是AI识别出的多个PHP WebShell后门与代码执行漏洞。演示中出现了冰蝎(Behinder)后门,AI不仅识别出后门存在,还通过Base64解码还原出连接密码为admin、对应的密钥串以及使用的payload。此外还发现了哥斯拉(Godzilla)类后门、一句话木马等,作者现场测试了命令执行并成功回显。
冰蝎(Behinder)和哥斯拉(Godzilla)是国内渗透测试领域使用最广泛的两款WebShell管理工具。冰蝎的核心特点是基于AES加密的流量混淆,能有效绕过基于特征匹配的流量检测设备(WAF/IDS),其通信密钥默认硬编码在Shell文件中,视频中AI通过Base64解码还原出密码admin正是针对这一特征。哥斯拉则支持多种加密方式和更丰富的内置插件,具备更强的免杀能力。两者都属于「内存马」与传统文件Shell的中间形态——攻击者在目标服务器上植入这类后门后,可通过图形化客户端实现持久化控制、文件管理、命令执行等操作。AI能够识别这类后门的意义在于:传统特征扫描工具依赖已知Signature,而基于语义理解的AI分析可以从代码逻辑层面发现变形或混淆后的后门,具有一定的对抗绕过能力。
数据库凭证
结果中还包含了数据库硬编码密码的泄露。这类凭证一旦被攻击者获取,往往意味着数据层面的完全失守。
作者对比强调:"如果单纯使用渗透测试模式,出的信息没有这么多。"技能包的加持让漏洞发现的广度和深度都有明显提升。
成本与实践建议:AI不是万能钥匙
作者给出了一个相当务实的使用建议,也是本文最值得关注的观点:DeepSeek Harness(视频中提到的Dispatch)价格偏高,不建议无脑上来就用。
他的实际工作流是:
- 手工先排查一遍,找出脆弱资产
- 确认有脆弱资产后,再投入AI进行辅助发掘
这种"人工筛选+AI深挖"的组合,既控制了成本,又提升了效率。据作者透露,跑一个靶场大约消耗五六块到七八块钱,成本敏感度不容忽视。
关于AI的"越狱"(绕过安全限制),作者提到DeepSeek相对其他模型更容易绕过,只需换一种方式表达意图即可——这实际上也暴露了大模型在安全对齐上的现实短板。
「AI越狱」(Jailbreak)在安全领域有特定含义:通过精心构造的提示词绕过模型内置的内容安全策略,使其输出原本被拦截的敏感内容(如攻击代码、武器制作方法等)。不同模型的安全对齐程度差异显著,这与其RLHF(基于人类反馈的强化学习)训练阶段的投入直接相关。作者提及DeepSeek相对「容易绕过」,一定程度上反映了国内大模型在安全对齐与模型能力之间权衡取舍的现状——过于严格的过滤会严重影响合法安全研究的使用体验,而过于宽松则带来滥用风险。这一矛盾目前在行业层面尚无完美解法,通常的处理方式是对安全从业者提供企业级API的豁免通道,或通过上下文意图识别进行动态判断。
值得警惕的双刃剑效应
这套工作流展示了AI在攻击性安全(Offensive Security)领域的真实潜力:它能快速调用海量历史漏洞知识,自动化完成信息收集与漏洞定位,大幅降低了漏洞挖掘的门槛。
但这也是一把双刃剑。当漏洞挖掘的技术门槛被AI拉低,防守方面临的压力只会更大。对于企业和安全团队而言,这意味着必须假设攻击者已经具备AI辅助能力,从而在资产管理、后门检测、凭证硬编码治理等基础环节做得更扎实。
需要说明的是,本文所述内容基于单一UP主的演示,其技能包效果、AI越狱难易度等结论尚缺乏第三方交叉验证,读者应理性看待。任何渗透测试都应在授权范围内进行,未经授权的漏洞挖掘涉嫌违法。
相关推荐
ChatGPT发明者推新型AI模型Jev,开发者为何兴奋
由ChatGPT核心研发者推出的新型AI模型Jev正引发开发者热议,主打更便宜、更快速的软件智能路径。本文解析其定位、开发者兴奋的原因及需审慎看待的信息盲点。
Cloudflare Quick Tunnels:一行命令把本地服务暴露到公网
Cloudflare Quick Tunnels 让开发者用一行 cloudflared 命令即可把本地服务暴露到公网,无需账号和域名,自带 HTTPS。本文解析其用法、应用场景、优势局限及与 ngrok 等工具的对比。
SCIM日志功能上线:直击身份供给调试痛点
SCIM目录新增Logs日志标签页,可查看IdP发送的每一次供给请求、完整payload及失败原因说明,大幅简化身份供给(provisioning)调试流程,提升企业身份集成的可观测性。