Deno深度解析:Rust驱动的安全JavaScript运行时

Deno 是什么
Deno 是由 Node.js 之父 Ryan Dahl 亲手打造的现代化 JavaScript 与 TypeScript 运行时。它诞生的初衷,正是为了修正 Node.js 在十余年发展过程中暴露出来的种种设计缺陷。Ryan Dahl 在 2018 年的 JSConf EU 演讲中,以《我对 Node.js 感到遗憾的 10 件事》为题,公开列举了 Node.js 的设计失误——包括没有坚持使用 Promise、安全性考虑不足、构建系统的复杂性、package.json 导致的中心化依赖管理、node_modules 的体积膨胀,以及不要求文件扩展名等。
关于 Promise 的遗憾尤其值得深究:Node.js 最初在 2009 年曾短暂支持 Promise,但在 0.8 版本中移除了它,转而全面采用回调函数(callback)模式。这一决定导致了臭名昭著的「回调地狱」(Callback Hell),虽然后来通过 async/await 语法得到缓解,但生态中大量库仍需要额外适配。而构建系统的复杂性则指 Node.js 早期使用 GYP(Generate Your Projects)作为原生模块的构建系统,这是从 Chromium 项目借来的工具,配置极为繁琐且难以跨平台,后来虽被 node-gyp 包装但问题依然存在。正是这些深刻反思直接催生了 Deno 项目,其名字本身就是 Node 字母的重新排列(De-No),象征着对 Node 的解构与重建。
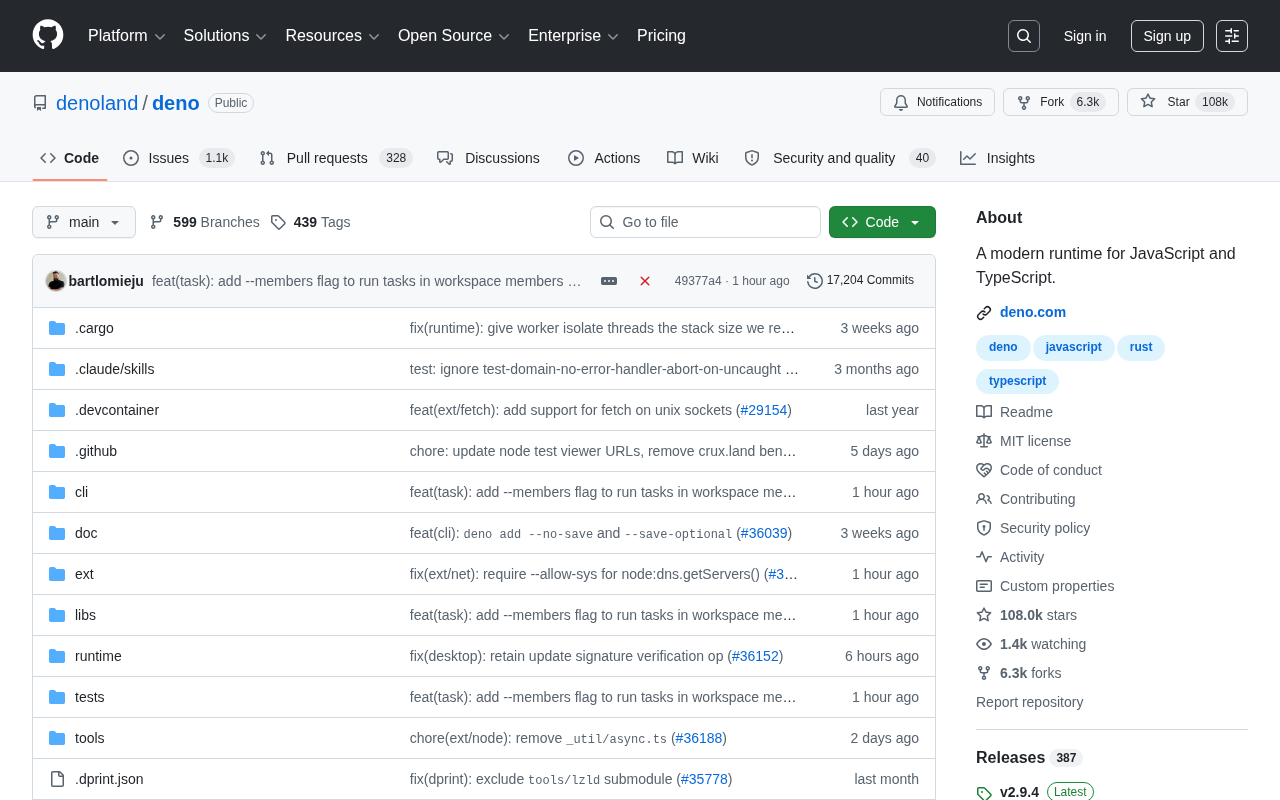
目前,Deno 在 GitHub 上已经收获了超过 10.7 万 Stars,Fork 数达到 6297,并且仍保持着单日新增 27 Stars 的活跃增长态势,足见其在开发者社区中的持续热度。
与传统印象中「JavaScript 运行时用 C++ 写」不同,Deno 的核心是用 Rust 语言构建的,底层依然基于 Google 的 V8 引擎,并借助 Rust 的 Tokio 异步运行时来处理事件循环。Rust 是 Mozilla 主导开发的系统级编程语言,其核心创新在于所有权(Ownership)系统和借用检查器(Borrow Checker),能在编译期消除数据竞争和内存安全问题,无需垃圾回收器即可实现内存安全。微软曾统计其 70% 的安全漏洞属于内存安全问题,而 Rust 从语言层面根除了这类隐患。这种技术选型使得 Deno 在内存安全和并发性能上具备了天然优势。
核心设计理念
安全优先的沙箱模型
Deno 最鲜明的特点是「默认安全」。在 Node.js 中,任何一段脚本一旦运行便可以任意读写文件系统、发起网络请求、访问环境变量。而 Deno 采用了权限沙箱机制:默认情况下,代码无法访问文件、网络或环境。开发者必须通过显式的命令行参数(如 --allow-net、--allow-read)来授予相应权限。
从实现机制来看,Deno 的权限系统并非简单的运行前检查,而是深度嵌入到运行时的系统调用层。每当 JavaScript 代码通过 V8 绑定调用底层操作(如打开文件、建立 TCP 连接)时,Rust 层会在执行系统调用前检查当前权限状态。权限控制粒度可以精确到特定路径(--allow-read=/tmp)或特定域名(--allow-net=api.example.com)。此外,Deno 2.0 引入了权限配置文件机制,允许在 deno.json 中声明式地定义权限策略,使得团队协作中的权限管理更加规范化。这种架构类似于移动操作系统的权限模型——Android 和 iOS 也要求应用明确声明所需权限。
这种设计从根本上降低了供应链攻击和恶意依赖的风险,对于运行第三方脚本的场景尤为重要。供应链攻击在 npm 生态中已是现实而频繁的威胁:2018 年的 event-stream 事件中,攻击者接管了一个周下载量达 200 万次的包,注入窃取比特币钱包的恶意代码;2021 年的 ua-parser-js 事件影响了每周 700 万次下载的包。Node.js 程序一旦运行就拥有完整的系统访问权限,任何恶意依赖都能读取环境变量中的密钥、上传敏感文件或建立反向连接。Deno 的权限沙箱从架构层面限制了这种攻击面——即使引入了恶意模块,如果未授予网络权限,它也无法将窃取的数据外传。它把「最小权限原则」这一安全领域的经典理念内建到了运行时层面。
原生 TypeScript 支持
Deno 无需任何额外配置即可直接运行 TypeScript 文件。开发者不再需要搭建 Babel、tsconfig 或复杂的编译流水线,写完 .ts 文件即可执行。这大幅降低了 TypeScript 项目的启动门槛,也让类型安全成为开箱即用的默认体验。
在内部实现上,Deno 使用 swc(一个用 Rust 编写的超高速 TypeScript/JavaScript 编译器)来进行类型擦除和转译,将 TypeScript 代码转换为 JavaScript 后再交给 V8 执行。swc 的编译速度比传统的 TypeScript 编译器(tsc)快 20-70 倍,这使得 Deno 执行 TypeScript 文件时几乎感受不到额外的编译延迟。值得注意的是,Deno 默认只做转译而不做完整的类型检查(类型检查需通过 deno check 命令显式触发),这种设计在开发体验和类型安全之间取得了平衡。

现代化的 ES Modules 模块系统
Deno 彻底抛弃了 node_modules 目录和 package.json 的传统包管理方式,转而采用符合 Web 标准的 ES Modules,并支持通过 URL 直接导入模块。ES Modules(ESM)是 ECMAScript 2015 正式引入的官方模块标准,使用 import/export 语法,支持静态分析和 Tree Shaking(移除未使用代码)。相比之下,Node.js 早期采用的 CommonJS 规范使用同步的 require() 加载模块,不适合浏览器环境,且由于需要向后兼容,Node.js 中两套模块系统的共存导致了大量互操作问题——例如 ESM 模块无法同步导入 CJS 模块、包作者需要同时发布两种格式、条件导出配置繁琐等。Deno 从一开始就只支持 ESM,避免了这种历史包袱,依赖管理更加去中心化,也更贴近浏览器环境的行为模式。
通过 URL 导入模块的方式(如 import { serve } from "https://deno.land/std/http/server.ts")虽然看似激进,但实际上与浏览器中 <script type="module" src="..."> 的工作方式完全一致。Deno 会将远程模块缓存到本地,后续运行不再重复下载,并支持 lock 文件来确保依赖的完整性校验。
近年来,Deno 也逐步增强了对 npm 包的兼容性,让开发者能够平滑迁移既有的 Node.js 生态资产。Deno 2.0(2024 年发布)标志着兼容性策略的重大转向。早期 Deno 采取与 Node.js 完全割裂的立场,但这导致开发者无法使用 npm 生态中数百万个现有包。Deno 2.0 引入了 node: 协议前缀支持(如 import fs from 'node:fs'),实现了对 Node.js 内置模块的大部分兼容;同时通过 npm: 前缀(如 import express from 'npm:express')允许直接导入 npm 包,无需 node_modules 目录。底层通过一个兼容层(shim)将 Node.js 的 API 语义映射到 Deno 的安全沙箱中。这种务实的兼容策略使得约 90% 的 npm 包可以在 Deno 中直接运行,大幅降低了迁移成本。
技术架构亮点
Rust + V8 的高性能组合
选择 Rust 作为宿主语言,是 Deno 区别于 Node.js 的关键技术决策。Rust 的所有权模型在编译期就能杜绝大量内存安全问题,避免了 C++ 中常见的空指针、缓冲区溢出等隐患。同时,Rust 出色的性能表现保证了运行时不会因为安全性而牺牲速度。
V8 是 Google 为 Chrome 浏览器开发的高性能 JavaScript 引擎,采用即时编译(JIT)技术将 JavaScript 代码直接编译为机器码执行。V8 内部包含 Ignition 解释器(快速启动)和 TurboFan 优化编译器(针对热点代码生成高效机器码),这种分层编译策略使得 JavaScript 的执行性能接近原生代码。V8 还实现了隐藏类(Hidden Classes)和内联缓存(Inline Caches)等优化技术,将动态语言的属性访问性能提升到接近静态类型语言的水平。Deno 选择继续使用 V8 而非另起炉灶,是因为 V8 经过十余年的优化已极为成熟,拥有完善的语言特性支持,且拥有 Google 数百名工程师持续维护。
在事件循环层面,Deno 使用 Tokio 来替代 Node.js 中 libuv 的角色。Tokio 是 Rust 生态中最流行的异步运行时框架,基于操作系统的 epoll(Linux)、kqueue(macOS)或 IOCP(Windows)等系统调用实现高效的异步任务调度。相比用 C 语言编写的 libuv,Tokio 利用 Rust 的 async/await 语法和零成本抽象,能以更低的开销处理大量并发连接,同时避免了 C 语言中容易出现的内存管理错误。
具体来说,Tokio 实现了 M:N 线程模型——将 M 个用户态任务调度到 N 个操作系统线程上执行,通过工作窃取(work-stealing)算法在多核 CPU 上自动均衡负载。Tokio 的任务(Task)本质上是 Rust 的 Future 类型,每个 Future 只在有数据可处理时被唤醒,避免了线程阻塞等待。这种设计使得单个 Deno 进程可以同时处理数万个并发连接而仅消耗少量内存,因为每个异步任务的开销仅为几百字节(相比操作系统线程的数 MB 栈空间)。所谓「零成本抽象」是指 Rust 的 async/await 在编译后生成的状态机代码与手写的回调代码性能等价,不引入任何运行时开销。
内置开发工具链
Deno 将开发者日常需要的工具全部内建进运行时,包括代码格式化(deno fmt)、代码检查(deno lint)、测试运行器(deno test)、打包工具以及依赖审查等。这种「一站式」的设计理念,让开发者摆脱了在 ESLint、Prettier、Jest 等一堆外部工具之间反复配置的繁琐,显著提升了开发体验的一致性。
这种设计哲学借鉴了 Go 语言和 Rust 本身的成功经验。Go 语言从一开始就内置了 go fmt、go test、go vet 等工具,使得整个 Go 社区形成了高度一致的代码风格和工程实践。Deno 同样追求这种「约定优于配置」的理念——deno fmt 基于 dprint(一个用 Rust 编写的快速格式化器),deno lint 内置了类似 ESLint 推荐规则集的检查能力,deno test 支持断言、异步测试和测试覆盖率统计。开发者不再需要在项目中维护 .eslintrc、.prettierrc、jest.config.js 等一堆配置文件,一个 deno.json 即可统一管理所有工具行为。
Web 标准 API 兼容
Deno 尽可能地实现了浏览器中已有的 Web API,例如 fetch、Web Workers、WebSocket、Web Crypto API、URLPattern、Streams API 等。这意味着在浏览器和 Deno 之间迁移代码的成本更低,也让前端开发者能够以熟悉的方式编写服务端逻辑。
这种对 Web 标准的忠实遵循有着深远的实际意义。在 Node.js 中,许多 API 采用了自有的设计(如 Node.js 的 Stream 与 Web Streams 不同、http 模块与 Fetch API 不同),导致「同构代码」(同时在浏览器和服务端运行的代码)需要大量 polyfill 和适配层。Deno 通过原生实现 WinterCG(Web-interoperable Runtimes Community Group)规范定义的公共 API 集合,使得同一套代码可以无需修改地在浏览器、Deno、以及其他兼容运行时(如 Cloudflare Workers)中执行,真正实现了「编写一次,到处运行」的理想。
Deno 的适用场景与生态
Deno 特别适合以下几类场景:需要高安全性的脚本执行环境、TypeScript 优先的项目、以及追求现代化开发体验的团队。围绕 Deno,官方还推出了 Deno Deploy 边缘计算平台和 Fresh 全栈 Web 框架,逐步构建起一套完整的应用生态。
Deno Deploy 是基于 Deno 运行时构建的全球分布式边缘计算平台,在全球 35+ 个区域拥有边缘节点,请求会被路由到距离用户最近的节点执行,冷启动时间控制在毫秒级别。其独特优势在于与 Deno 运行时的原生一致性——本地开发的代码可以零修改部署到边缘环境。边缘计算(Edge Computing)的核心理念是将计算推向网络边缘,减少数据到达服务器的往返时间。传统的云函数(如 AWS Lambda)通常部署在少数几个区域的数据中心,而边缘计算将代码分发到全球数十个 PoP(Point of Presence)节点。对于全球用户访问的应用,这可以将延迟从几百毫秒降低到几十毫秒。
Fresh 框架则是专为 Deno Deploy 优化的全栈框架,采用岛屿架构(Islands Architecture),默认零客户端 JavaScript,仅在需要交互的组件中注入脚本,实现极致的页面加载性能。岛屿架构是由 Preact 作者 Jason Miller 在 2020 年提出的前端渲染模式:传统的单页应用(SPA)将整个页面视为一个 JavaScript 应用,即使大部分内容是静态的也需要完整的框架水合(hydration)。岛屿架构则将页面视为静态 HTML 的海洋中散布着交互式的「岛屿」——只有需要交互的组件才会加载和执行 JavaScript。Fresh 框架中,开发者将交互组件放在 islands/ 目录下,框架自动为这些组件生成客户端脚本,其余部分以纯 HTML 形式发送。这种选择性水合策略可以将页面的 JavaScript 体积减少 80-90%,显著改善首次可交互时间(TTI)。这一平台与 Cloudflare Workers、Vercel Edge Functions 形成直接竞争。
除了官方生态,Deno 社区也发展出了丰富的第三方框架和工具:Oak(类似 Express/Koa 的 HTTP 中间件框架)、Aleph.js(类似 Next.js 的 React 全栈框架)、以及 deno.land/x 上数千个第三方模块。Deno 的标准库(deno.land/std)也经过精心设计,涵盖了 HTTP 服务、文件操作、加密、日期处理等常见需求,质量和 API 设计水准远高于 Node.js 碎片化的 npm 包。
说个细节,尽管 Deno 在设计上更为先进,但 Node.js 凭借庞大的既有生态和企业采用惯性,仍然占据着服务端 JavaScript 的绝对主导地位。Deno 的策略是持续提升 npm 兼容性,降低迁移门槛,逐步蚕食这一市场。值得关注的是,Node.js 本身也在积极吸收 Deno 的创新——Node.js 18 内置了 fetch API、Node.js 20 引入了权限模型(--experimental-permission)、Node.js 也在推进原生 TypeScript 支持。这种良性竞争推动了整个 JavaScript 服务端生态的进步。
总结
Deno 代表了 JavaScript 运行时的一次深刻反思与重构。它以「安全默认、TypeScript 原生、工具内置、拥抱 Web 标准」为核心理念,为现代应用开发提供了一个更加简洁、安全的技术选择。对于正在启动新项目、尤其重视 TypeScript 和安全性的开发者而言,Deno 无疑是一个值得认真评估的选项。随着其生态的不断成熟,Deno 与 Node.js 之间的竞争与融合,也将持续塑造着未来 JavaScript 服务端开发的格局。
核心要点
相关推荐

Python 3.15 新特性:sentinel 类型比 None 更好用?
Python 3.15 新增 sentinel 类型,用带名字的唯一哨兵对象替代 None 和裸 object(),解决值缺失、显式为空、非法输入等状态混淆问题,并避免类型提示失效。

深度学习三大架构与万能逼近定理:一次讲透MLP、CNN与Transformer
从Reddit热帖出发,梳理MLP、CNN、Transformer三种深度学习架构的归纳偏置差异,讲清万能逼近定理(UAT)的存在性含义与泰勒展开在逼近分析中的作用,并澄清常见误解。

GitLab紧急补丁发布:关键安全漏洞修复解析
GitLab发布19.5.1关键补丁版本,在Hacker News引发355点热度讨论。本文解析关键补丁发布的背景、自托管实例的升级处理步骤与验证要点,帮助DevOps团队快速响应安全更新。