FBI警告AI黑客工具Artex:三小时攻破系统
FBI警告开源AI黑客工具Artex被滥用,攻击提速但基本功仍有效。
FBI对开源AI黑客工具Artex发出警告,该工具本为授权安全测试设计,却被犯罪分子和国家支持的黑客组织用于攻击银行、医院、政府和科技公司。其核心能力是自动化:用户以自然语言描述目标,AI代理便接管扫描、发现弱点到实施入侵的全流程。部分案例中攻击者不到三小时即获得完整特权访问,一起供应链攻击波及超2000家微软365组织和韩国多家银行,约67000人数据被窃。开发者十月下线工具,但副本、分支和付费专业版仍在流通。文章指出Artex未发明新攻击手法,只是加速既有流程并猎杀无人关注的老旧系统,因此及时打补丁、启用多因素认证、掌握互联网暴露面等基本功依然有效,关键在于执行速度必须跟上自动化攻击。
事件概述:FBI点名AI攻击工具
美国联邦调查局(FBI)近日对一款名为Artex的AI黑客工具发出警告。这款开源工具原本为授权的安全测试而设计,却已被犯罪分子和国家支持的黑客组织滥用,用于对银行、医院、政府和科技公司发起网络攻击。
与传统攻击工具不同,Artex的核心能力在于自动化。用户只需用自然语言描述攻击目标,AI代理便会接管后续流程——扫描目标、发现弱点、实施入侵。FBI指出,自去年八月以来,该工具已出现在多起真实攻击事件中。
AI代理(AI Agent) 指能够感知环境、自主决策并调用工具执行多步骤任务的软件系统。与传统脚本或单一功能工具不同,AI代理通常以大语言模型为推理核心,可将用户的高层目标拆解为子任务,并依次调用扫描器、漏洞利用框架、凭证窃取工具等外部程序。Artex正是这一架构的典型应用:用户用自然语言描述目标,代理自行规划路径并串联工具链,把原本需要人工判断的侦察、枚举、利用环节连成闭环,从而大幅压缩攻击者所需的时间与专业门槛。
攻击速度与真实损害
Artex最令人警惕的特征是速度。据FBI披露,在某些攻击案例中,攻击者借助该工具在不到三小时内便获得了完整的特权访问权限。
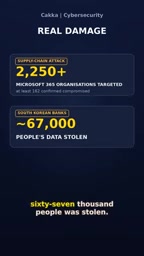
获得访问权限只是开始,随之而来的是实际损害。报道提到一起供应链攻击,波及超过2000家微软365组织和韩国多家银行,约67000人的数据在此过程中被窃取。这些数字勾勒出一条清晰的攻击链条:自动化工具缩短入侵时间,供应链的杠杆效应放大影响范围,最终造成大规模数据泄露。
供应链攻击 指攻击者不直接攻击最终目标,而是先攻破目标所依赖的第三方——软件供应商、托管服务商、合作伙伴门户或身份与云服务平台——再借助这层信任关系横向渗透到下游众多组织。由于一个上游节点往往服务成百上千个客户,单次入侵即可产生“一点突破、多点受损”的杠杆效应。文中波及超2000家微软365组织的事件,正体现了这种放大机制:攻击者只需在供应链的薄弱环节取得特权访问,便能以合法身份触达下游大量租户的数据。
下架之后:副本仍在流通
在滥用报告出现后,Artex的开发者于十月将该工具下线。但这一举措为时已晚——工具的副本、分支版本以及一个付费专业版仍在网络上流传。
开源工具一旦发布,几乎无法真正收回。代码可以被复制、修改、重新分发,付费版本的流通更说明其中已存在商业利益驱动。对于防御方而言,这意味着不能寄希望于工具消失来降低风险。
Artex没有发明新攻击,只是加速了旧攻击
值得注意的一点是,Artex本身并未创造任何新型攻击手法。它的作用在于加速既有攻击流程,并专门寻找那些无人关注的系统——老旧应用、合作伙伴门户、被遗忘的服务。
这个判断对防御策略有直接影响。如果攻击的本质没有改变,那么防御的基本原则也不需要改变。真正变化的是攻击发生的速度,以及自动化带来的规模效应。攻击者已经实现自动化,防御方必须更快。
攻击面(Attack Surface) 指组织所有可被外部访问并可能被利用的入口总和,包括暴露在互联网上的应用、开放端口、API、远程访问服务以及第三方集成等。攻击面的难点不在数量,而在“可见性”——许多老旧应用、影子IT和合作伙伴门户并未纳入资产清单,长期无人打补丁或监控。自动化工具的价值恰恰在于以机器速度遍历这些入口,专门寻找被防御方遗忘的角落。因此,缩减攻击面的第一步是资产发现与持续盘点,而非堆叠更多检测设备。
防御建议:基本功仍有效,但必须更快
FBI给出的防御建议并不新鲜:及时打补丁、启用多因素认证、清楚掌握暴露在互联网上的资产。这些措施之所以长期被强调,正是因为它们有效。
问题在于执行速度。当攻击者可以在数小时内完成从扫描到入侵的全过程,防御方按季度、按月推进的安全流程就显得过于缓慢。Artex猎杀的是"无人关注"的系统,这提示组织需要优先盘点那些长期缺乏维护的老旧应用和对外服务。自动化攻击并不需要更复杂的防御哲学来应对,它需要的是把已知有效的基本功做得更及时、更彻底。
对安全团队而言,这起事件的核心教训或许很简单:攻击者的自动化水平在提升,但突破口依然是那些被遗忘的角落。补丁、多因素认证、资产可见性——这些基础工作如果做得足够快,仍然能够挡住自动化工具驱动的攻击。
多因素认证(MFA) 要求用户在密码之外再提供一种或多种独立凭证(如一次性验证码、硬件令牌、推送确认或生物特征),以降低凭证泄露被直接利用的风险。面对自动化工具,MFA的意义尤为突出:即使攻击者通过扫描或钓鱼获取了账号密码,缺少第二因素仍难以完成登录。需要强调的是,短信验证码和简单推送确认易受实时钓鱼与疲劳攻击,条件允许时应优先采用抗钓鱼的FIDO2/硬件密钥,并对高权限账户强制实施。
相关推荐
大厂Agent实战:从PRD到代码测试的四个Agent与Loop护栏
大厂Agent项目实战拆解:从PRD到代码测试的四个Agent分工、容器隔离底座、Loop护栏终止条件与知识库沉淀,解析AI编程在生产环境落地的演进路径与常见误区。
AgentScope Java极速入门:Java程序员搭建AI智能体实战
AgentScope Java 是阿里开源的企业级 Agent 框架,本文梳理其从环境配置、模型接入到 Agent 创建与多智能体协作的核心原理,对比普通 AI SDK 的差异,并给出分布式存储选型与生产落地要点,帮助 Java 开发者快速跑通第一个 Hanais 智能体项目。
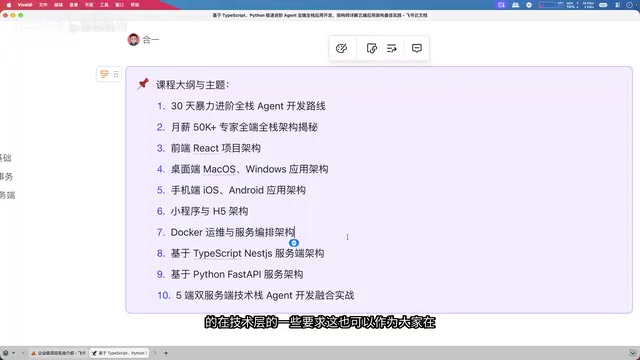
Agent全栈实战:一套代码跑通五端双服务端
从B站AI全栈实战课程出发,解析一套Agent项目如何同时跑通iOS、安卓、小程序、桌面端与H5五端,并用NestJS与FastAPI双服务端架构完成工程化落地,附Docker编排与工具调用链路演示要点。