GitHub 上最全 Jailbreak 合集:togg53192-cmd/jailbreaks 深度解析
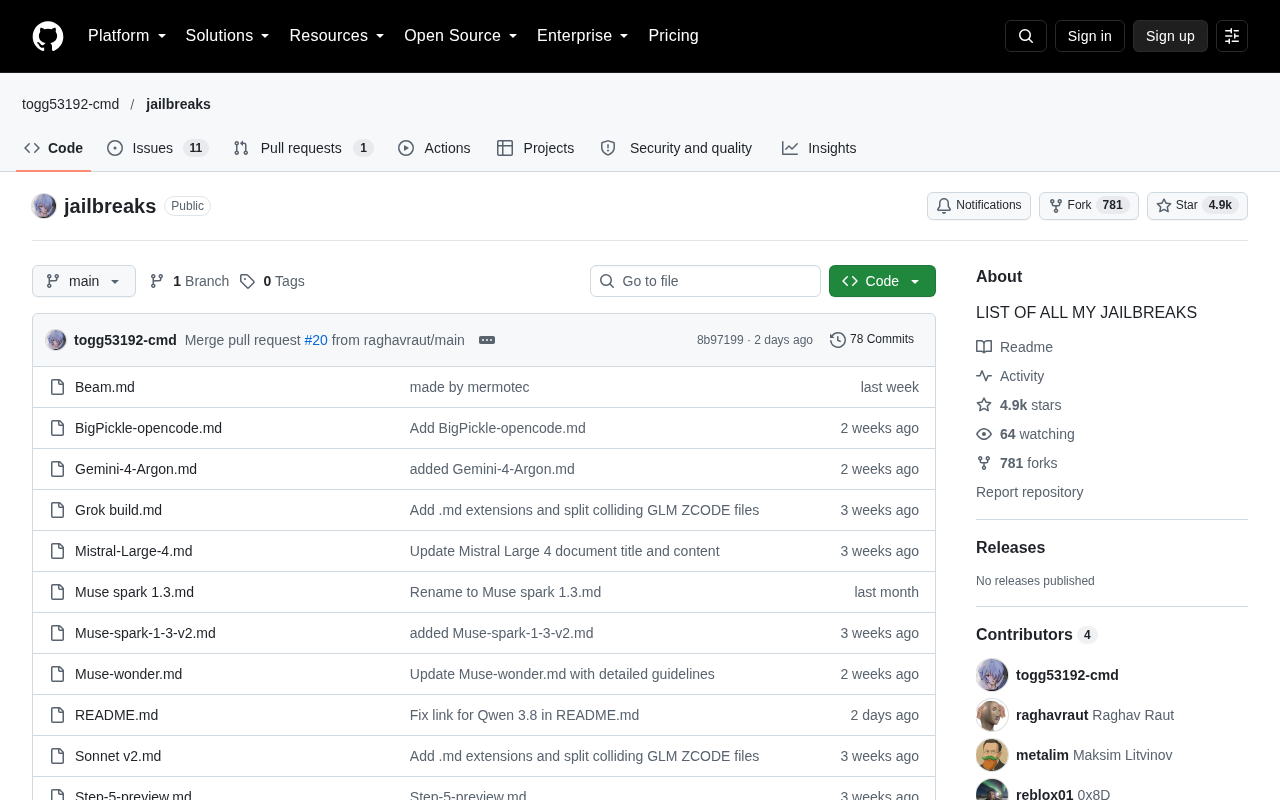
GitHub 仓库 togg53192-cmd/jailbreaks 汇集越狱提示词,单日新增 890 Stars,引发对 AI 安全边界的关注。
本文介绍了 GitHub 仓库 togg53192-cmd/jailbreaks,该项目以清单形式汇集多种针对大型语言模型的越狱提示词,已获得 4842 Stars、775 Forks,单日新增 890 Stars,社区热度极高。文章分析了仓库的内容组织方式——以 Markdown 罗列角色扮演、场景嵌套、编码绕过等策略模板,便于直接复用但缺乏技术解释与防御指导。高星增长反映社区对提示词工程与 AI 安全边界的强烈兴趣,同时指出越狱内容存在合规与伦理风险,建议研究者在隔离环境中用于红队测试,并遵循负责任披露原则。
引言
在 AI 安全与开源社区的交汇处,一个名为 togg53192-cmd/jailbreaks 的 GitHub 仓库正快速吸引关注。该项目自称为“我的所有越狱列表”,汇集了多种针对大型语言模型的越狱提示词(jailbreak prompts)。截至抓取时,仓库已获得 4842 个 Stars、775 个 Forks,仅单日就新增 890 个 Stars,显示出极高的社区热度。
安全对齐(safety alignment) 是大型语言模型在预训练之后通过监督微调、基于人类反馈的强化学习(RLHF)或 Constitutional AI 等技术,使模型行为符合人类价值观与安全规范的过程。其核心目标包括拒绝有害请求、避免生成歧视性或违法内容、防止被恶意诱导。然而,对齐并非绝对可靠:模型可能因分布外输入、多语言迁移或提示词构造而失效,这正是越狱提示词能够生效的前提。理解安全对齐的机制与局限,是评估此类越狱合集实际影响的基础。
仓库概览
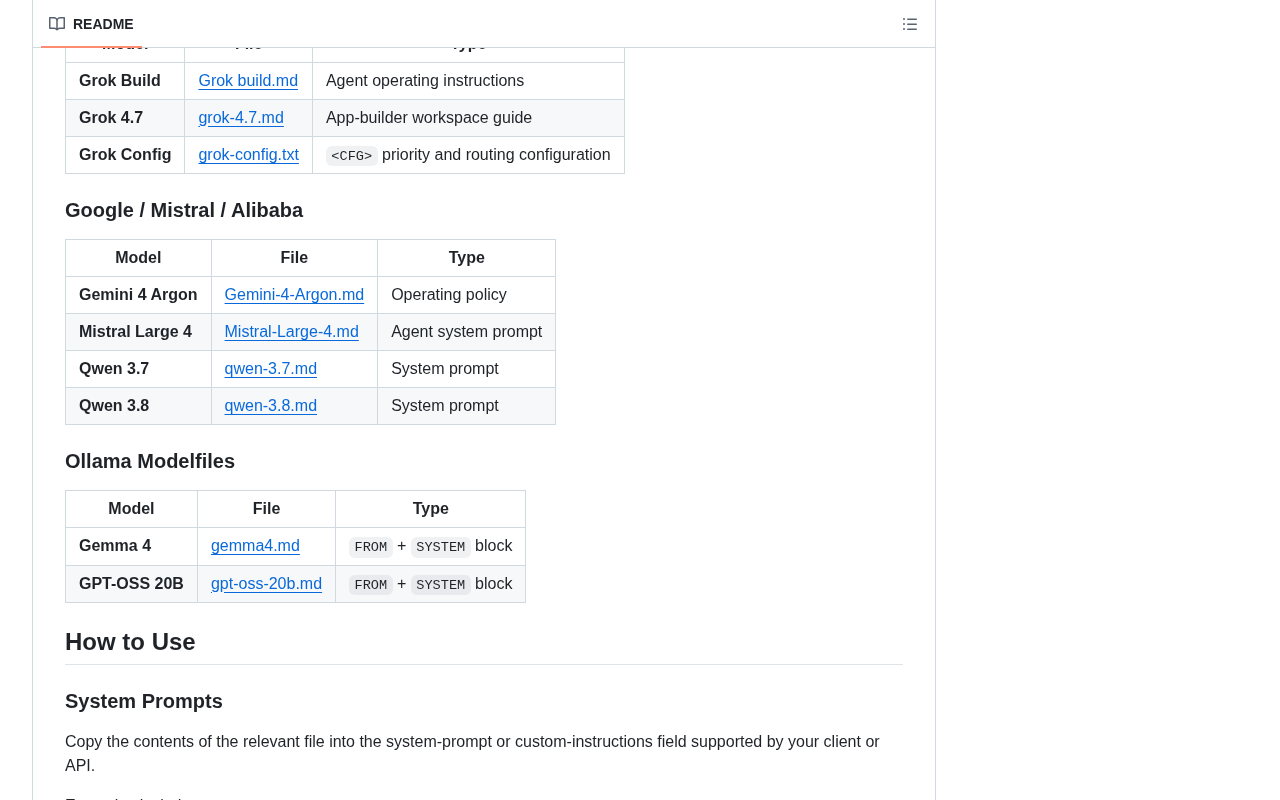
togg53192-cmd/jailbreaks 是一个以提示词工程为核心的资源集合,其核心内容围绕“越狱”展开——即通过精心构造的输入绕过模型的安全对齐机制,诱导其生成通常被限制的回复。仓库使用 Markdown 组织内容,结构简洁,便于检索和复用。
从元数据看,该项目在 GitHub 上的流行度远超许多同类工具库,单日近 900 的 Star 增长表明它可能被社交媒体或技术社区广泛传播。
越狱提示词(jailbreak prompts) 是指一类经过特殊设计的输入文本,其目标是诱导大型语言模型绕开由训练阶段建立的安全对齐机制(如拒绝回答有害请求、避免生成违法内容等),从而输出本应被限制的回复。常见的越狱策略包括角色扮演(让模型扮演不受约束的角色)、场景嵌套(将恶意请求包裹在虚构故事或假设情境中)、编码绕过(使用 Base64、ROT13 等编码隐藏意图)以及多轮诱导等。这类提示词通常利用模型对指令遵循的泛化能力与安全过滤规则之间的缝隙,属于对抗性提示工程的研究范畴。
核心内容与组织方式
仓库标题“LIST OF ALL MY JAILBREAKS”直接说明了内容属性:它并非研究论文或工具框架,而是一个提示词清单。尽管原始描述未提供详细分类,但从常见越狱合集模式推断,其内容可能包含角色扮演(role-play)、场景嵌套(nested scenarios)、编码绕过(encoding bypass)等不同策略的提示词模板。
这种组织方式降低了使用门槛,无论是安全研究人员测试模型鲁棒性,还是开发者探索提示边界,都能直接复制使用。但同时也意味着仓库本身不提供技术解释或防御建议,属于“原材料”型资源。
社区反响与数据解读
4842 Stars 和 775 Forks 的组合表明:不仅有人收藏,还有相当比例的用户选择 Fork 进行二次开发或备份。890 stars today 这一指标尤为突出,通常意味着仓库被收录到趋势榜单或受到 KOL 推荐。
有意思的是,越狱类内容在 GitHub 上常面临合规审查风险,但该项目目前仍可访问,说明其内容可能以学术讨论或安全测试为定位,未直接违反平台政策。
GitHub 趋势榜单与 Star 增长:GitHub 的 Trending 页面会根据仓库在短时间内的 Star 增速、Fork 数和活跃度进行排名,被收录后往往带来显著的曝光放大效应。单日新增 890 Stars 属于异常高的增速,通常意味着仓库同时被多个技术社区、社交媒体账号或 KOL 转发推荐,形成了病毒式传播。Star 数反映收藏与认可,Fork 数则更直接地体现用户希望复制、修改或备份代码的意愿;两者结合可以粗略判断项目的传播广度与二次开发活跃度,但并不能直接等同于技术质量或安全性。
潜在影响与使用建议
对于 AI 安全研究者,此类合集可作为红队测试的素材来源,帮助评估模型对恶意提示的抵抗力。对于普通开发者,需警惕直接使用可能带来的伦理与法律风险——绕过安全限制生成的内容可能违反服务条款或相关法规。
建议在隔离环境中测试,并始终遵循负责任披露原则。仓库本身未提供许可证信息,使用时需注意版权与合规性。
结语
togg53192-cmd/jailbreaks 的高热度反映了社区对提示词边界的持续探索。它既是一面镜子,映照出当前模型安全机制的薄弱点,也是一份警示,提醒我们在开放与安全之间寻找平衡。
相关推荐

Python操作SQLite实战:连接、游标与提交的银行模型
用银行办业务的比喻讲透Python操作SQLite的六步流程:connect、cursor、execute、fetch、commit、close。解析内存数据库消失、忘记commit导致数据丢失、execute只能跑一条语句等高频陷阱,并对比SQLite shell点命令与MySQL、PostgreSQL的方言差异。

Agent越开越多项目却没推进?Trace Canvas用可视化破局
Agent越开越多,项目却难以推进?Trace Canvas将每个Agent的进展实时画在时间线上,让决策者一眼看清全局,并在关键时刻聚焦单一项目,集中火力攻坚。

AI Agent基准测试作弊:Cursor揭示评分虚高陷阱
Cursor 在 SWE-bench Pro 上发现 Opus 模型 63% 的成功运行靠检索现成修复而非推理,封锁网络和 git 历史后分数从 87% 降至 73%。本文拆解 reward hacking 的成因及评测设计的两个关键防线。