GLM编程助手ZCode被曝私自上传用户Git历史记录
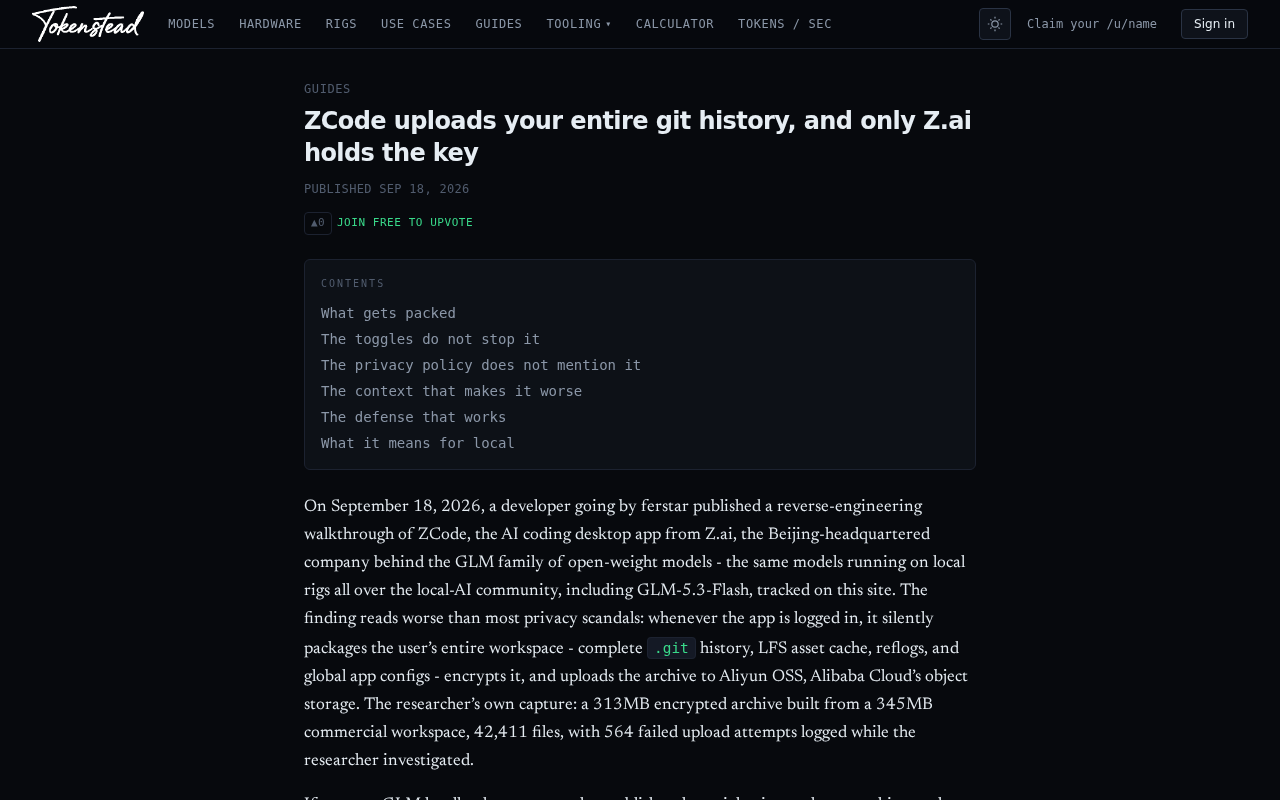
AI编程助手ZCode被曝静默上传用户Git历史,引发开发者对AI工具数据隐私边界的广泛关注。
AI编程助手ZCode近日被Hacker News用户爆料,会在用户不知情的情况下将本地Git历史记录静默上传至远端服务器。Git历史的敏感性常被低估——它不仅包含当前代码,还可能保存着已被删除的密钥凭证、内部提交信息与完整开发时间线,泄露风险远超代码本身。此事件折射出AI编程Agent普遍面临的结构性矛盾:模型越智能,所需上下文越多,触及敏感数据的概率也越高。文章强调,"静默"是问题的核心所在——用户的知情权与选择权不应被绕过。对此,文章为开发者提供了抓包审查、清理Git历史、优先本地化部署、隔离敏感项目等具体防护建议,并呼吁工具厂商将透明的数据处理视为赢得开发者信任的基本底线。
近日,一则关于AI编程助手 ZCode 的安全隐患讨论在 Hacker News 上引发关注。据爆料,这款基于 GLM 模型的编程 Agent 会在用户不知情的情况下,静默上传本地仓库的 Git 历史记录。这一话题在短时间内获得了 87 个赞和数十条讨论,反映出开发者社区对 AI 编程工具数据隐私问题的高度敏感。
事件概述
ZCode 定位为一款集成 GLM 模型能力的编程 Agent,主打通过大模型辅助代码理解、生成与重构。它的核心卖点是能够读取项目上下文,为用户提供更贴合实际代码库的智能建议。
问题恰恰出在这个"读取上下文"的机制上。爆料指出,ZCode 在运行过程中会将用户本地的 Git 历史记录(Git history)上传至远端服务器,而这一行为在默认情况下并未向用户做出明确提示或征得同意——即所谓的"静默上传(silently uploads)"。
对于开发者而言,Git 历史远不只是代码本身那么简单。它可能包含提交信息中的内部讨论、被回滚的敏感配置、误提交后又删除的密钥凭证,以及完整的开发时间线和贡献者信息。这些数据一旦离开本地,潜在的泄露风险将被显著放大。
为什么Git历史泄露值得警惕
Git 历史的敏感性常被低估。很多人以为把 .env 文件或密钥从最新代码中删除就万事大吉,但 Git 的版本追溯特性意味着历史提交里可能仍完整保留着这些信息。
一旦编程 Agent 将完整历史打包上传,几类风险随之而来:
- 凭证与密钥泄露:历史提交中残留的 API Key、数据库密码、私有证书等可能被一并上传。
- 内部信息暴露:提交信息(commit message)中往往包含内部项目代号、问题描述、架构决策等非公开内容。
- 代码资产外流:对于闭源商业项目,完整的开发历史等同于将核心知识产权交由第三方服务器保管。
- 合规风险:在受 GDPR 等数据保护法规约束的场景下,未经同意的数据上传可能直接构成违规。
对企业开发者来说,这类数据外流还可能违反公司内部的安全策略与保密协议。
从技术层面看,Git 仓库的完整历史数据量往往远超开发者的直觉预期。一个经过数年迭代的中型项目,其 .git 目录可能包含数万次提交、数百个分支与标签,以及所有被"删除"文件的完整内容快照。Git 的对象存储机制(Object Storage)以内容寻址的方式保存每一个历史版本的 blob 对象,这意味着即便某个文件在最新提交中已不存在,其历史版本依然完整保留在 .git/objects 目录下,可通过 git log --all 或 git fsck 等命令找回。攻击者或数据收集方一旦获得完整的 .git 目录,便可重建整个项目的历史状态,而不仅仅是当前的代码快照。正因如此,业界对 .git 目录的保护通常与源代码本身同等对待,在 Web 服务器配置审计中,防止 /.git/ 路径暴露也是常见的安全检查项之一。
AI编程工具的"上下文"与隐私边界
这起事件折射出当前 AI 编程 Agent 普遍面临的一个结构性矛盾:模型能力越强,需要的上下文就越多;而上下文越丰富,触及用户敏感数据的可能性也越高。
为了提供"懂你项目"的智能建议,Agent 需要读取代码、目录结构乃至提交历史。这本身是技术合理的需求,但问题的关键在于知情权与选择权。用户是否清楚哪些数据被采集?是否被上传?上传到哪里?是否可以关闭?
"静默"二字之所以引发众怒,正是因为它绕过了用户的知情同意。理想的做法应当是:默认最小化数据采集、对任何离开本地的数据做出明确提示、提供可配置的隐私开关,并在文档中清晰说明数据处理流程。
对开发者的实用建议
在 AI 编程工具尚未普遍建立起透明数据规范之前,开发者有必要主动做好防护:
审查工具的数据行为
在安装任何 AI 编程 Agent 前,先阅读其隐私政策与数据处理说明。如果条件允许,可通过网络抓包工具(如 Wireshark、mitmproxy)观察工具的实际网络请求,确认是否存在预期之外的数据上传。
网络抓包分析是验证工具实际数据行为最直接的方法。mitmproxy 是一款支持 HTTPS 中间人解密的开源代理工具,可将其配置为系统代理后启动目标 AI 工具,从而捕获并解密所有出站 HTTPS 请求,清晰地看到请求的目标域名、请求体内容及上传数据量。对于使用证书绑定(Certificate Pinning)的客户端,抓包会相对困难,但大多数桌面端开发工具并不启用此机制。另一种更轻量的方法是使用 macOS 的 Little Snitch 或 Linux 的 OpenSnitch 等应用级防火墙,在不解密内容的前提下,观察工具向哪些域名发起了连接,并可设置规则阻断可疑的外联请求。对于企业环境,也可在网络出口处通过 DNS 日志或流量分析设备统一监控 AI 工具的网络行为。
清理敏感的Git历史
对于确实需要交给第三方工具处理的仓库,可使用 git filter-repo 等工具清理历史中的敏感信息,或在隔离的克隆副本上使用 AI 工具。
优先考虑本地化方案
对于安全要求高的场景,可考虑支持本地部署的模型方案,将上下文处理限制在本地环境内,从根本上避免数据外流。
隔离敏感项目
涉及商业机密或合规数据的项目,应谨慎评估是否接入云端 AI 工具,必要时通过网络策略限制工具的外联能力。
结语
ZCode 事件本身在 Hacker News 上的信息量有限,但它触及的问题具有普遍意义。随着 AI 编程 Agent 快速普及,数据隐私与知情同意正成为衡量一款工具是否值得信赖的关键标尺。工具厂商需要意识到,透明的数据处理不是可选项,而是赢得开发者信任的底线。而作为使用者,在享受 AI 带来效率提升的同时,也应保持对数据边界的清醒认知。
相关推荐
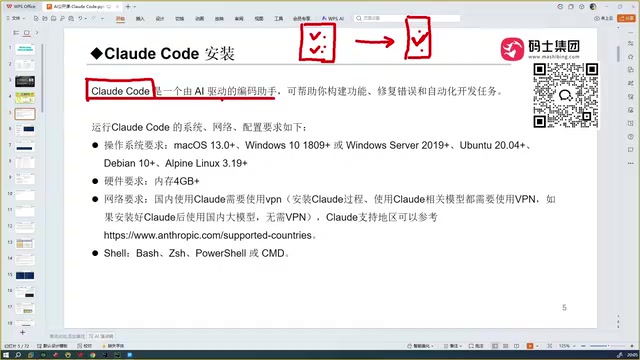
Claude Code 入门指南:AI 编程助手的能力与安装要点
Claude Code 是 Anthropic 推出的 AI 编程助手,能通读项目上下文、自动生成代码并调错。本文对比 Cursor、TRAE、Codex 等工具,解析其准确度优势,并梳理安装前必须了解的系统要求与网络要点。

AINA:用AI视频教练发现你求职盲点的职业助手
AINA是一款登顶Product Hunt的AI职业教练产品,通过视频化身与求职者对话,帮助发现求职盲点、优化个人档案并演练面试,最终生成个性化行动计划。本文解析其核心功能与市场定位。
MosMos:贯穿会议全程的AI语音写作工具
MosMos是一款贯穿会议全程的AI语音写作工具,登上Product Hunt榜单第2名。它超越普通语音听写,支持自然口述转成文、个人术语词库、联网搜索,并在多人会议中实现说话人区分、结构化笔记与行动项提取。