#代码安全
共 8 篇相关文章

·12 分钟
实测10次:审计自己的代码,普通ChatGPT就够了
把同一段安全审计prompt分别交给普通ChatGPT和OpenAI Daybreak Blue各跑5次,逐条核实代码后发现:两者在全部10次运行中都能找到严重漏洞,Blue并未增加任何普通版漏掉的严重发现,只增加了边界问题上的噪声。
阅读全文 →

·9 分钟
AI 写的代码能上生产吗?7 个必须检查的关键点
AI 编程智能体几分钟就能生成一个完整应用,但能跑通不等于能上生产。本文梳理 AI 生成代码最易忽视的七大风险:授权越权、测试盲区、并发与幂等、密钥泄露等,并给出上线前的实用检查清单。
阅读全文 →

·4 分钟
Plimsoll:为AI智能体代码提供自托管沙箱隔离
Plimsoll是一个开源的自托管沙箱,专为隔离运行AI智能体生成的代码而设计。本文解析AI生成代码的安全风险、沙箱隔离的价值及自托管方案的取舍,适合构建AI Agent工作流的开发者参考。
阅读全文 →

·4 分钟
Codex Security Cloud重磅升级:集成Daybreak Blue实现全自动代码安全审查
Codex Security Cloud 升级,默认集成 Daybreak Blue 网络安全模型,支持全 GitHub 仓库扫描、持续提交审查、自动去重与修复准备,并以插件形式接入桌面端与 Web 端,实现云端全自动代码安全审查。
阅读全文 →
·5 分钟
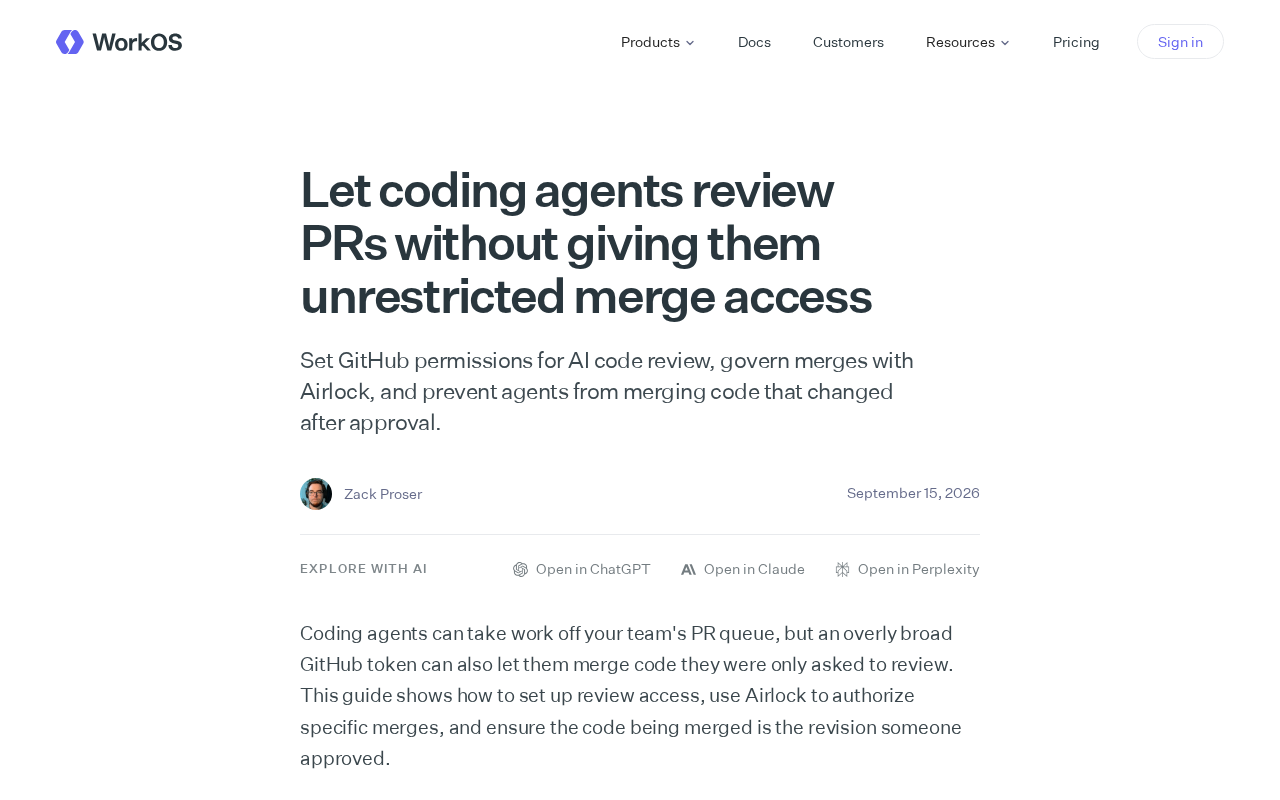
让AI代码代理审查PR:如何在不放开合并权限下确保安全
如何让AI编程代理参与PR审查而不授予无限制合并权限?本文解析通过GitHub权限配置与Airlock治理机制,防止代理合并审批后被篡改的代码,实现代码审查自动化与安全的平衡。
阅读全文 →
 科技前沿
·6 分钟
Claude Mythos实测翻车:17万行代码仅找到1个低危漏洞
Curl创始人实测Anthropic最强模型Claude Mythos,对17万行代码扫描后仅发现1个低危CVE漏洞,3个误报。实测结果与官方宣传严重不符,AI代码安全扫描能力并非Mythos独家优势。
阅读全文 →