GnuPG曝远程代码执行漏洞,加密工具安全再受关注

GnuPG 被披露存在远程代码执行漏洞,社区高度关注,供应链安全再受警示。
GnuPG 官方邮件列表披露了一个远程代码执行(RCE)漏洞,属于最高危害等级的安全缺陷。该消息在 Hacker News 上引发广泛讨论,获得 247 点热度与 98 条评论。GnuPG 是 OpenPGP 标准的开源实现,广泛用于电子邮件加密、软件包签名验证和 Git 提交签名等场景,其信任根地位使漏洞影响可能波及整个开源供应链。社区关注焦点集中在漏洞触发条件、受影响版本范围以及是否存在在野利用。文章建议使用 GnuPG 的团队核对官方公告、评估自身暴露面并关注发行版补丁推送,同时强调安全工具本身也有攻击面,应将 GnuPG 纳入常规依赖更新与 CVE 跟踪策略。
加密通信的基石GnuPG(GNU Privacy Guard)近日被披露存在远程代码执行漏洞(RCE),消息来自官方邮件列表的公告,并在技术社区Hacker News上引发广泛讨论,短时间内获得247点热度与98条评论。
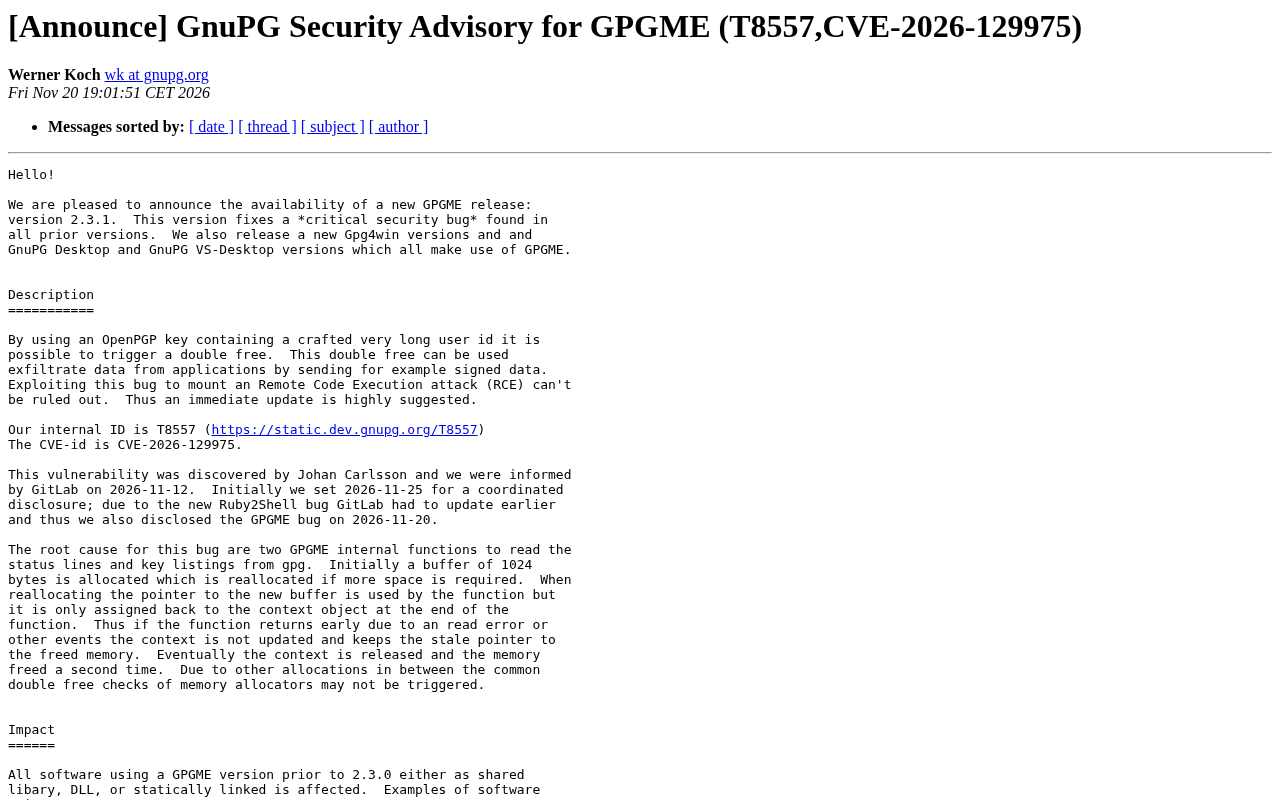
漏洞披露:来自官方邮件列表的警报
根据GnuPG官方邮件列表的公告,该漏洞被归类为远程代码执行(RCE)。这类漏洞通常允许攻击者在目标系统上执行任意代码,属于危害等级最高的安全缺陷之一。公告本身并未在原始素材中提供更多技术细节,但RCE的定性已足以引起企业安全团队和开源软件用户的警惕。
GnuPG是OpenPGP标准的开源实现,广泛用于电子邮件加密、文件签名、软件包验证等场景。从个人开发者到大型企业的基础设施,GnuPG的信任根地位使其安全状况直接关系到整个生态的供应链安全。
安全社区的反应速度往往比漏洞本身更能说明问题。Hacker News上近百条评论意味着大量开发者和安全从业者正在第一时间评估影响面。
远程代码执行(RCE) 是指攻击者能够利用漏洞在目标系统上运行任意指令的安全缺陷,通常意味着攻击者可以完全控制受影响进程甚至主机。RCE 的严重性取决于触发路径:若无需认证、无需用户交互即可远程触发,则危害接近最高等级;若需要本地访问或特定配置,则实际风险会收窄。安全业界常以 CVSS 评分量化这类漏洞,但评分并非唯一标准,暴露面与利用难度同样关键。GnuPG 作为以高权限处理密钥与签名的工具,一旦出现 RCE,攻击者可能窃取私钥或篡改签名验证结果,对信任链造成连锁破坏。
OpenPGP 是一套开放的加密消息标准,定义了公钥加密、数字签名与密钥管理的数据格式和协议流程。GnuPG 是 OpenPGP 最主流的开源实现,因而其行为需与标准保持一致,同时兼容大量客户端与库。标准本身不规定实现细节,这意味着不同实现可能引入各自的安全缺陷。理解 OpenPGP 的角色有助于判断漏洞影响:若缺陷位于协议解析层(如处理畸形报文),则所有调用 GnuPG 解析不可信输入的组件都可能成为攻击入口。
社区讨论:98条评论背后的关注焦点
在Hacker News的讨论帖中,98条评论从不同角度展开了分析。虽然原始素材没有提供评论的具体内容,但结合GnuPG的使用场景,社区关注通常集中在几个方向:漏洞的触发条件(是否需要特定接口或用户交互)、受影响版本范围、以及是否存在在野利用。
这类讨论的价值在于,官方公告往往只给出最小必要信息,而社区通过交叉验证和实际测试,能更快形成对漏洞可利用性的共识。对于依赖GnuPG的运维团队而言,关注官方渠道和社区讨论的同步进展是必要的应急动作。
影响评估:谁需要立即行动
GnuPG的身影出现在许多关键链条中:Linux发行版的软件包签名验证、Git提交签名、加密邮件客户端、密码管理器后端等。一个RCE漏洞的影响范围取决于攻击向量——如果远程触发需要特定配置或暴露的服务接口,实际风险可能集中于特定使用场景;反之则可能波及面更广。
对于使用GnuPG的团队,建议的行动路径包括:核对官方公告中的受影响版本信息、评估自身暴露面(是否有服务对外提供GnuPG相关接口)、并关注上游发行版的补丁推送。开源生态的响应通常遵循“公告-补丁-发行版同步”的节奏,缩短自身的响应窗口是关键。
软件包签名验证是 GnuPG 最常见的基础设施用途之一。Linux 发行版(如 Debian、Fedora)使用 GnuPG 对软件包和仓库元数据进行签名,包管理器在安装前验证签名,确保软件来源可信且未被篡改。这一环节一旦被绕过或利用,攻击者可能向整个发行版用户群分发恶意更新,形成供应链级攻击。因此,当 GnuPG 出现 RCE 时,发行版安全团队通常会第一时间评估其包管理器调用路径是否暴露于不可信输入,并加速推送补丁。对于企业运维,这意味着需要同步关注上游发行版的公告节奏,而不仅是 GnuPG 官方声明。
加密工具的安全启示
GnuPG这类基础安全软件出现RCE漏洞,再次提醒一个常被忽视的事实:安全工具本身也是软件,也有攻击面。加密软件往往以高权限运行、处理不可信输入,一旦出现内存安全或逻辑缺陷,后果可能比普通应用更严重。
这也是为什么基础安全组件的漏洞披露总是格外敏感。对于开发者,这件事的启示是:不要因为某个工具“以安全为使命”就假定它无懈可击,依赖管理中的安全更新策略应当平等地覆盖所有依赖,包括加密库和签名工具。对于安全团队,将GnuPG纳入资产清单并跟踪其CVE动态,应当成为常规操作。
CVE(Common Vulnerabilities and Exposures) 是公开漏洞的标准化编号体系,每个 CVE 记录对应一个已确认的安全缺陷,便于跨厂商、跨工具追踪。将 GnuPG 纳入资产清单并跟踪其 CVE 动态,意味着安全团队需要订阅官方公告、监控漏洞数据库,并将 GnuPG 版本纳入补丁管理流程。实践中,许多团队只关注应用层依赖的 CVE,却忽略系统级加密工具,导致响应滞后。基础组件的 CVE 往往影响面广但披露信息有限,建立“公告—评估—补丁”的闭环流程比单次应急更重要。
后续关注
原始公告链接指向GnuPG官方邮件列表,建议需要评估影响的读者直接查阅原始公告获取受影响版本与修复建议。漏洞的完整技术细节、PoC状态以及各发行版的补丁进度,将在接下来的社区讨论和官方更新中逐步明朗。
在供应链攻击频发的背景下,基础加密工具的漏洞不应被视为孤立事件,而是开源基础设施安全治理的一个切面。
相关推荐
Together.ai 被曝Prompt泄露漏洞:请求处理机制引担忧
Together.ai 在 Hacker News 被曝存在请求 Prompt 泄露问题。本文解析事件背景、多租户推理平台的隔离难题,以及对开发者和 AI 基础设施行业的安全启示。
Codex零基础教程:13个实战从安装到建网站、Blender建模
B站Codex零基础教程完整梳理:从注册安装、权限与模型选择,到13个实战场景,包括装环境、GPT生图做个人网站、Skill打包流程、MCP连接Blender建模、剪映操控、定时任务与手机控制。

零基础学Python+AI:环境搭建与核心认知指南
B站Python与AI零基础课程开篇解读:为什么Python是AI开发首选语言,如何从零搭建全场景通用的开发环境,以及Python五大核心应用场景与AI人才需求分析,适合零基础入门参考。