#漏洞披露
共 9 篇相关文章

零点击远程 Android DoS:无需交互的新型攻击
Hacker News 热议项目「Zero click, silent, remote Android DoS」展示了一种无需用户交互即可让 Android 设备拒绝服务的远程攻击。本文解析其零点击、静默、远程的威胁特征,讨论 Android 碎片化带来的修复难题,以及 HN 社区围绕披露伦理和安全模型边界的主要争论。

Cloudflare 承认关键软件存在更严重漏洞:安全防线再受考验
Cloudflare 承认关键软件存在更严重漏洞,Reddit 社区热议。本文分析漏洞严重性升级的影响、Cloudflare 架构的单点风险,以及企业用户应采取的应对措施与安全行业启示。

一句提示词引发的全球PHP安全风暴:AI是救星还是隐患?
一句AI提示词竟引发全球PHP安全危机,维基百科、互联网档案馆受波及。本文梳理事件脉络,解析OpenAI与亚马逊的争议,探讨AI时代漏洞发现门槛降低带来的安全悖论与开发者应对策略。
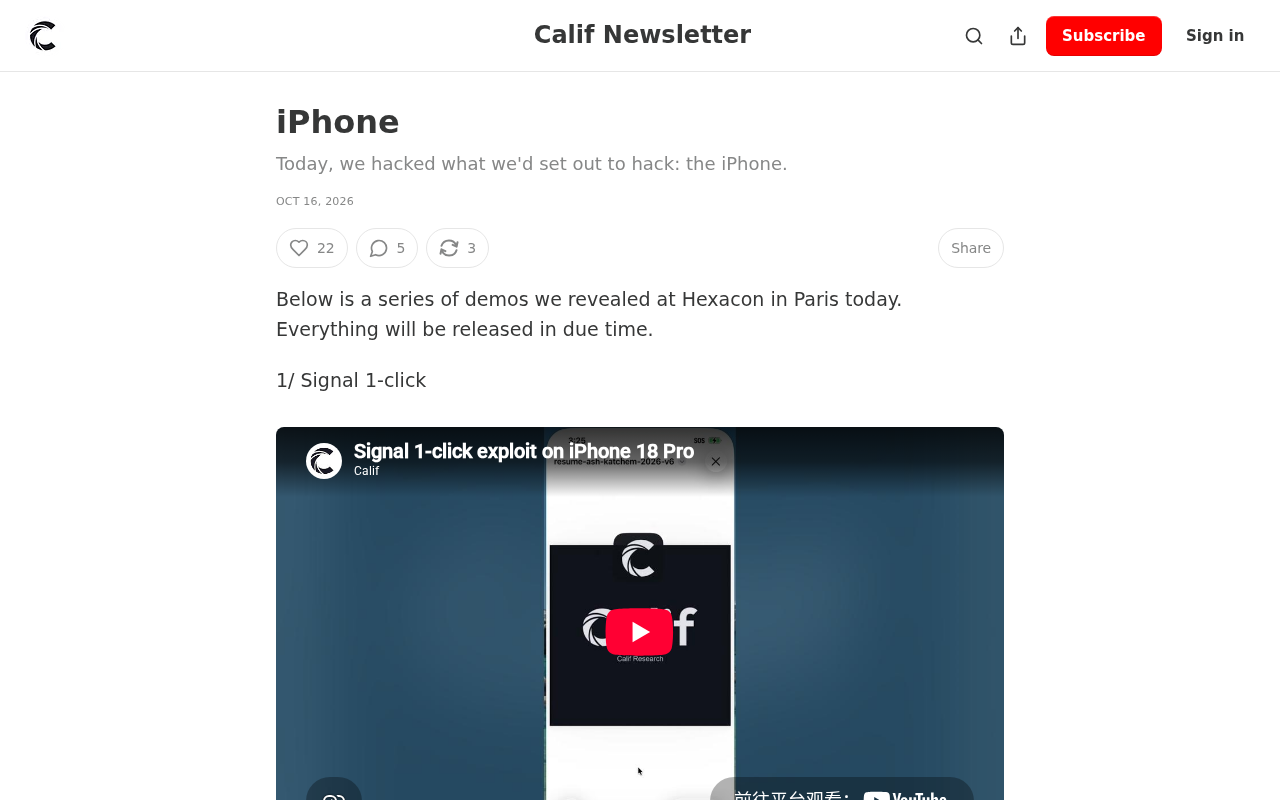
黑客攻破iPhone:一场技术探索与安全边界的交锋
安全研究团队Calif宣布攻破iPhone,引发Hacker News热议。本文分析此次攻破的技术含义、漏洞披露伦理、对普通用户的影响以及移动安全攻防的长期趋势。
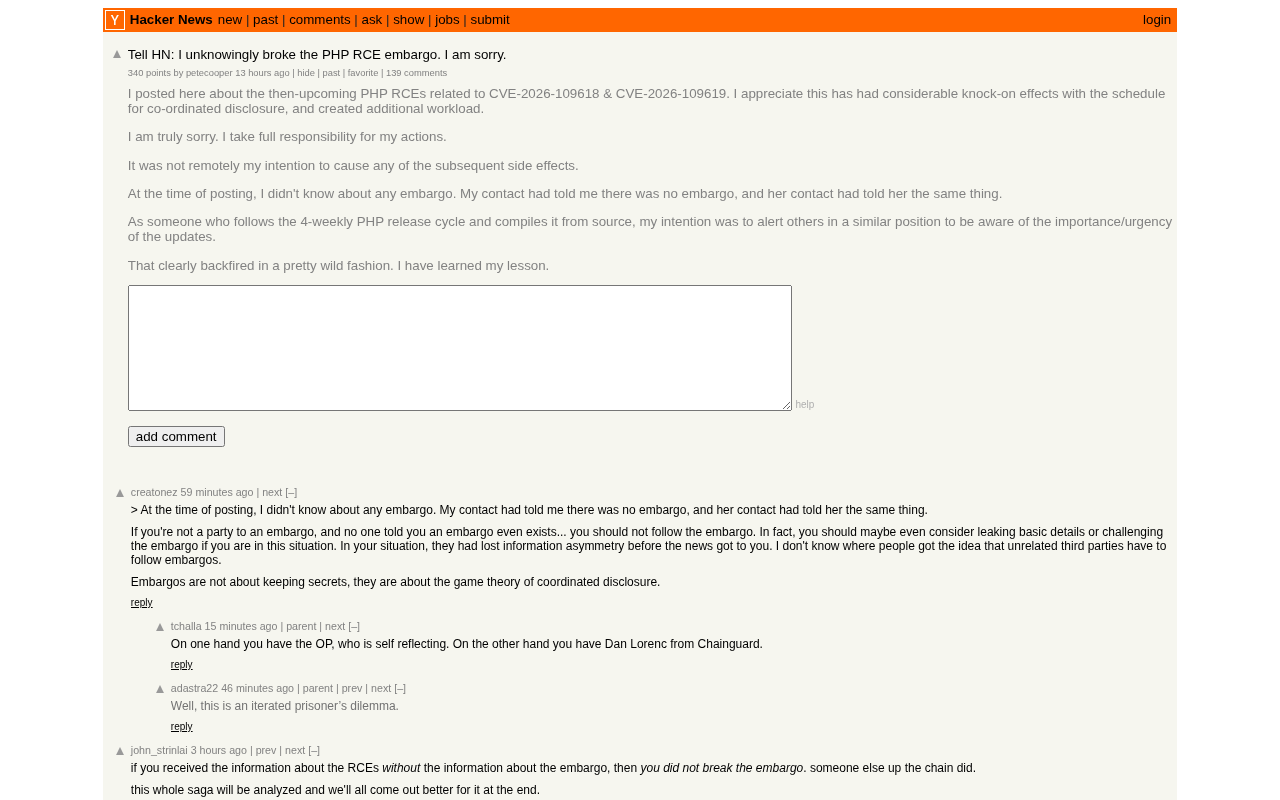
无意打破PHP RCE禁令:一次漏洞披露的教训
一位开发者因误信“无禁令”信息,提前公开PHP RCE漏洞CVE-2026-109618与CVE-2026-109619,打乱协同披露计划并在Hacker News致歉。本文分析事件经过、信息链失真原因及漏洞披露前的验证要点。
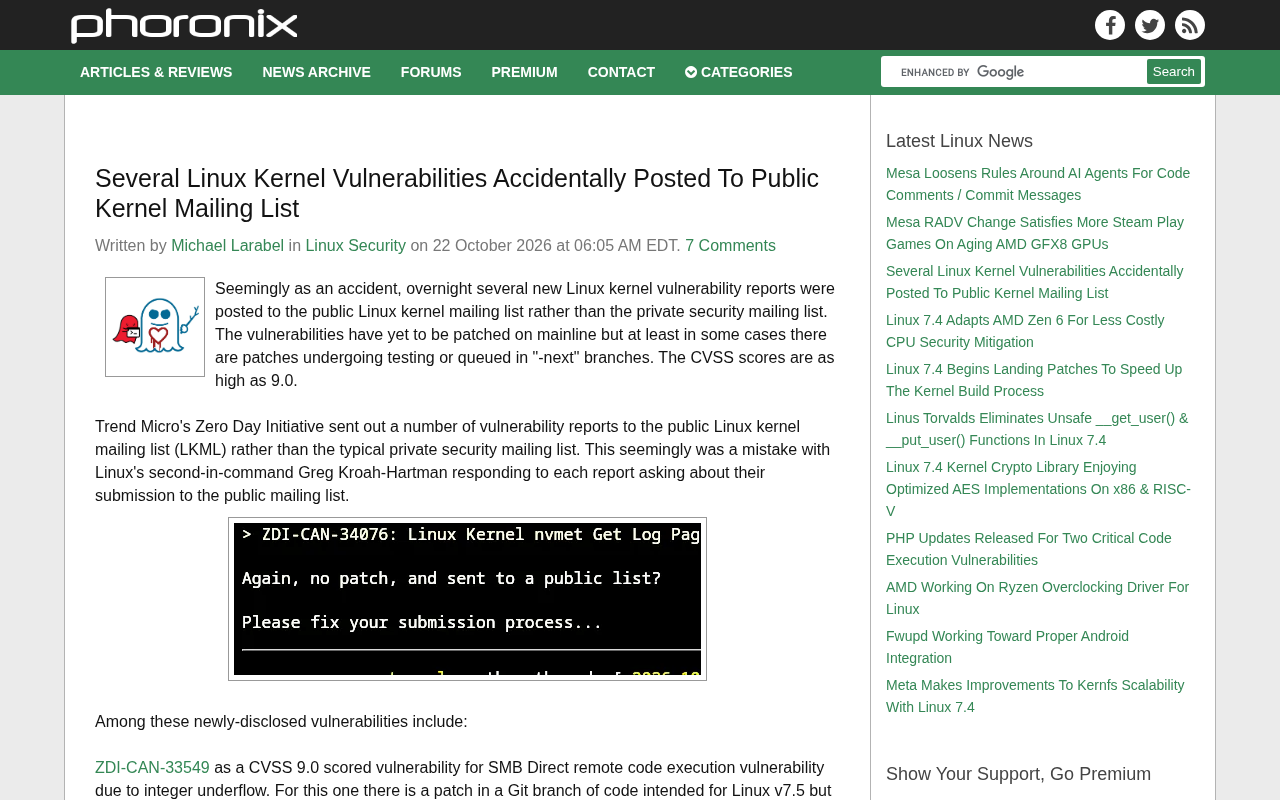
Linux内核漏洞误发公开邮件列表:协调披露流程为何失守
Linux内核漏洞被意外发布到公开邮件列表,引发对协调披露流程的讨论。本文梳理事件性质、私有披露窗口的意义、社区常规补救路径,以及对Linux使用者的实际影响与补丁响应建议。

Railway安全披露事件:云平台漏洞披露的边界在哪里?
Railway安全披露事件登上Hacker News引发热议。本文分析云平台漏洞披露的时机与边界、开发者平台为何成为安全披露焦点,以及对开发者选择托管平台的启示。
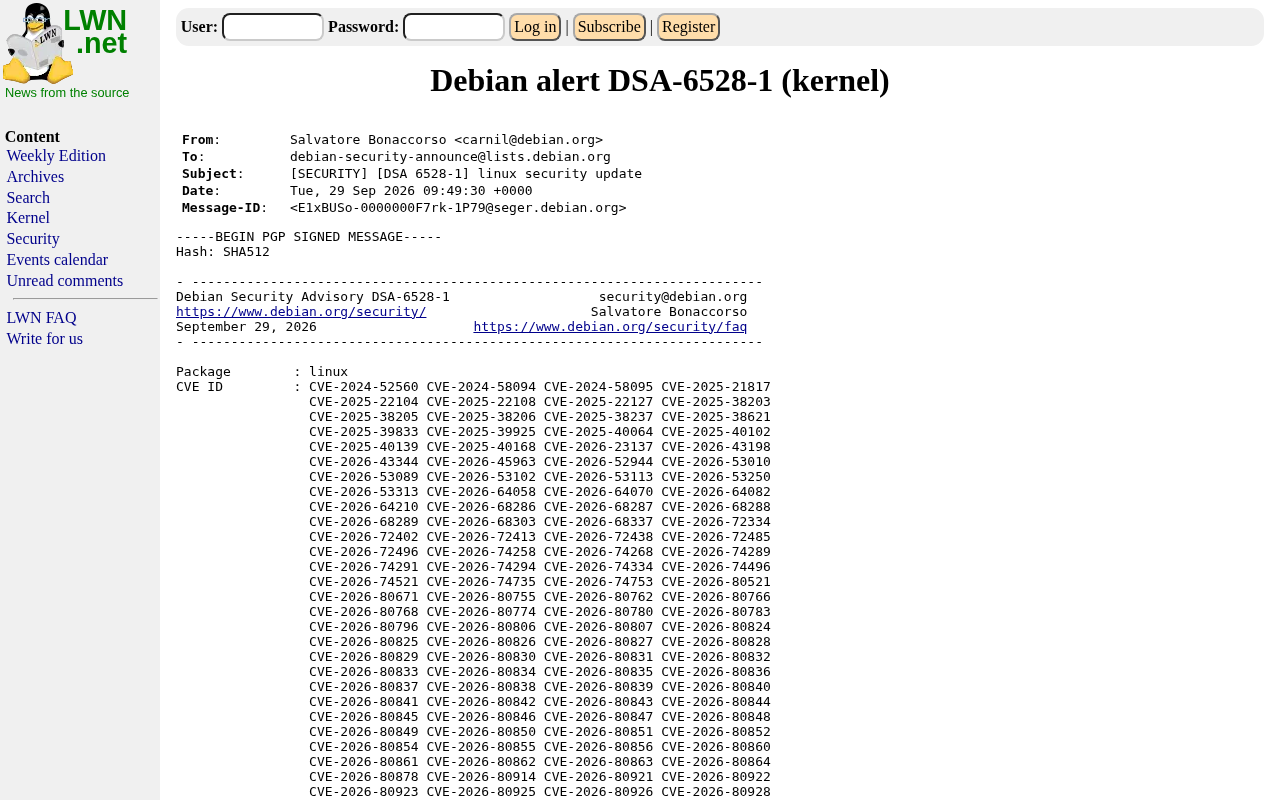
Linux内核曝多个安全漏洞:影响与应对分析
Linux内核近日被曝多个安全漏洞,经LWN.net披露后引发技术社区热议。本文分析内核漏洞的危害、开源漏洞披露机制及系统更新、暴露面评估等实用应对策略。
HuggingFace 上线 security.txt:AI 平台安全披露规…
HuggingFace 上线 security.txt:AI 平台安全披露规范解读
HuggingFace 上线 security.txt 引发 Hacker News 热议。本文解读 security.txt 标准(RFC 9116)的字段构成、对 AI 平台安全披露的意义,以及对开发者与安全研究者的实际启示。