Go 将拒绝含八个不受信 SPKI 的证书链:安全策略详解

Go 将拒绝八个特定 SPKI 证书链,开发者需检查兼容性。
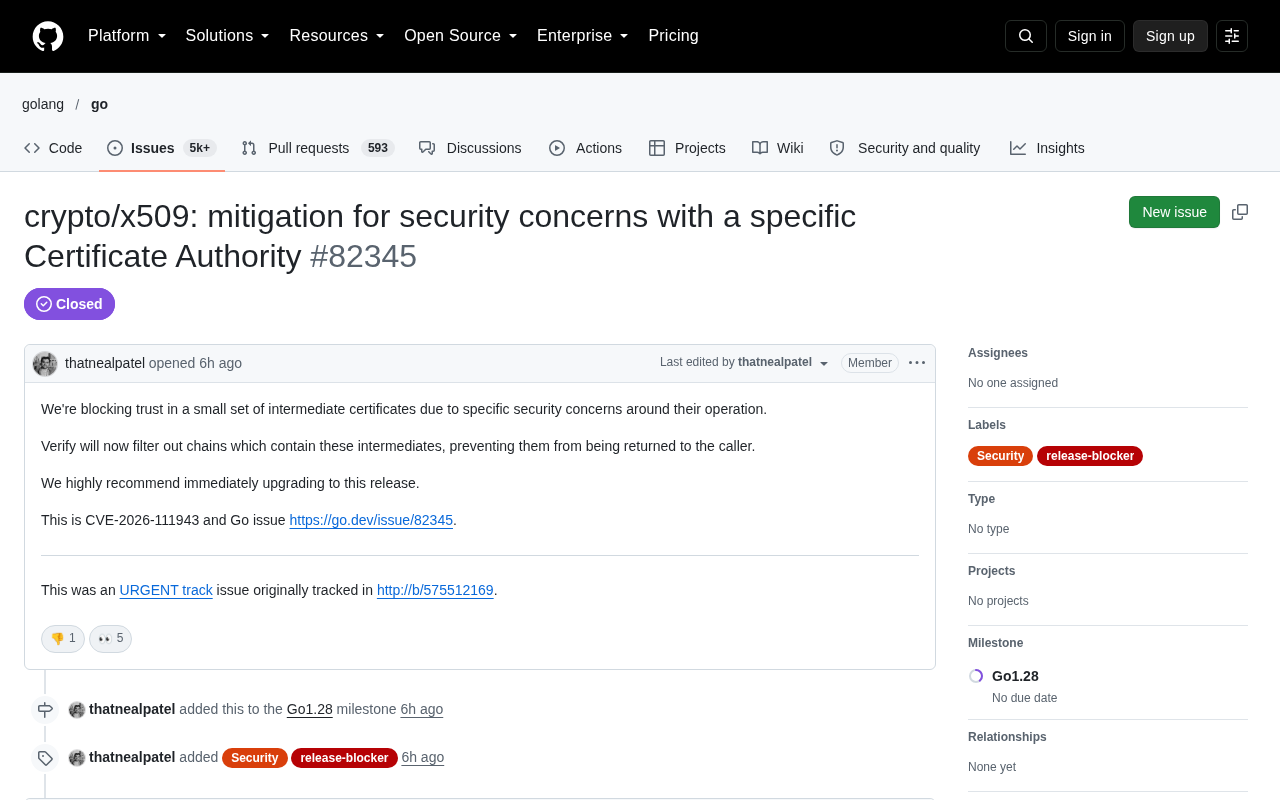
Go 语言官方安全策略更新,未来版本将拒绝包含八个特定 SPKI 的证书链。SPKI 是证书中承载公钥的结构,将其哈希列入黑名单可精确控制信任边界,即使证书链其他环节合法,只要公钥哈希命中即被 crypto/x509 包拒绝。这可能导致依赖旧证书的 TLS 连接失败。开发者应检查服务端证书链是否引用相关 SPKI,在测试环境模拟策略验证兼容性,并关注 crypto/x509 变更日志。该策略体现 Go 主动防御理念,安全收益大于短期兼容成本。
Go 语言官方安全策略迎来重要更新:未来版本将拒绝包含八个特定 SPKI(Subject Public Key Info)的证书链。这一变化源于对证书信任模型的强化,旨在提前阻断潜在风险。对于依赖 Go 标准库进行 TLS 通信的开发者而言,理解其影响与应对措施至关重要。
什么是 SPKI 以及为何被列入黑名单
SPKI 是证书中承载公钥信息的结构,通常以哈希形式被信任锚或策略引用。将特定 SPKI 列入拒绝列表,意味着即使证书链其他环节看似合法,只要其中某个证书的公钥哈希命中黑名单,整个链就会被 Go 的 crypto/x509 包拒绝。
据 Hacker News 讨论,此次涉及的八个 SPKI 与已知的不可信或存在安全隐患的证书颁发机构相关。Go 团队并未简单依赖 CA 名称或根证书,而是精确到公钥层面,这能更细粒度地控制信任边界。
SPKI(Subject Public Key Info)是 X.509 证书中的一个标准字段,遵循 ASN.1 的 SubjectPublicKeyInfo 结构,包含公钥算法标识和公钥本身。在信任策略中,通常不直接存储完整 SPKI,而是使用其哈希(如 SHA-256)作为公钥的固定标识,这种技术称为“公钥固定”(public key pinning)。Go 的 crypto/x509 包在验证证书链时,会计算链中每个证书的 SPKI 哈希并与内置黑名单比对,一旦匹配即终止验证。这种基于公钥哈希的拒绝机制比基于 CA 名称或根证书的拒绝更精确,因为同一 CA 可能签发多个不同公钥的证书,而攻击者也可能通过交叉签名等方式滥用证书。通过固定 SPKI 哈希,Go 能够在不依赖外部信任存储的情况下,主动阻断已知有风险的公钥,即使这些公钥所属的 CA 在系统根证书库中仍被信任。
对开发者的实际影响
最直接的影响是:使用 Go 标准库发起 TLS 连接或验证证书链时,若对端证书链包含这八个 SPKI 中的任意一个,验证将失败并返回错误。这可能导致依赖旧证书的服务调用中断。
开发者需要检查自身服务端证书链是否引用了相关 SPKI。对于客户端程序,建议在测试环境中模拟该策略,确认与关键第三方服务的兼容性。若发现不兼容,应联系证书提供方更新证书链。
Go 的 crypto/x509 包在证书链验证过程中,会从终端实体证书开始,逐级向上构建并验证到受信任的根证书。验证包括签名检查、有效期检查、名称约束以及信任链构建等步骤。当链中任一证书的 SPKI 哈希命中拒绝列表时,验证会立即失败并返回 x509.CertificateInvalidError 或类似错误,错误信息中通常会指明证书被拒绝的原因。这种失败是确定性的,且不依赖于操作系统的根证书库,因为 Go 维护自己独立的信任逻辑。开发者在使用 tls.Dial、http.Client 等标准库组件时,若未自定义 VerifyPeerCertificate 或 InsecureSkipVerify,将直接受到该策略影响。因此,在升级 Go 版本前,建议通过单元测试或集成测试模拟该拒绝行为,确保关键第三方服务的证书链不包含被拒绝的 SPKI。
背景与安全意义
证书信任是互联网安全的基石。Go 团队定期维护根证书和信任策略,此次拒绝特定 SPKI 是主动防御的体现。与仅依赖操作系统根证书库不同,Go 内置了独立的信任逻辑,因此能更快响应社区发现的风险。
讨论中也有声音指出,这种硬编码黑名单需要持续维护,且可能给部分用户带来意外中断。但多数观点认为,安全收益大于短期兼容成本。
Go 标准库的 crypto/x509 包内置了一套根证书和中间证书的信任策略,与操作系统或浏览器维护的根证书库相互独立。这种设计使 Go 能够快速响应证书颁发机构(CA)的违规行为或安全事件,而不必等待操作系统更新。历史上,Go 曾多次通过发布新版本移除或拒绝特定根证书,例如在发现某些 CA 存在不当签发行为后。此次拒绝特定 SPKI 是这一主动防御策略的延续,但精确到公钥层面,意味着即使某个 CA 整体仍被信任,其特定公钥也可被单独标记为不可信。这种细粒度控制有助于遏制因密钥泄露或错误签发导致的攻击面,但也要求 Go 团队持续维护黑名单,并可能给依赖旧证书链的用户带来兼容性挑战。
如何应对与迁移建议
- 审查证书链:使用
openssl或 Go 工具检查证书链中每个证书的公钥哈希,确认是否命中黑名单。 - 更新依赖:确保使用的 CA 证书为最新版本,避免使用已被标记的中间证书。
- 监控 Go 发布说明:关注 crypto/x509 的变更日志,及时调整。
- 测试环境验证:在 CI 中增加证书链验证测试,提前发现不兼容问题。
总体而言,这一变化是 Go 安全生态持续加固的缩影。开发者应将其视为提升自身服务安全性的契机,而非单纯的兼容性障碍。
相关推荐

Claude Pro不含API权限?Max与Team计划新增API额度详解
Claude Pro订阅不含API访问权限,API需单独计费。但Max和Team计划现已包含每月API额度:Max 5x为100美元,Max 20x为200美元,Team每席位最高合计500美元。本文详解各档位额度、领取方式及对开发者的影响。

隔离环境实测35万星REA:4秒装完,但两个坑要当心
隔离实验室实测35万星开源逆向工程工具REA:4秒安装、15秒列出截图工具全部外联地址、梳理565个通信通道,同时暴露写入用户级设置与31个高风险工具权限两个坑,附三条安全使用规则。
逆向工程+AI Agent:几周克隆Adobe应用的技术真相
逆向工程+AI Agent:几周克隆Adobe应用的技术真相
一位开发者因Adobe提前取消费转向逆向工程,用AI Coding Agent几周内做出7款开源替代品。本文解析逆向工程原理、Reverse Engineer Anything这个MCP Server六天破10万星的原因,以及AI克隆应用在性能、专有数据和法律层面的真实边界。