谷歌Android合作伙伴竟将130万台电视盒子变成僵尸网络

谷歌披露合作伙伴微星科技在130万台电视盒子植入后门组成僵尸网络,已拆除并终止合作。
谷歌披露其Android制造合作伙伴深圳微星科技在130万台电视盒子中秘密植入后门,将这些设备变为可远程控制的僵尸网络,用于DDoS攻击等恶意活动。谷歌已拆除后门并禁止该公司生产或销售认证Android设备。事件暴露了智能设备供应链的深层风险:即使通过谷歌认证的合作伙伴,也可能在出厂固件中植入恶意代码,而认证审查并不等同于逐行固件审计。文章梳理了后门的运作方式、供应链安全的历史教训以及谷歌的应对措施,并建议受影响用户停用相关设备、检查固件更新、隔离物联网设备网络流量。事件可能促使谷歌加强对合作伙伴的审计,推动Android生态安全标准提升。
事件概述:Android电视盒子沦为僵尸网络
谷歌近日披露,其Android制造合作伙伴之一——深圳微星科技(Videostrong Technology Co.)——在130万台电视盒子中秘密植入了后门,将这些设备变成了一个僵尸网络。谷歌表示已拆除该后门,并“切断”了与这家制造商的合作,禁止其生产或销售认证Android设备。
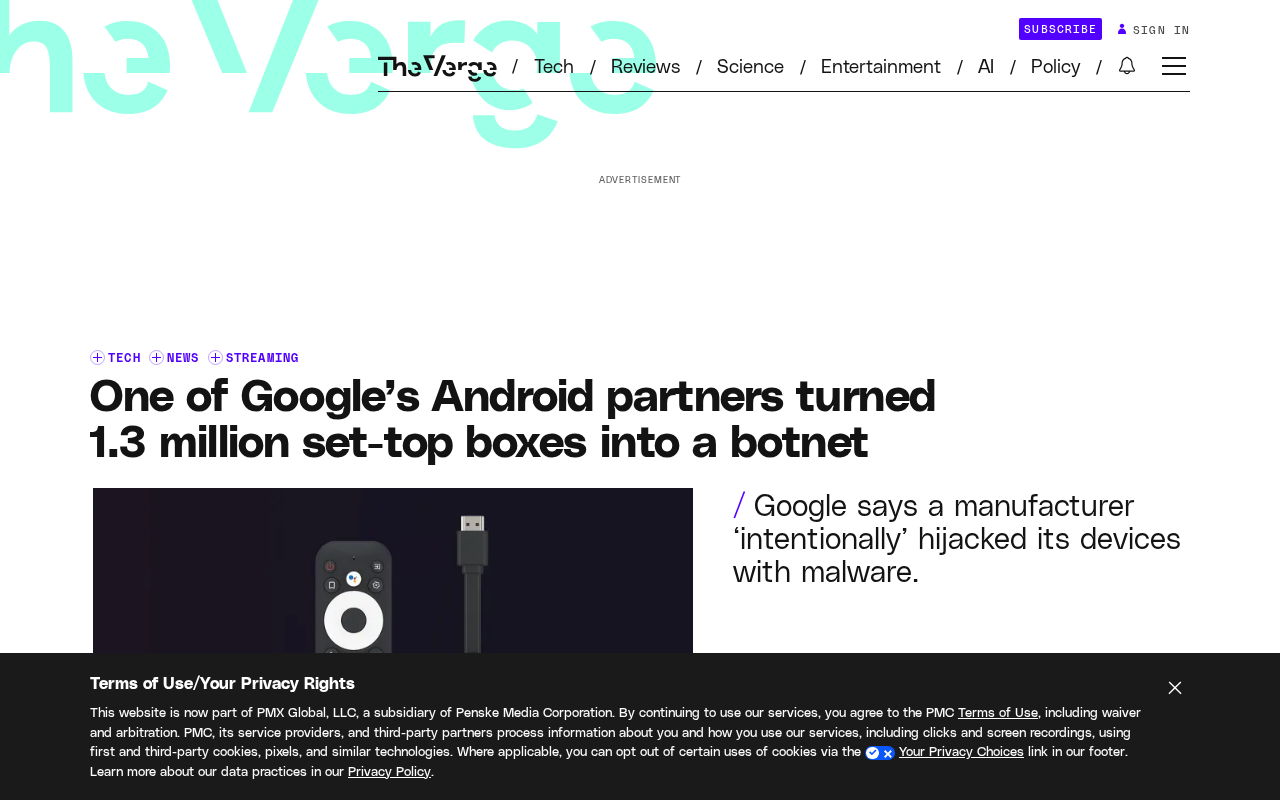
这一事件揭示了智能设备供应链中的安全风险:即使是通过谷歌认证的合作伙伴,也可能在设备中植入恶意代码。对于普通用户而言,这意味着家中的电视盒子可能在不知情的情况下被用于发起网络攻击。
后门如何运作?
据谷歌描述,该后门被秘密构建在设备中,使得攻击者能够远程控制这些电视盒子。虽然具体技术细节未公开,但此类僵尸网络通常利用设备的网络连接能力,将大量设备组成“僵尸网络”,用于发起分布式拒绝服务(DDoS)攻击、发送垃圾邮件或进行其他恶意活动。
微星科技作为一家位于深圳的制造商,其生产的电视盒子可能销往全球市场。谷歌在发现后门后,迅速采取了拆除措施,并与该公司断绝关系。这一行动表明谷歌对认证合作伙伴的安全要求正在加强。
僵尸网络(Botnet) 是由大量被恶意软件感染、可被远程集中控制的联网设备组成的网络。“bot”源自“robot”,指自动执行指令的受控程序。攻击者通过命令与控制(C2)服务器向这些设备下发任务,常见用途包括分布式拒绝服务(DDoS)攻击、批量发送垃圾邮件、挖矿、窃取数据或作为跳板转发恶意流量。僵尸网络的价值在于规模:单台电视盒子的带宽和算力有限,但上百万台设备同时发起请求,足以瘫痪目标服务。由于物联网设备通常长期在线、固件更新滞后、用户很少主动监控,它们已成为僵尸网络的首选目标。此次事件中,后门被预置在出厂固件里,设备激活联网后即可被“招募”,用户几乎无从察觉。
供应链安全的警钟
这一事件并非孤例。近年来,智能设备供应链攻击频发,从路由器到摄像头,再到如今的电视盒子,攻击者越来越倾向于利用物联网设备的漏洞。谷歌的认证计划本应确保设备符合安全标准,但此次事件显示,合作伙伴的恶意行为仍可能绕过审查。
对于消费者而言,选择知名品牌和经过认证的设备仍然重要,但此次事件也提醒我们,没有任何设备是绝对安全的。定期更新固件、监控网络异常流量,是降低风险的有效措施。
Android认证设备与Google Mobile Services(GMS) 是理解此次事件后果的关键背景。谷歌对希望预装Google Play、Gmail等应用的厂商实施兼容性认证,通过CTS(兼容性测试套件)等流程授予GMS授权。获得认证意味着设备可以合法使用谷歌移动服务,也意味着厂商需遵守相关安全与兼容规范。谷歌“切断”与微星科技的合作,实质上是撤销或拒绝其GMS授权,使其无法再生产或销售带谷歌服务的认证设备。但需注意,认证审查主要针对兼容性与功能表现,并不等同于对出厂固件逐行审计,这解释了为何预置后门能在较长时间内未被发现。对于未预装GMS的Android设备,谷歌的约束力则更为有限。
谷歌的应对与行业影响
谷歌已拆除后门并禁止微星科技生产认证Android设备。这一果断行动向其他制造商发出了明确信号:安全违规将面临严厉后果。然而,事件也引发了人们对谷歌合作伙伴审查机制的质疑——为何后门能在130万台设备中潜伏如此之久?
行业分析师认为,此次事件可能促使谷歌加强对合作伙伴的审计,并推动整个Android生态系统的安全标准提升。对于其他智能设备制造商而言,这也是一个警示:供应链安全不仅是技术问题,更是信任问题。
用户应该怎么做?
如果你拥有来自微星科技的电视盒子,建议立即停止使用,并考虑更换为其他品牌。同时,检查家中其他智能设备的固件更新,确保它们运行最新版本。对于企业用户,应审查网络中的物联网设备,隔离可疑流量,并部署入侵检测系统。
安全专家提醒,僵尸网络的活动往往难以察觉,但异常的网络流量或设备性能下降可能是迹象。保持警惕,及时更新,是应对此类威胁的基本策略。
固件更新与物联网设备隔离 是普通用户可操作的两项基础防护。固件是嵌入设备硬件的底层软件,厂商通过固件更新修复漏洞;但物联网设备往往缺乏自动更新机制,用户需手动在管理界面检查版本。更有效的做法是网络隔离:在路由器上将电视盒子、摄像头等智能设备划入独立的访客网络或VLAN,限制其访问内网中的电脑和NAS,同时监控其对外连接。若发现设备在空闲时仍有持续的大流量外联,可能是被僵尸网络控制的迹象。此外,修改设备默认管理密码、关闭不必要的远程管理端口,也能降低被利用的风险。
相关推荐

GPT-6 Astra读权重绝技:仅限小网络,实用靠写代码
GPT-6 Astra能直接读网络权重,但无工具设置仅限约17万权重的小网络。修复QUEN 3.5 0.8b推理循环靠写Python和50批练习,实测识别游戏耗时近一小时。本文梳理能力边界与两个安全提醒。

GPT-6 Astra 改写 Qwen 权重:7.9% 到 48.1%,是学会了数学还是学会了停?
MIT研究者用GPT-6 Astra直接编辑Qwen权重,数学得分从7.9%升至48.1%,全程无训练。但独立复现显示,提升主要来自修复循环、让模型学会终止作答,而非新增数学能力。

Qwen 3.8 27B 真能读懂神经网络权重?16GB 实测揭秘
MIT 研究声称大模型能直接读取神经网络权重并识别训练游戏。我们在 16GB 显卡上实测 Qwen 3.8 27B,发现信号真实存在,但“原生读取”说法不成立,25 行 Python 脚本即可秒级还原答案。