HashiCorp 归档 Boundary 开源仓库引发社区关注

HashiCorp 将零信任访问工具 Boundary 的开源仓库归档,延续其从 MPL 转向 BSL 后持续收缩开源边界的策略。
HashiCorp 近日将零信任访问工具 Boundary 的开源仓库归档,使其进入只读状态,社区无法再提交代码或 Issue。这是 HashiCorp 在将 Terraform、Vault 等核心产品许可证从 MPL 切换为 BSL 之后,进一步收缩公开协作入口的动作。对现有用户而言,商业和企业版产品预计仍会继续维护,短期影响有限;但对依赖开源协作与社区生态的团队来说,这是一个值得警惕的信号。此举折射出近年来 Elastic、MongoDB、Redis 等基础设施软件厂商在云厂商竞争压力下普遍收缩开源边界的行业趋势,也再次提醒企业在选型时应将厂商的商业化走向和许可条款纳入长期评估。
事件概览
HashiCorp 近日将其零信任安全访问工具 Boundary 的开源仓库进行了归档(archive)处理。这一动作意味着该开源项目将不再接受新的提交、Issue 或 Pull Request,仓库进入只读状态。消息在 Hacker News 等技术社区引发了讨论。
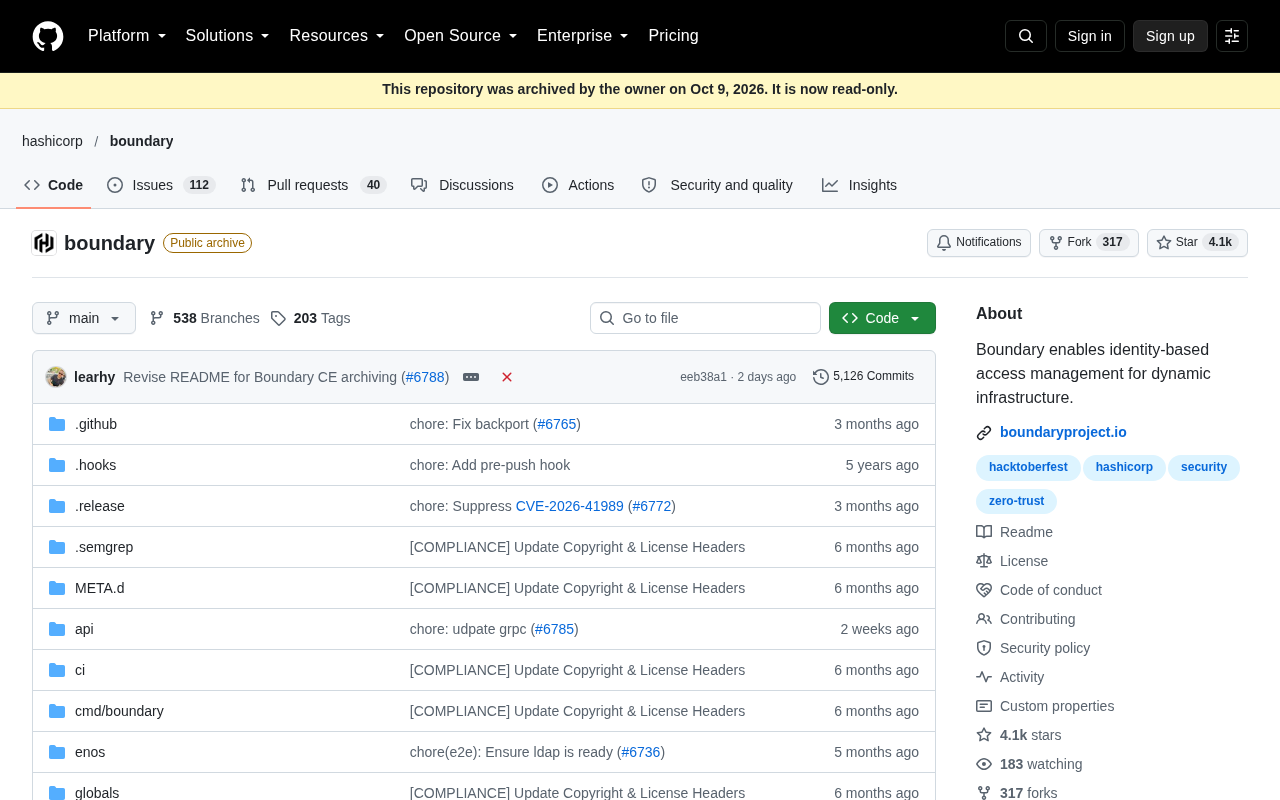
Boundary 是 HashiCorp 产品线中负责身份驱动访问管理的组件,主要面向需要安全连接基础设施资源的场景。它的定位是帮助团队在不暴露敏感网络凭证的前提下,为用户提供对主机、数据库和服务的受控访问。此次归档开源仓库,是 HashiCorp 在其产品许可和开源策略持续调整背景下的又一个节点。
从开源到归档的背景
要理解这次归档的意义,需要回到 HashiCorp 近年来在开源许可上的一系列变化。此前,HashiCorp 将 Terraform、Vault、Consul、Boundary 等多个核心产品的许可证从宽松的 MPL(Mozilla Public License)切换为 BSL(Business Source License)。这一转变曾在开源社区引起强烈反响,并直接催生了 Terraform 的社区分支 OpenTofu。
许可证切换的核心逻辑在于,HashiCorp 希望限制竞争对手直接利用其开源代码构建商业化托管服务,同时保留普通用户和企业内部使用的自由。而将开源仓库归档,则是在许可调整之后,进一步收缩公开协作入口的做法——社区贡献者无法再通过原仓库直接参与开发。
BSL(Business Source License)是由 MariaDB 设计的一种源码可见但有限制的许可证。与 Apache、MIT 等真正的开源许可证不同,BSL 允许用户查看、修改和自托管代码,但禁止在特定时间窗口内(通常为四年)将其用于生产级商业服务,尤其是构建与原厂商直接竞争的托管产品。四年期满后,代码通常会自动转换为某个更宽松的开源许可证。正因如此,BSL 在开源社区通常被视为"源码可见许可证"而非真正意义上的开源,开源倡议组织(OSI)也未将其认定为符合开源定义的许可证。MPL(Mozilla Public License)则属于弱 Copyleft 许可证,要求修改 MPL 许可的文件必须以相同许可证回馈,但允许将其与私有代码结合,对商业使用限制相对宽松,因此 HashiCorp 从 MPL 转向 BSL 被社区普遍解读为向商业利益倾斜的重大转变。
归档对用户意味着什么
对于现有 Boundary 用户而言,仓库归档并不等于产品消失。HashiCorp 的商业产品和企业版通常仍会持续维护,归档影响更多集中在开源协作层面:
- 社区无法再向原仓库提交代码或报告问题
- 开源版本的后续更新节奏和透明度存在不确定性
- 依赖开源版本的团队可能需要重新评估长期技术路线
这类调整对那些将开源可持续性作为选型关键因素的团队影响最大。企业在采用基础设施类工具时,开源社区的活跃度往往是衡量项目健康度的重要信号,仓库归档可能会削弱部分用户的信心。
开源策略收缩的行业趋势
HashiCorp 的这一系列动作,并非孤立事件,而是近年来基础设施软件厂商普遍面临的商业化困境的缩影。许多以开源起家的公司,在云厂商和托管服务商的竞争压力下,纷纷调整许可证或收缩开源边界,以保护自身的商业利益。
Elastic、MongoDB、Redis 等公司都曾走过类似路径。这些调整往往伴随着社区的分化:一部分用户选择留在原厂商生态,另一部分则推动或迁移至社区分支。对于 Boundary 来说,是否会出现类似 OpenTofu 那样的社区接管项目,仍有待观察。目前该事件的公开信息较为有限,更多细节需关注 HashiCorp 的官方说明。
这一现象在业界通常被称为"许可证重置"(relicensing)或"开源撤退"。Elastic 在 2021 年将 Elasticsearch 和 Kibana 从 Apache 2.0 改为 SSPL(Server Side Public License),直接促使 AWS 联合社区推出 OpenSearch 分支;MongoDB 早在 2018 年便采用了 SSPL;Redis Labs(现更名为 Redis)则在 2024 年将 Redis 核心从 BSD 许可切换为 RSALv2 和 SSPL 双许可,随后 Linux 基金会联合多家云厂商发起了 Valkey 分支项目。这些案例呈现出相似的模式:原厂收紧许可 → 社区或云厂商发起分支 → 两套生态并行竞争。对于企业用户而言,这意味着在评估开源工具时,不仅需要考察当前的技术能力,还需判断厂商的商业走向以及社区分支的成熟度和可持续性。
小结
Boundary 开源仓库被归档,是 HashiCorp 在许可证转向 BSL 之后,开源策略进一步收紧的体现。对普通用户而言短期影响有限,但对依赖开源协作和社区生态的团队来说,这是一个值得警惕的信号。它再次提醒行业:在选用开源基础设施工具时,需要把厂商的商业化走向和许可条款纳入长期评估。
相关推荐

Workbuddy零基础入门:桌面AI智能体如何落地工作流
Workbuddy桌面AI智能体零基础教程解读:从安装、积分领取到文件管理与自动化工作流搭建,对比CodeX的适用场景与成本差异,帮助职场人完成从AI提问者到AI管理者的思维转变。

OpenAI智能体新栈:计算机操作、决策API与超速工作流
OpenAI Dev Day发布智能体新栈:Computer Use操作速度超越普通人,Decisions API基于Luna实现极低延迟分类,Agents API开放同源计算机操作能力,GPT-6.1 Sol成本仅为Astra七分之一。本文梳理核心更新、实测数据与开发者落地要点。

梁文峰开源推理框架DeepInfo,硬刚美国禁令
DeepSeek在开源模型后再开源推理框架DeepInfo,包含GPU/CPU交叉流水线、小模型预判大模型复核、华为昇腾与英伟达芯片全面适配等技术,直面美国联邦禁令。本文解析其对AI产业落地的意义与开源策略。