黑客攻破iPhone:一场技术探索与安全边界的交锋
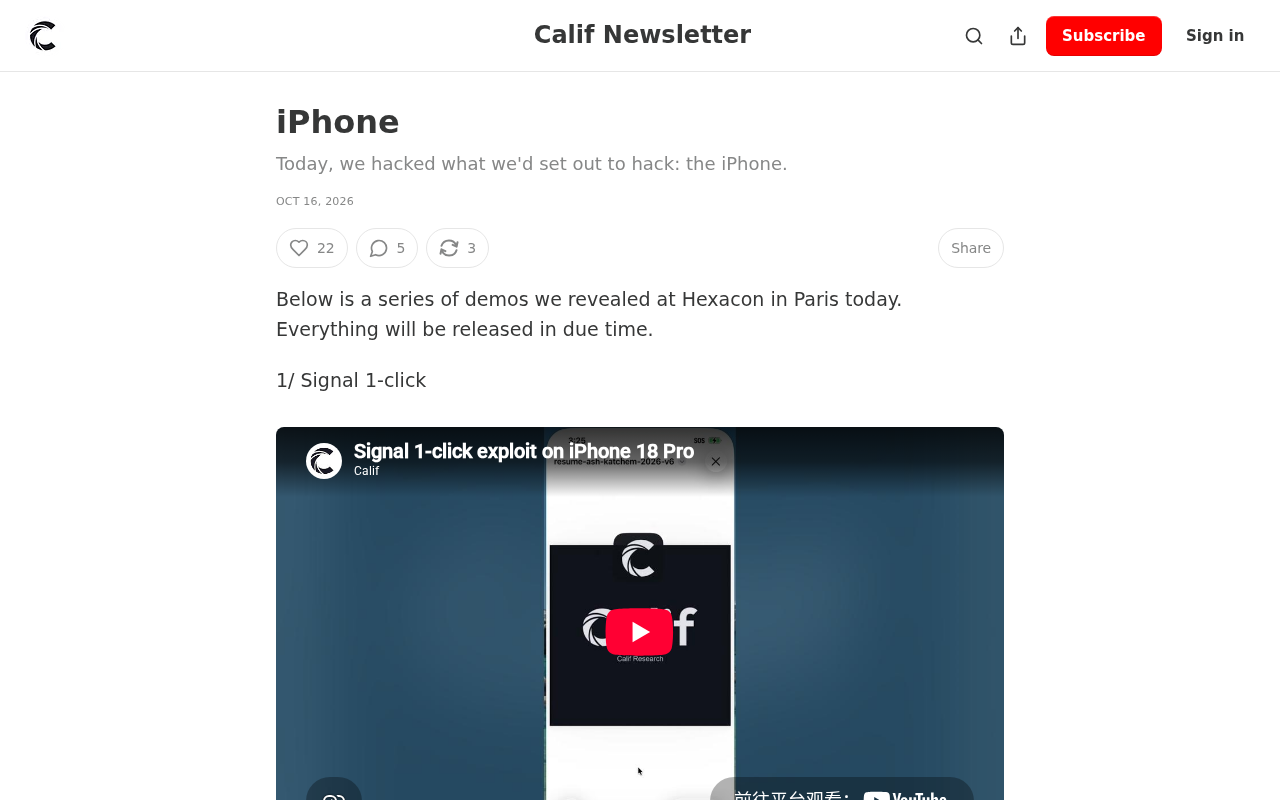
安全团队Calif宣布攻破iPhone,引发Hacker News热议与安全社区对漏洞披露的讨论。
安全研究团队Calif在博客中宣布成功攻破iPhone,该消息在Hacker News获得352点与204条评论,引发广泛关注。文章分析了攻破iPhone可能涉及的多种攻击面(如内核漏洞、沙盒绕过、物理接口),并指出具体技术细节尚未公开,完整性与可复现性未知。安全社区对此类成果态度矛盾:一方面推动厂商修补漏洞,另一方面担忧公开方法被恶意利用。对于普通用户,实验室攻破与真实场景利用差距巨大,无需过度恐慌,关键在于负责任的漏洞披露与厂商快速响应。移动安全攻防是长期循环,建立有效的漏洞发现、披露与修复机制才是控制风险的核心。
近日,一篇题为《今天我们攻破了我们原本想攻破的目标:iPhone》的博客文章在Hacker News上引发热议,获得了352个点数与204条评论。文章作者来自安全研究团队Calif,他们宣布成功攻破了iPhone——这一举动不仅展示了移动设备安全防护的脆弱性,也再次将“白帽黑客”与厂商安全机制之间的博弈推到了聚光灯下。
攻破iPhone意味着什么?
iPhone长期以来被视为消费级移动设备中安全性最高的产品之一。其封闭的硬件与软件生态、严格的应用审核机制以及持续更新的安全补丁,构成了多层次的防御体系。正因如此,任何公开宣称“攻破iPhone”的成果都会在安全社区引起高度关注。
从技术角度看,“攻破”一词可能涵盖多种不同的攻击面:可能是利用iOS内核漏洞实现提权,也可能是绕过沙盒机制访问敏感数据,还可能是通过物理接口或无线协议实现未授权访问。由于原文未披露具体技术细节,外界尚无法判断此次攻破的完整性与可复现性。但无论具体路径如何,这一成果都意味着iPhone的安全防线并非不可逾越。
iOS沙盒机制是苹果为每个应用创建的隔离运行环境,应用只能访问自身容器内的资源,无法直接读取其他应用的数据或系统关键区域。沙盒通过内核级的强制访问控制实现,即使应用被恶意代码感染,攻击者也需要额外的漏洞来突破沙盒边界,才能触及用户照片、通讯录等敏感信息。因此,在iOS攻击链中,“沙盒绕过”往往是实现数据窃取的关键一步,也是衡量攻破完整性的重要指标。
内核漏洞与提权则是指攻击者利用iOS内核(XNU)中的内存破坏、逻辑缺陷等问题,从普通应用权限提升至系统最高权限(root),从而完全控制设备。由于iOS内核攻击面相对狭窄且受硬件安全隔区(Secure Enclave)保护,此类漏洞的利用链通常需要组合多个漏洞,成本极高。这也是为何公开的iPhone攻破成果往往备受关注——它意味着攻击者突破了苹果精心设计的层层防护。
安全研究的双刃剑
安全研究社区对这类成果的态度往往是矛盾的。一方面,攻破主流设备有助于暴露潜在风险,推动厂商修补漏洞、提升产品安全性;另一方面,公开的攻击方法也可能被恶意行为者利用,增加普通用户面临的风险。
Hacker News上的讨论反映了这种张力。部分评论者关注技术细节与漏洞披露的伦理问题,另一些人则质疑此类研究的实际影响——毕竟,实验室环境下的攻破与真实世界中的大规模利用之间仍存在巨大鸿沟。这种分歧也说明,安全研究的社会价值不仅取决于技术难度,还取决于漏洞披露的方式与时机。
负责任披露是安全研究领域的核心伦理准则,通常指研究者在公开漏洞细节前,先私下通知厂商并给予其合理的修复时间(业内常见为90天)。这一流程旨在平衡知识共享与用户安全:厂商得以在漏洞被恶意利用前发布补丁,而研究者也能在修复后公开成果以推动技术进步。若研究者违反此流程过早披露,可能触发“零日漏洞”攻击,即在厂商尚未修复时就被黑客利用。因此,Hacker News上关于伦理的争论,本质上是对披露时机与方式的分歧。
对普通用户的影响
对于大多数iPhone用户而言,此类消息容易引发不必要的恐慌。需要明确的是,专业安全团队在受控条件下实现的攻破,通常需要特定的设备状态、系统版本或物理接触条件,与日常使用场景相去甚远。苹果公司也会通过安全更新持续修补已知漏洞。
真正值得关注的是漏洞披露后的响应速度与修补效率。如果研究团队遵循负责任的披露流程,给予厂商合理的修复窗口,那么此类研究最终会转化为用户端的安全增强。反之,若漏洞细节被过早公开,则可能带来短期风险。
移动安全攻防的长期趋势
从更宏观的视角看,iPhone被攻破并非孤立事件,而是移动安全攻防持续演进的缩影。随着移动设备承载越来越多敏感信息,攻击者的动机与资源投入也在上升。话说回来,厂商的安全架构也在不断进化——从硬件级安全隔区到运行时防护机制,防御纵深持续加深。
这种攻防循环不会终结。每一次公开的攻破成果,都是对现有防御体系的一次压力测试,也为下一代安全设计提供了参考。对于安全研究者、厂商与用户而言,关键不在于是否存在绝对安全的设备,而在于能否建立有效的漏洞发现、披露与修复机制,将风险控制在可接受范围内。
据Hacker News社区讨论及Calif团队博客信息,此次攻破的具体技术细节与影响范围仍有待进一步披露。我们将持续关注后续进展。
相关推荐
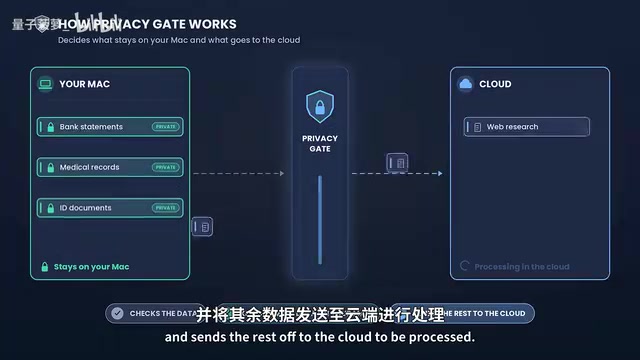
Perplexity混合计算实测:隐私数据不出Mac
Perplexity Hybrid Compute 实测:PrivacyGate 如何拦截敏感数据、本地模型与云端模型如何分工、16GB 与 32GB Mac 的模型差异,以及银行流水、医疗记录等真实场景下的隐私保护表现。
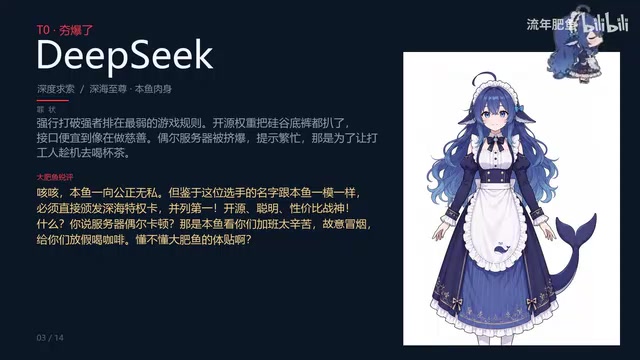
大肥鱼锐评国内外主流大模型:豆包登顶、DeepSeek并列第一
B站UP主大肥鱼锐评国内外主流大模型:豆包凭情绪价值登顶,DeepSeek以开源性价比并列第一,文心、海螺、元宝、Kimi、Qwen、可灵、Claude、Gemini、Grok各被贴上鲜明人设标签。本文梳理这份「最不客观」榜单背后的产品逻辑与选型启示。
AI Agent上生产前如何真测?一套可落地的测试与监控框架
BotGage创始人Pramin Pradeep分享AI Agent上生产前的测试方法:Agent注册可见性、红队测试、生产环境可观测性三步框架,附QA成本从18万美元降至8万美元的真实案例,以及IT角色向Agent监督者转型的分析。