Hermes Agent 进阶指南:10 个配置打造超级助理

十个核心配置将 Hermes Agent 从被动聊天框改造成具备隐身抓取、分层记忆与自动化技能沉淀的赛博助理。
文章基于 B 站 UP 主的实操路线,拆解 Hermes Agent 从环境基建到高阶进化的五阶段十步升级路径。环境层强调安装密钥陷阱、Camoufox 隐身浏览器和高危指令诉权机制;核心塑造层通过 Soul.md 注入人格、主副模型分离降本、动态上下文压缩和三层记忆全开来强化 Agent 能力;边界拓展层引入 Exa 透明搜索、八钩子安全审计和 Docker 沙箱兜底;高阶进化层则涵盖 Swarm 多 Agent 辩论、三层数据备份和自动化技能沉淀。最终论证 Agent 的能力边界取决于配置层的工程化投入,而非模型本身。
Hermes Agent 刚装好时,很多人盯着那个朴素的聊天框,以为不过是又一个套壳对话工具。这种判断会让你错过它真正的潜力——通过十个核心配置,你可以把一个只会被动应答的初始 Agent,改造成具备隐身抓取、分层记忆、沙箱隔离和自动化技能沉淀的赛博助理。
本文基于 B 站 UP 主的完整实操路线,拆解从「环境基建」到「高阶进化」的五阶段升级路径,并补充关键配置背后的技术逻辑与风险边界。
环境基建:从裸奔到有防御的起点
安装阶段的隐形陷阱
第一条命令就藏着坑。在终端执行安装命令时,如果直接把模型密钥粘贴进去,屏幕可能毫无反馈。新手容易反复粘贴,最终触发报错。正确的做法是:一旦发现异常,立刻停止重复操作,用命令行手动修改环境变量。这个细节看似琐碎,但它是后续所有配置的地基——密钥写错,后面全盘皆输。
用 Camoufox 给 Agent 穿隐身衣
网页反爬机制对普通浏览器引擎越来越不友好。UP 主建议配置 Camoufox 作为浏览器后端,相当于给 Agent 加了一层隐形涂层。配置完成后,无论是读取文章还是自动执行网页任务,都能绕过常规的 Chromium 拦截。
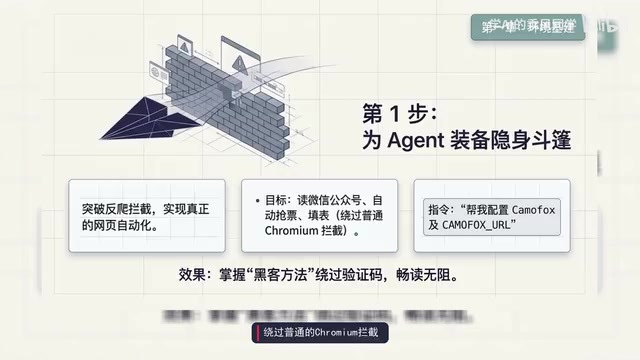
这里需要补充一个判断:隐身能力是双刃剑。它能帮你穿透反爬高墙,但也意味着 Agent 的网页行为更难被目标站点追溯。建议只在明确授权的场景下使用,避免触碰合规红线。
Camoufox 是基于 Firefox 二次开发的反检测浏览器,通过修改底层指纹特征(如 Canvas、WebGL、字体列表、时区等)来模拟真实用户环境,从而降低被网站识别为自动化工具的概率。与常规 Playwright/Puppeteer 驱动的 Chromium 相比,Camoufox 在默认配置下就更难触发 Cloudflare、DataDome 等反爬系统的挑战。Hermes Agent 将其作为可插拔的浏览器后端,意味着 Agent 的网页读取和交互行为可以绕过大多数基于浏览器指纹的拦截。但需注意,隐身不等于匿名,目标站点仍可通过 IP、行为模式等维度追踪,因此合规使用的前提是获得明确授权。
高危指令的诉权机制
传统终端遇到危险操作时,往往甩出一堆红色报错。Hermes Agent 的处理方式更优雅:当 Agent 试图执行修改系统配置这类高危指令时,会弹出清晰的诉权请求,由你决定通过还是拒绝。控制权始终留在使用者手里,这一点在多 Agent 协作场景中尤其重要。
核心塑造:记忆强化与成本控制
用 Soul.md 注入专属人格
通用模型的问题在于「机器味」太重。UP 主给出的解法是修改 Soul.md 文件,设定专属规矩,让系统像漏斗一样精准读取对话历史,自动总结出你的思考模式和输出纪律。本质上是一次行为克隆——让 Agent 真正理解你的表达习惯,而不是套用默认模板。
主副模型分离的降本策略
聪明大脑烧钱是常态。第三步的核心是架构拆分:把需要深度推理的逻辑判断留给昂贵的主模型;部署一个性价比高的附件模型(UP 主举例 qwen3.5-plus)来承担网页抓取、上下文压缩这类脏活累活。主副分离后,Token 消耗结构会明显优化。
主副模型分离(Router-Executor 架构)的核心思想是将任务按认知负荷分层:主模型负责规划、推理和最终决策,附件模型负责执行确定性高、重复性强的子任务。这种模式在 Agent 系统中尤为有效,因为网页抓取、上下文压缩、格式转换等操作对模型推理能力要求低,但调用频次高、Token 消耗大。通过将这类任务路由到廉价模型(如 qwen3.5-plus),可以在不牺牲整体智能水平的前提下显著降低单位任务成本。实现上通常依赖一个轻量路由层,根据任务类型或置信度动态选择模型,而非固定绑定。
动态上下文压缩
面对百万级 Token 的冗长文本,系统会通过漏斗机制动态计算,提炼出压缩后的上下文。关键在于「根据不同模型的极限智能调整摘要比例」——这意味着 Token 分配更合理,Agent 的记忆也能持久在线。
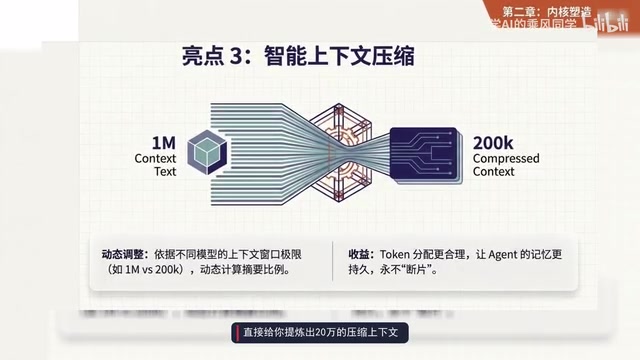
聊到一半突然断片,是很多人放弃长对话 Agent 的原因。压缩策略直接缓解了这个痛点。
三层记忆全开
第四步把记忆系统火力全开:第一层是内置的环境与用户画像存储;第二层支持外挂专业记忆库(如 Memstore);第三层默认开启本地 SQL 绘画搜索,毫秒级检索。三层叠加后,Agent 基本具备过目不忘的能力。
边界拓展:搜索、审计与沙箱
Exa 搜索的透明执行轨迹
配置 Exa 搜索只需一句指令,Agent 会自动索要密钥并重启网关。UP 主最推崇的是完全透明的执行轨迹:从初始化请求、选择代理到提取信息,每次工具调用都整齐打印在聊天界面。黑盒操作被彻底打破,排查问题时不需要猜测。
八钩子安全审计
能上网、能调工具,就必须配审计。Hermes Agent 底层内置八个生命周期钩子,可以全方位拦截危险操作。UP 主演示了让 Agent 自己写一个端口命令审计插件,把所有操作内容、执行结果和时间戳写入审计日志。
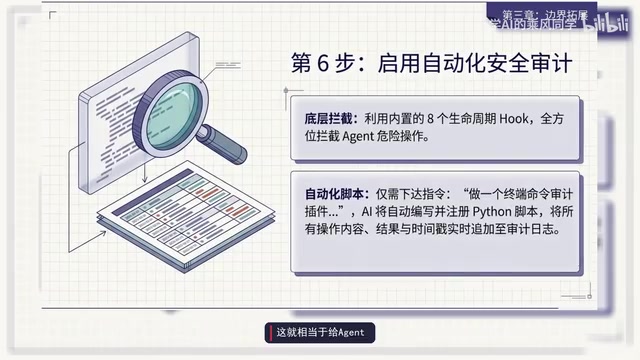
有意思的是,让 Agent 自己写安全插件这件事本身就有风险——审计代码如果被恶意提示词污染,反而可能成为盲区。建议对生成的审计脚本做人工复核后再启用。
生命周期钩子(Lifecycle Hooks)是 Agent 框架在关键执行节点(如工具调用前、模型响应后、会话结束时)预留的拦截与注入点。Hermes Agent 内置的八个钩子覆盖了从初始化到退出的完整链路,允许开发者在这些节点插入审计、权限校验或日志记录逻辑。所谓「诉权机制」正是基于钩子实现的:当 Agent 尝试执行高危指令时,钩子会暂停执行流并弹出确认请求。这种设计将安全控制从「事后补救」前移到「事前拦截」,是多 Agent 协作场景中防止越权操作的关键基础设施。
Docker 沙箱的终极兜底
第七步是 Profile Sandbox 配 Docker。效果很直白:给 Agent 焊一个完全封闭的透明笼子。哪怕它突然抽风执行 rm -rf 级别的破坏指令,所有影响都被限制在容器内,宿主机毫发无损。这是整个安全体系中最后一道防线。
Docker 沙箱通过命名空间(Namespace)和控制组(Cgroup)实现进程、文件系统、网络和资源的隔离。在 Hermes Agent 的 Profile Sandbox 配置中,Agent 的终端执行环境被限制在一个独立容器内,容器与宿主机之间仅共享必要的挂载点。即使 Agent 执行了 rm -rf / 或修改系统配置等破坏性指令,影响范围也被封闭在容器内部,宿主机文件系统和进程不受波及。这种隔离级别高于简单的权限降级,但并非绝对安全——容器逃逸漏洞依然存在,因此建议同时配合只读挂载和网络策略限制,形成纵深防御。
高阶进化:兵团协同与自我沉淀
Swarm 多 Agent 辩论
第八步引入 Swarm 架构。在同一个会话里召唤多个分身,下达「生成三个子节点讨论某议题」的指令,正方、反方、裁判三个 AI 角色会在后台辩论并梳理文档。你旁观,然后收割成果。这种多体协同在方案评估、决策辅助类任务中效率显著。
三层数据备份
第九步构筑三层备份:本地 Git 实时追踪;异地脚本定时打包配置、数据库和插件;远端自动同步推送私有云盘。
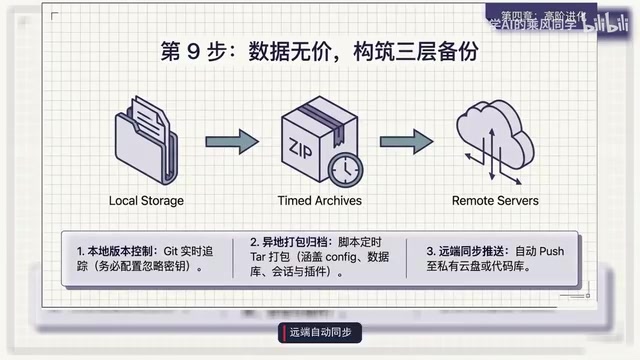
UP 主还提到一个容易被忽略的细节:系统有 20 个退出触发点,覆盖正常退出和异常崩溃。网络中断或断电时,对话消息和系统状态不会丢失。这种容灾设计在长时间运行的任务中价值很高。
自动化技能进化
第十步是整个系统最核心的机制。凭借自驱动循环,正常使用就是在训练它——内置复盘模块在后台观察有价值的试错过程,自动编写代码并固化为永久技能。越用越聪明,不需要手动教学。
从工具到数字员工的架构逻辑
把十个配置组合起来,呈现出的是一套具备三层特征的架构:高可用容灾底座、安全网关与隔离环境、自适应学习机制。UP 主的总结是「全栈数字员工」,但更准确的说法是——它把容错设计、高度解耦的配置和自动化技能沉淀拼在了一起。
这套路线的价值不在于每一步多炫酷,而在于它展示了一种思路:Agent 的能力边界,很大程度上取决于你愿意在配置层投入多少工程化思考。裸奔的聊天框和武装到牙齿的助理之间,差的不是模型本身,而是这十层基建。
相关推荐

Workbuddy零基础入门:桌面AI智能体如何落地工作流
Workbuddy桌面AI智能体零基础教程解读:从安装、积分领取到文件管理与自动化工作流搭建,对比CodeX的适用场景与成本差异,帮助职场人完成从AI提问者到AI管理者的思维转变。

OpenAI智能体新栈:计算机操作、决策API与超速工作流
OpenAI Dev Day发布智能体新栈:Computer Use操作速度超越普通人,Decisions API基于Luna实现极低延迟分类,Agents API开放同源计算机操作能力,GPT-6.1 Sol成本仅为Astra七分之一。本文梳理核心更新、实测数据与开发者落地要点。

梁文峰开源推理框架DeepInfo,硬刚美国禁令
DeepSeek在开源模型后再开源推理框架DeepInfo,包含GPU/CPU交叉流水线、小模型预判大模型复核、华为昇腾与英伟达芯片全面适配等技术,直面美国联邦禁令。本文解析其对AI产业落地的意义与开源策略。