Hermes Agent实战:VPS部署到Telegram集成全流程指南

什么是Hermes Agent?
Hermes Agent是由News Research开发的开源AI智能体项目,采用MIT许可证,目前在GitHub上已获得14万星标,是增长最快的开源项目之一。它最核心的特点是自我迭代机制——能够通过编写和更新技能不断自我改进,随着使用时间的增长变得越来越强大。
自我迭代(Self-Improvement Loop)是当前AI Agent研究中的前沿方向。传统AI助手每次对话都从零开始,不具备跨会话学习能力。而自我迭代机制借鉴了强化学习中的经验回放(Experience Replay)思想——将成功的操作模式固化为可复用的程序化知识。这与Google DeepMind提出的「工具制造」(Tool Making)概念一脉相承:让AI不仅使用工具,还能创造新工具来解决未来问题。
与传统AI助手不同,Hermes Agent运行在用户自己的基础设施上(Mac mini、笔记本电脑或VPS),支持Docker容器化部署,甚至可以通过Termux在安卓设备上运行。它开箱即用就自带91个技能,总技能库超过684个,涵盖图表生成、语音转录、浏览器自动化等多种能力。
Docker是一种操作系统级虚拟化技术,它将应用程序及其依赖打包成标准化的容器镜像。对于AI Agent而言,容器化部署意味着每个智能体运行在完全隔离的环境中,拥有独立的文件系统、网络栈和进程空间。这不仅解决了依赖冲突问题,更重要的是提供了安全沙箱——即使智能体执行了危险操作,影响范围也被限制在容器内部,不会波及宿主系统。
Termux是一个Android终端模拟器和Linux环境应用,无需root权限即可运行。它通过proot技术模拟Linux文件系统层级,提供apt包管理器,支持安装Python、Node.js等运行时环境。这意味着一台闲置的安卓手机就能变成24/7运行的AI Agent服务器,极大降低了个人部署智能体的硬件门槛。
Hermes vs Claude Code vs OpenClaw:如何选择?
Claude Code:桌前工作的主力
Claude Code是Anthropic的编码助手,运行在代码旁边的终端里。它的定位非常明确——当你坐在桌前或笔记本前工作时使用,适合深度编码和知识类工作。虽然也支持远程调度,但核心场景仍然是「坐下来指挥它工作」。
OpenClaw:移动端的先行者
OpenClaw广告由Peter Steinberger创建(后加入OpenAI),目前已超过35万GitHub星标,团队规模更大,更新频繁。NVIDIA还在其基础上构建了企业级的NimalClaw。但频繁更新也带来了稳定性问题——经常出现更新后崩溃的情况。
Hermes:轻量、稳定、自我进化
Hermes更轻量、更快,专注于自我改进,特别适合开源模型爱好者。作者转向Hermes的主要原因是OpenClaw频繁崩溃,而Hermes相对稳定。两者并非互斥——最佳实践是将Claude Code用于深度编码,Hermes用于移动端快速任务和自动化调度。
关键区别在于:Claude Code是你坐在电脑前的深度工作伙伴,Hermes是你出门在外时随时能唤醒的行动引擎。
Hermes Agent的五大核心支柱
记忆系统(Memory)
记忆是Hermes在会话之间携带的持久上下文信息,主要依赖两个文件:
- user.md:关于你是谁、你的风格、偏好和禁忌
- memory.md:当前环境、项目信息和业务背景
这两个文件在会话启动时自动加载。由于AI本质上是「无状态」的(类似电影《记忆碎片》),这些文件确保每次唤醒时智能体都能快速进入状态。
大语言模型本质上是无状态的函数——给定相同输入必然产生相同的概率分布输出,模型权重在推理阶段不会改变。这与人类大脑的持续可塑性形成鲜明对比。Hermes的记忆文件机制本质上是一种「外化记忆」(Externalized Memory)架构,类似于神经图灵机(Neural Turing Machine)中的外部存储器概念,但实现方式更加工程化——直接使用文件系统作为持久化存储,通过Prompt注入实现记忆检索。
Hermes会自动从对话中提取信息更新这些文件,但用户也应主动说「记住这个」或「把这个存到user.md」。
技能系统(Skills)
Hermes的技能是可复用的操作手册,类似于烹饪配方——确保每次执行都稳定一致。所有技能存放在skill.md文件中,包含YAML前置元数据(告诉智能体何时调用)和Markdown正文(具体执行步骤)。
这里有一个「渐进式披露」的设计理念:只有在需要时才加载完整技能内容,避免上下文臃肿。渐进式披露(Progressive Disclosure)源自人机交互设计领域,由IBM研究员在1980年代提出。在AI Agent语境下,这一理念解决了大语言模型的核心瓶颈——上下文窗口限制。即使是支持128K或200K token的模型,将所有技能文档一次性加载也会导致注意力稀释(Attention Dilution),降低推理质量。通过YAML元数据中的触发条件判断,系统只在匹配时加载完整技能正文,实现了信息密度与上下文容量之间的最优平衡。
更酷的是,Hermes会分析你的对话和工作流程,自动将重复操作转化为技能。技能中心还提供超过520个社区技能可供安装。
灵魂配置(Soul)
soul.md塑造了智能体的个性。即使你有6个不同的Hermes实例,每个都可以有独特的风格——简洁、幽默、甚至带点讽刺。这个文件同样会被加载到上下文中,影响所有输出的语气和表达方式。
定时任务(Crowns)
这是Hermes相比Claude Code的核心优势之一。你可以用自然语言说「每天早上6点执行123」,Hermes就会创建定时任务。任务执行时会启动全新的隔离会话,完成后将结果发回原始聊天。
实用特性包括:
- Context From:将一个任务输出传给另一个
- Work Dir:指定工作目录
- No Agent标志:仅运行脚本不启动智能体循环
安全方面,定时任务会话不能递归创建更多定时任务。
自我改进循环
完成任务→学习经验→保存记忆→转化为技能→搜索历史→优化执行。这个循环在用户主动纠正、要求保存记忆、创建或更新技能时效果最佳。
VPS Docker部署实战指南
环境准备
作者使用Hostinger VPS,选择KVM2方案(可从KVM1起步后升级)。部署方式有两种:
- 根目录安装:直接在VPS上运行
- Docker容器安装:隔离环境,推荐多智能体场景
KVM(Kernel-based Virtual Machine)是Linux内核内置的全虚拟化解决方案,与OpenVZ等容器级虚拟化不同,KVM为每个虚拟机提供独立的内核实例和完整的硬件抽象层。这意味着KVM VPS可以运行Docker(嵌套虚拟化)、自定义内核模块,且资源隔离更彻底。对于AI Agent部署,KVM方案确保了CPU和内存资源不会被同一物理服务器上的其他租户抢占,保障定时任务的准时执行。
本教程采用Docker一键安装方式。操作系统选择Ubuntu 24.04 LTS,通过Hostinger的Docker管理器搜索Hermes一键部署。
配置引导流程
- 推理提供商:选择OpenAI Codex(可直接使用ChatGPT订阅,无需额外API密钥)
- 消息平台:选择Telegram
- 创建Bot:通过Telegram的BotFather创建新机器人,获取Bot Token
- 用户授权:通过UserInfoBot获取自己的用户ID,限制只有自己能与Hermes对话
OpenAI Codex在此语境下指的是通过ChatGPT Plus/Pro订阅直接获得的API访问能力,区别于传统的按token计费API。这种模式对个人用户更友好——月付固定费用即可获得一定额度的推理调用,无需担心突发流量导致的账单爆炸。但需要注意的是,订阅制API通常有速率限制(Rate Limit),在高频定时任务场景下可能成为瓶颈。
API密钥安全实践
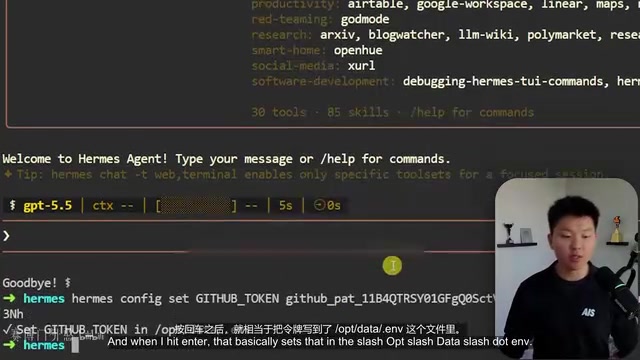
绝对不要直接在聊天中粘贴API密钥。正确做法是通过VPS终端执行:
hermes config set GITHUB_TOKEN <your-token>
这会将密钥写入.env文件,全程不经过AI对话窗口。
GitHub备份同步配置
设置私有GitHub仓库进行每日自动备份是必要的安全措施。通过自然语言告诉Hermes「每天午夜将变更推送到GitHub仓库」,它会自动创建技能和定时任务来实现夜间同步。
CLI vs Telegram:使用场景对比
两个界面背后是同一个智能体、同一个大脑,但体验差异显著:
CLI(命令行)适合的场景
- 深度编码和项目开发
- 需要精确管理上下文窗口
- 完整的斜杠命令支持
- 清晰的上下文可见性
Telegram适合的场景
- 定时任务调度
- 快速任务和一般性知识工作
- 外出时的移动操作
- 风险不高的常规工作
Telegram的局限在于上下文管理可见性较差,自动压缩机制可能导致信息丢失,不适合硬核开发场景。
多智能体扩展策略
何时需要创建新智能体?
遵循以下决策树:
- 是否需要不同的权限/密钥/工具?→ 是 → 新智能体
- 是否需要独立的长期记忆?→ 是 → 新智能体
- 是否需要持续重复执行?→ 是 → 新智能体
- 以上都否 → 继续用主智能体
多智能体管理最佳实践
- 每个智能体运行在独立Docker容器中,拥有各自的.env文件和密钥
- 给智能体创建专用账户(邮箱、API密钥等),像对待实习生一样管理权限
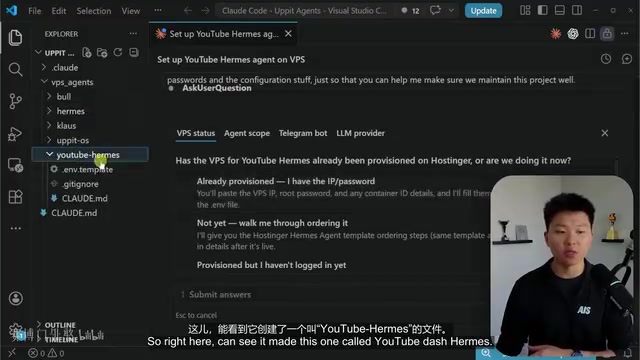
- 用Claude Code项目统一管理所有VPS智能体的配置信息
- 避免「巨型智能体」反模式——按业务领域合理拆分
安全加固措施
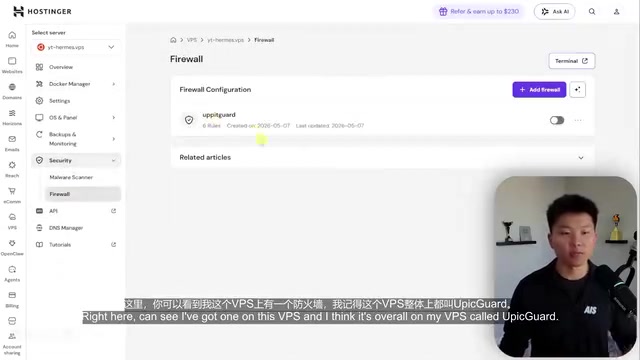
- 设置VPS防火墙,限制IP访问
- 让Hermes每晚自动执行安全审计
- .env文件不提交到GitHub
- 遵循最小权限原则
最小权限原则(Principle of Least Privilege)是信息安全的基石之一,由Jerome Saltzer在1975年提出。在AI Agent场景下,这一原则尤为关键:智能体具备自主执行代码的能力,如果被授予过高权限,一次幻觉(Hallucination)就可能导致灾难性后果——比如误删生产数据库或泄露敏感凭证。为每个智能体创建专用账户、限制文件系统访问范围、禁止sudo权限,都是将潜在损失控制在可接受范围内的必要措施。
日常维护与训练心得
- 智能体连续两次出错时,当场纠正并要求更新技能或记忆
- 重复给出同一指令两次时,让Hermes创建技能
- 定期检查memory.md,过时记忆是行为异常的元凶
- 这不是一次性设置工具,而是需要持续训练的队友
Hermes Agent的核心价值在于:它不只是一个工具,而是一个能与你一起成长的数字伙伴。投入时间训练它,回报将是指数级的效率提升。
核心要点
相关推荐

OpenAI与Shield合作:Astra智能体如何革新IT故障修复
OpenAI与Shield合作推出Astra智能体,可自动登录电脑和遗留系统,实时修复IT故障,比传统模型快35%到40%,仅在需要人类判断时引入人工。

iPhone Duo续航实测:一天一充跑不掉,大屏是耗电元凶
iPhone Duo续航实测:重度使用一天需至少充电一次,6.5小时亮屏约剩30%电量。大屏展开频率是耗电关键,MagSafe电池背夹可救场,长期衰减同样值得关注。

Kimi K3.1 Pro开源发布:2.8万亿参数逼近Opus
Moonshot发布开源MoE模型Kimi K3.1 Pro,2.8万亿总参数、1040亿激活参数,Terminal Bench 4.0仅落后Opus 5.5不到1分,单任务成本约三分之一,API价格减半,开源权重11月4日开放。