基于Yggdrasil网络的朋友间分片加密存储:去中心化备份新思路

将数据加密分片后存于朋友设备,以熟人信任关系替代商业云的去中心化备份方案
「朋友间分片加密存储」是一个借助 Yggdrasil 加密覆盖网络运行的去中心化个人备份项目。其核心思路是:将数据在本地加密并切分为多个分片,分散存储在朋友的设备上,利用熟人之间天然存在的地理分布和信任关系,实现异地冗余备份,同时通过端到端加密确保朋友无法读取数据内容。相比公有云(隐私受制于服务商)、本地 NAS(缺乏异地容灾)和陌生节点组成的去中心化网络(激励机制复杂),这条路径以「社会关系」为底层资源,在隐私保护和可靠性之间寻求平衡。然而,设备在线率不稳定、容量公平性、密钥丢失风险以及 Yggdrasil 网络尚不成熟等工程挑战,决定了该方案目前仍处于技术爱好者的实验阶段。
一个值得关注的去中心化存储概念
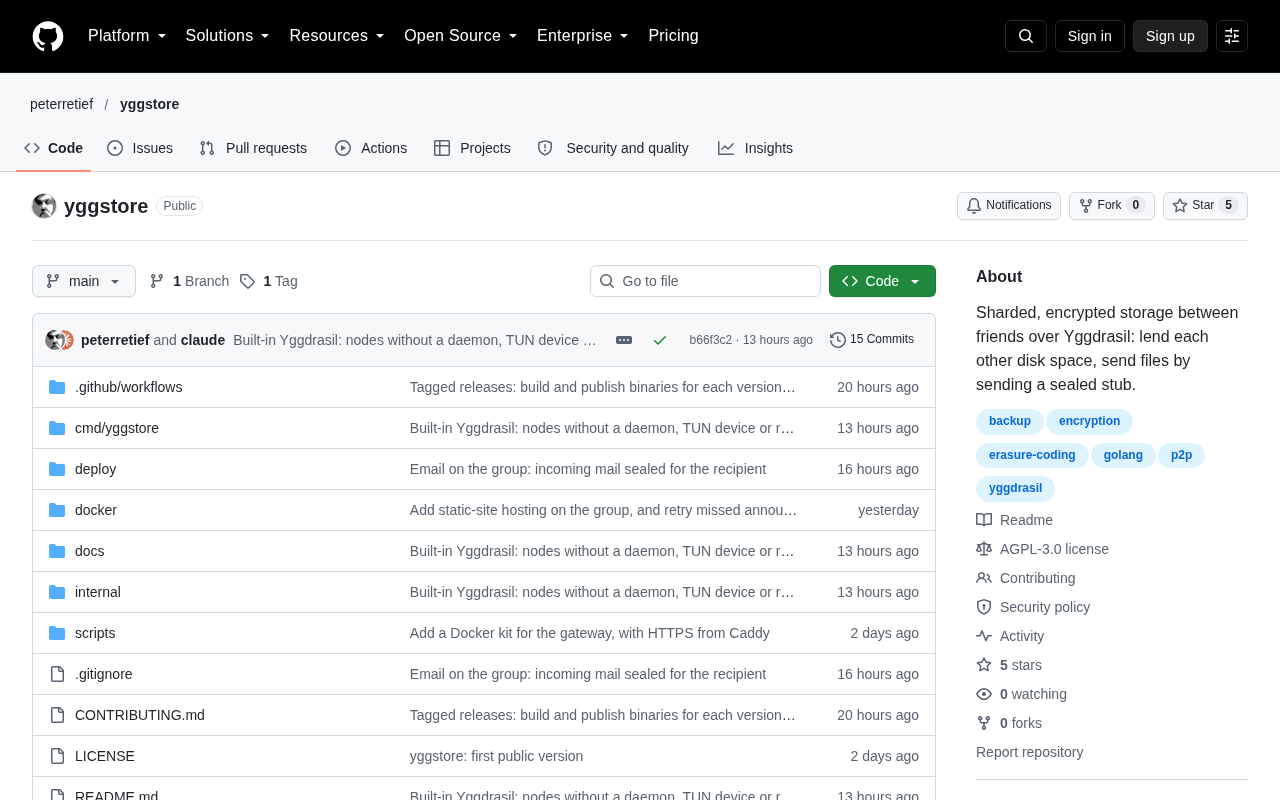
在数据主权和隐私保护日益受到重视的今天,一个名为「朋友间分片加密存储」(Sharded, encrypted storage between friends over Yggdrasil)的项目在 Hacker News 上引起了技术社区的注意。它的核心想法很直接:把你的数据加密并切分成多个分片,分散存储在朋友的设备上,而底层的网络连接则交由 Yggdrasil 这一加密覆盖网络来承载。
这种设计试图解决传统备份方案的几个痛点——既不想把数据完全交给商业云服务商,又希望获得异地冗余的可靠性。借助熟人关系网络与端到端加密技术的结合,它描绘了一种介于「自建 NAS」和「公有云」之间的第三条路径。
需要说明的是,原始素材信息极为有限(仅为标题及链接,暂无评论与详细文档),以下内容基于标题所揭示的技术方向进行解读和延展,供读者参考。
拆解三个关键技术词
分片(Sharded)
分片指的是将一份完整数据切割成若干片段。在存储场景中,这通常配合纠删码(erasure coding)或冗余复制使用,意味着即便部分分片丢失或某个朋友的设备下线,仍能通过剩余分片重建原始数据。这既提升了可用性,又让单个存储节点无法窥见数据全貌。
纠删码(Erasure Coding)是分片存储的核心数学工具,值得单独说明。它的原理类似于 RAID 磁盘阵列,但更灵活:将原始数据切分为 k 个数据块,额外生成 m 个校验块,共 k+m 个分片分发给不同节点。只要任意 k 个分片存活,就能完整重建原始数据,允许最多 m 个节点同时失效。例如 k=3、m=2 的配置意味着 5 个朋友中可以有 2 个同时下线,数据依然可恢复。相比简单的多副本复制,纠删码在相同容错级别下能大幅节省存储空间——3 副本复制需要 3 倍存储,而上述纠删码配置仅需 1.67 倍。Tahoe-LAFS、Storj 等成熟分布式存储项目均采用类似机制,是该类系统可靠性设计的重要参考。
加密(Encrypted)
数据在离开本地之前即被加密,朋友的设备上保存的只是无法解读的密文。这意味着「帮朋友存数据」并不等于「能看朋友的数据」,从机制上杜绝了信任滥用的风险。对于点对点互助式存储而言,加密是建立信任边界的前提。
Yggdrasil 覆盖网络
Yggdrasil 是一个实验性的加密 IPv6 覆盖网络,它能在节点之间自动建立端到端加密的路由,而无需复杂的公网 IP 配置或中心化服务器协调。这恰好契合朋友间存储的需求——设备可能分布在不同的家庭宽带、NAT 之后,Yggdrasil 让它们能够像在同一局域网内一样直接通信。
覆盖网络(Overlay Network)是构建在现有互联网之上的虚拟网络层,Yggdrasil 属于其中的「加密路由」类型。它为每个节点基于公钥派生一个固定的 IPv6 地址,节点间通过自组织的树状路由协议转发数据包,全程流量自动加密。这解决了家庭宽带用户普遍面临的两大障碍:一是 NAT 穿透问题(大多数家用路由器不暴露公网 IP,导致 P2P 直连困难),二是 IP 地址动态变化问题(公钥派生的地址永久不变,设备换网络后仍可被找到)。与同类方案相比,Tailscale/WireGuard 依赖中心化协调服务器,ZeroTier 同样有中心节点,而 Yggdrasil 的路由完全去中心化,更契合无需信任第三方的设计目标,但也因此在路由效率和网络规模上仍处于实验阶段。
为什么这种思路有吸引力
传统的个人数据备份大致有三条路:交给公有云(Dropbox、iCloud 等)、自建硬件(NAS、离线硬盘),或使用去中心化存储网络(如 IPFS、Storj)。每一种都有明显取舍。
公有云便利但隐私受制于服务商,且长期订阅成本不低;自建方案掌控力强,却缺乏异地容灾能力,一场火灾或盗窃可能让本地冗余彻底失效;去中心化网络虽然理念先进,但往往依赖代币经济或陌生节点,可靠性和激励机制复杂。
「朋友间分片存储」的巧妙之处在于,它把信任关系作为底层资源来利用。你和朋友本就互相信任,又天然分布在不同的地理位置和网络环境中,互为对方提供免费、异地、冗余的存储节点。加密确保了即使是信任的朋友也看不到内容,分片则让任何单点都不足以构成隐私威胁。
现实落地仍面临的挑战
理念优雅不代表工程简单。这类系统在实际运行中需要解决几个硬骨头问题:
- 可用性与在线率:朋友的设备不是 7×24 小时在线的数据中心。如果同时需要重建数据的几个分片恰好都离线,恢复就会失败。合理的冗余度设计和纠删码参数至关重要。
- 容量对等与公平性:互助存储需要某种配额或对等机制,否则容易出现「有人只存不供」的搭便车问题。
- 密钥管理:加密的安全性最终取决于密钥的保管。一旦本地密钥丢失,分散在朋友处的密文将永远无法还原。
- 网络成熟度:Yggdrasil 本身仍是实验性项目,在大规模、高带宽场景下的稳定性和性能有待验证。
这些挑战决定了它目前更适合技术爱好者的自托管实验,而非面向大众的生产级方案。
对自托管生态的启发
抛开具体实现,这个项目反映了近年来自托管(self-hosting)与去中心化社区的一个重要趋势:用社会关系替代商业中介。无论是去中心化社交、联邦化服务,还是这里的朋友间存储,背后都是同一种诉求——减少对单一巨头的依赖,把数据和控制权交还给用户及其信任的小圈子。
对于关注数据隐私的开发者和爱好者来说,这类项目的价值不仅在于能否马上投入使用,更在于它提供了一种重新思考「存储、信任与网络」关系的框架。随着 Yggdrasil 等加密覆盖网络工具链逐步成熟,基于熟人网络的互助式基础设施或许会出现更多有趣的变体。
提示:由于本文基于有限的公开信息撰写,建议对该项目感兴趣的读者前往其原始仓库或 Hacker News 讨论页获取第一手技术细节与最新进展。
背景补充
密钥管理是端到端加密系统最薄弱的环节,在朋友间存储场景中尤为关键。常见的缓解策略包括:使用助记词(BIP-39 标准的 12/24 个英文单词)对主密钥进行人类可读备份;采用密钥分割方案(如 Shamir's Secret Sharing),将主密钥本身也拆分成多份,分别托管给不同的可信联系人,需要其中 t/n 份才能重建——这样即使用户本人的设备全毁,只要联系人配合仍能恢复密钥;或将密钥加密后存储在独立的密码管理器或硬件安全密钥(如 YubiKey)中。对于自托管用户而言,制定明确的密钥备份与灾难恢复流程,与数据备份本身同等重要。
相关推荐

Harness架构实战:企业级智能体项目拆解与AI岗位进阶指南
深度拆解基于Harness(驾驭工程)架构的企业级智能体实战项目,涵盖多模型配置、ASGI部署、MCP协议对接ERP系统、Sandbox沙箱隔离等核心模块,帮助AI大模型求职者理解工程化落地方向的面试要点。

fal.ai API密钥配置与n8n集成完整教程
手把手教你创建 fal.ai API 密钥并连接到 n8n:涵盖官方集成节点配置、凭证保存、HTTP 请求替代方案以及密钥安全注意事项,快速跑通首次 AI 媒体生成工作流。

系统设计面试笔记开源项目:2.4万星的学习利器
开源项目 liquidslr/system-design-notes 整理了经典书籍《System Design Interview》的学习笔记,GitHub 收获 2.4 万 Star。本文解析其内容价值、适用人群及系统设计面试复习建议。