警惕:针对知名Rust开发者的定向社工攻击
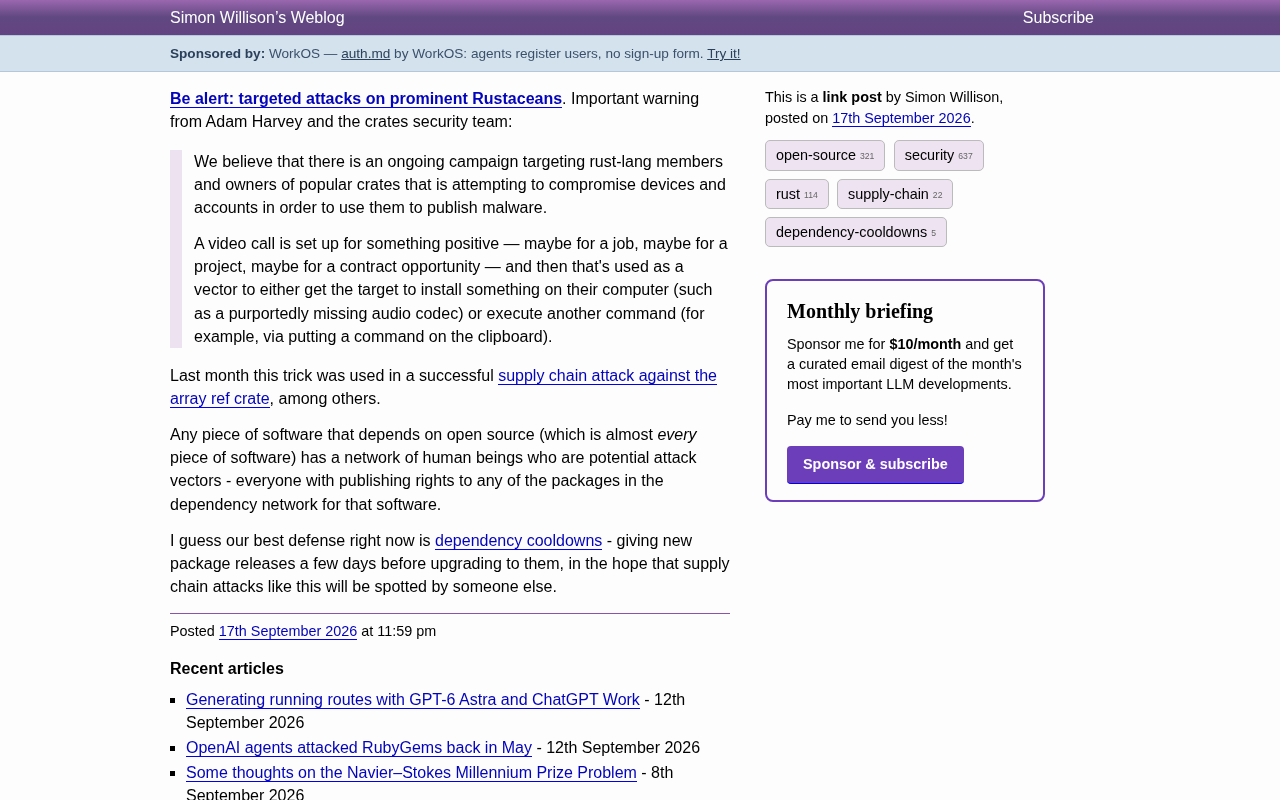
攻击者以工作机会为诱饵定向攻陷Rust热门crate维护者,实施开源供应链投毒。
Rust安全团队发出警告:一场针对rust-lang成员及热门crate所有者的定向社会工程学攻击正在进行。攻击者以招聘、合作等"机会"为诱饵发起视频通话,诱导目标安装恶意软件或执行预置于剪贴板的恶意命令,进而控制其账户并通过发布权限向下游散播恶意软件包。该手法与朝鲜APT组织"Operation Dream Job"高度相似,上月已成功导致arrayref等crate遭到供应链投毒。事件揭示了开源生态的根本困境:整条依赖链上每一位拥有发布权限的维护者都是潜在攻击面。当前较务实的防御措施是"依赖冷却期"——新版本发布后延迟数天再升级,利用社区的集体审查来排雷。
一场瞄准开源核心人物的攻击活动
Rust安全团队成员Adam Harvey与crates安全团队发出重要警告:目前存在一场针对rust-lang成员及热门crate所有者的定向攻击活动。攻击者的目标非常明确——攻陷这些开发者的设备和账户,进而利用他们的发布权限散播恶意软件。
这类攻击的可怕之处在于,它不是撞库或漏洞利用那种"广撒网"的手法,而是精准锁定了开源供应链中最关键的人:那些拥有热门软件包发布权限的维护者。一旦这些人的账户被攻陷,其影响会通过依赖网络扩散到成千上万的下游项目。
攻击手法:用"机会"作为鱼饵
根据安全团队描述,攻击链条通常从一次视频通话开始。攻击者会以某种"正面理由"约见目标——可能是一份工作机会、一个合作项目,或是一次合同洽谈。这种包装极具迷惑性,因为对开源维护者而言,收到项目合作或招聘邀约本就是常态。
在视频通话过程中,攻击者会诱导目标在电脑上安装某些东西,比如"缺失的音频编解码器",或是执行某条命令——一种典型手法是把恶意命令预先放到剪贴板里,再引导目标粘贴执行。整个过程利用的是人的信任与解决问题的本能,而非技术漏洞。
这套社会工程学手法与近年来朝鲜APT组织针对开发者、加密货币从业者的攻击套路高度相似,说明攻击者对开源生态的运作方式相当熟悉。
这种将恶意代码预置于剪贴板的手法有时被称为"剪贴板劫持社工"(clipboard hijacking social engineering)。攻击者通常会在通话界面或聊天窗口中展示一段看似无害的"诊断命令",并口头引导目标复制执行,而受害者实际粘贴的内容却已被替换为下载并运行远程 payload 的脚本。在 macOS 和 Linux 上,一条 curl 管道命令就足以在数秒内植入后门。朝鲜 Lazarus 组织的"Operation Dream Job"系列攻击自 2020 年起就大量采用此模式,以 LinkedIn 招聘私信为入口,已造成数亿美元的加密资产损失,此次 Rust 生态遭遇的攻击与其技术指纹高度重合。
已经造成实际损失
这并非纸上谈兵的威胁。就在上个月,这一手法已被成功用于针对arrayref crate的供应链攻击,同时受害的还有其他若干软件包。这意味着攻击者已经跑通了从社工诱骗到恶意发布的完整闭环,并取得了实际战果。
arrayref是Rust生态中一个使用广泛的基础库,这类底层依赖一旦被投毒,波及范围难以估量。攻击者选择这些高价值目标,正是看中了它们在依赖树中的杠杆效应。
arrayref 是一个提供零开销数组切片宏的轻量级 Rust crate,在密码学库(如 chacha20、blake2)和网络协议实现中被广泛引用,crates.io 上的总下载量已超过数千万次。供应链攻击(Software Supply Chain Attack)是指攻击者不直接攻击最终目标,而是污染其所依赖的上游组件,借助正常的软件分发渠道将恶意代码送达大量下游用户。由于开发者通常隐式信任已发布的版本,且许多 CI/CD 流水线会自动拉取最新依赖,恶意版本在被发现前往往已被大规模拉取和编译进生产构建。2021 年的 ua-parser-js 事件和 2022 年的 node-ipc 事件都是此类攻击的典型案例,影响范围均在数百万次下载以上。
每一个维护者都是潜在攻击面
这起事件揭示了开源供应链安全的一个根本困境。正如Simon Willison所指出的:任何依赖开源的软件——也就是几乎所有软件——背后都有一张由真人组成的网络,而这些人都是潜在的攻击入口。
具体来说,一个软件的整个依赖网络中,每一个拥有发布权限的人,都可能成为被攻击的对象。你的项目安全性,实际上取决于你所有依赖(以及依赖的依赖)的维护者们的安全意识和防护水平。这条链条中最薄弱的一环,就决定了整体的风险敞口。
防御思路:依赖冷却期
面对这种防不胜防的攻击,目前较为务实的防御手段之一是"依赖冷却期"(dependency cooldowns)。其核心思想很简单:不要在软件包新版本发布的第一时间就升级,而是让它先"晾"上几天。
这一策略的逻辑在于时间差——如果某个版本确实是被投毒的恶意发布,那么在这几天内很可能会被社区中的其他人发现并曝光。用短暂的更新延迟,换取被别人"排雷"的机会,是一种成本极低但相当有效的风险缓释方式。
对于团队和企业而言,可以在CI/CD和依赖管理策略中引入冷却期规则,避免自动化流水线在第一时间拉取尚未经过社区检验的新版本。
除依赖冷却期外,crates.io 等软件仓库正在推进或已部署的互补机制还包括:发布者账户强制要求双因素认证(2FA)、版本发布后的不可变性保证(即禁止覆盖已发布版本)、以及基于 Sigstore 的透明度日志,使每次发布都留有可审计的签名记录。在工程实践层面,将依赖版本锁定在 Cargo.lock 并将其纳入版本控制,可确保团队成员与 CI 环境拉取完全一致的构建快照,从而将"意外升级到被投毒新版本"的窗口降至最低。Socket.dev、Deps.dev 等第三方工具也提供针对新发布版本的行为异常检测,可作为冷却期策略的自动化补充。
给开源开发者的提醒
对于身处一线的Rust乃至所有开源生态的维护者,这起事件带来几点直接启示:
- 对突如其来的"机会"保持警惕,尤其是那些要求在视频通话中安装软件或执行命令的场景;
- 永远不要因为对方的引导就粘贴执行来路不明的命令,检查剪贴板内容是基本习惯;
- 为发布账户启用强身份验证,并将开发环境与日常环境隔离;
- 关注官方安全公告,及时了解正在进行的攻击活动。
开源的力量来自协作与信任,但攻击者恰恰在利用这份信任。在享受生态便利的同时,保持一份对"天上掉馅饼"的怀疑,或许是这个时代每一位开发者都需要的自我保护。
相关推荐
OpenAI披露模型异常、DeepMind建AGI机构、英伟达联手管电力
9月17日AI行业三大动态:OpenAI公开模型异常披露框架并放出六份报告,Google DeepMind成立AGI公共讨论平台,英伟达联合Google等发起AI电力管理联盟。深度解析AI安全、治理与基础设施三大瓶颈。
Prompt→MCP→Agent→Skill:5分钟搞懂AI术语进化链
一篇科普梳理Prompt、MCP、Agent、Skill、Cowork五大AI核心概念的递进关系。用职场类比讲透AI如何从简单指令进化到多智能体团队协作,帮你彻底告别AI术语焦虑。
10分钟用Python搭建本地AI代理:Ollama+PydanticAI实战
一篇基于B站教程的实操指南,教你用Python、Ollama和PydanticAI在10分钟内搭建完全本地运行的AI代理。涵盖模型选择、连接推理服务器、挂载工具函数和构建对话循环全流程。