九年磨一剑:我如何破解了Xbox 360

开发者耗时九年破解Xbox 360,揭示安全攻防靠长期主义与社区积累。
一位开发者花费九年时间成功破解了微软Xbox 360游戏主机,此事在Hacker News上引发热议。Xbox 360凭借签名验证、硬件安全启动链和固件混淆等多层防护,使个人研究者的每一次尝试都可能卡在未公开的私钥或硬件行为上。作者认为,破解的真正瓶颈往往不在技术本身,而在于信息差与工具链缺失,社区公开研究与个人长期坚持的结合是突破复杂系统的关键。该案例与当下AI安全、模型逆向的攻防逻辑高度相似:安全是动态博弈,长期项目的价值被低估,社区协作与个人探索并不矛盾。
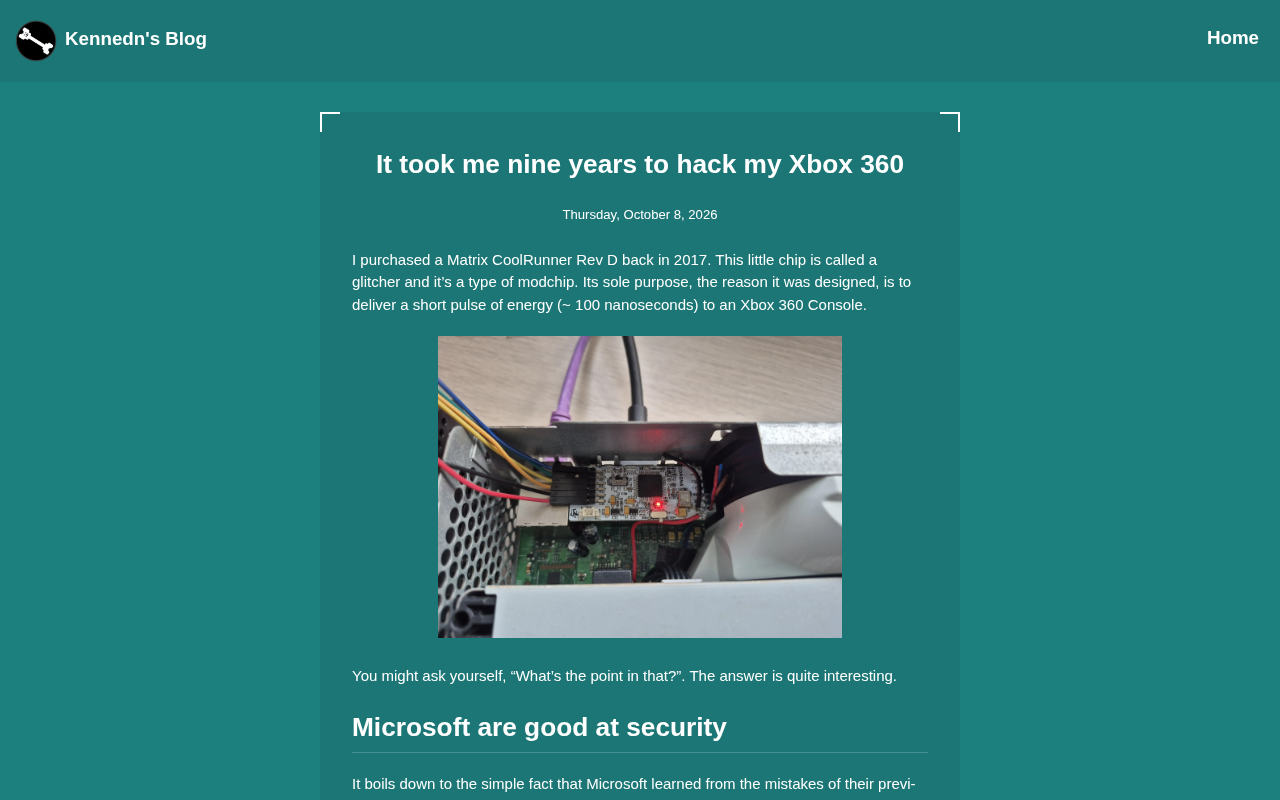
一位开发者花了整整九年时间,只为攻破微软Xbox 360的安全防线。这个故事在Hacker News上引发了大量讨论,不仅因为时间跨度惊人,更因为它揭示了一个核心事实:逆向工程与硬件破解,从来不是靠一时灵感,而是靠长期主义的耐心与迭代。
为什么Xbox 360这么难破解?
Xbox 360是微软在安全设计上投入巨大的游戏主机。它采用了多层防护机制,包括签名验证、硬件级别的安全启动链,以及经过混淆处理的固件。对于个人研究者来说,这意味着每一次尝试都可能卡在某个未公开的私钥或未文档化的硬件行为上。
作者在原文中并未透露太多具体技术细节,但从“九年”这个时间跨度可以看出,破解过程必然伴随着反复的失败、工具链的搭建、以及对已有公开研究的消化与再突破。这也解释了为什么社区对这类成果如此推崇——它代表的是一个人的持久战,而非团队作战。
安全启动链(Secure Boot Chain) 是现代计算设备中常见的一种防护机制,其核心思想是:设备从上电那一刻起,每一段被执行的代码都必须经过上一级代码的密码学签名验证,只有验证通过才能继续执行。Xbox 360 的启动链从硬件中的只读引导 ROM 开始,逐级校验后续加载的引导程序、系统内核乃至游戏可执行文件。这意味着攻击者无法简单地替换某个固件模块,因为任何未经微软私钥签名的修改都会导致校验失败、设备拒绝启动。要突破这条链,攻击者必须找到签名验证实现中的逻辑漏洞、利用硬件层面的物理侧信道(如电压毛刺、总线窥探),或者设法提取出微软内部的签名私钥——而后者在 Xbox 360 的生命周期内被认为几乎不可能。正是这种层层设卡的设计,让个人研究者即便发现某个环节的缺陷,也难以将其扩展为一条完整的攻击路径。
代码混淆(Obfuscation) 是一种通过增加代码阅读与理解难度来保护知识产权的技术。在 Xbox 360 的固件与引导程序中,微软大量使用了控制流平坦化、虚假分支、指令替换等手段,使得反汇编后的伪代码几乎无法直接理解。对于逆向工程师而言,混淆带来的最大障碍不是无法运行代码,而是无法在合理时间内建立准确的程序语义模型——你看到的是成千上万条相互纠缠的跳转指令,却难以判断哪一段才是真正的校验逻辑。要绕过混淆,研究者通常需要结合动态调试(在真实硬件或高精度模拟器上单步执行并记录状态变化)与静态分析(对控制流图进行去平坦化还原),这个过程本身就可能耗费数年。Xbox 360 的固件混淆强度在当时属于业界顶尖水平,这也是九年破解周期中不可忽视的时间成本来源。
九年间发生了什么?
九年意味着什么?它意味着一代主机从巅峰走向退役,意味着相关论坛的兴衰,也意味着研究者本人的技能栈不断进化。
从Hacker News的评论来看,社区关注的点集中在几个方面:一是对作者毅力的敬佩,二是对Xbox 360安全架构的重新审视,三是这类长期项目对个人学习路径的启发。有人指出,很多时候破解的瓶颈不在技术本身,而在于信息差——当关键文档或工具已经存在,只是没有人把它们串联起来。
作者的经历也侧面说明,开源工具和社区积累是个人研究者能走多远的关键变量。 没有前人的公开分析,九年的时间可能还不够。
对AI与安全领域的启示
这个故事表面上是关于游戏主机破解,但它和当下AI安全、模型逆向也有相似的底层逻辑。
第一,安全是一个动态博弈过程。 防守方不断加固,攻击方不断寻找侧信道或实现漏洞。Xbox 360的破解史,和今天大模型越狱、权重提取的攻防节奏如出一辙。
第二,长期项目的价值被严重低估。 在快速迭代的AI行业,很少有人愿意花九年做一件事。但恰恰是这种深度投入,才能触达别人无法到达的细节层面。
第三,社区协作与个人坚持并不矛盾。 作者最终的成功,很可能建立在公开研究与个人实验的交汇点上,这对开源AI工具生态同样适用。
侧信道攻击(Side-Channel Attack) 是指不直接攻击密码算法本身,而是通过分析系统在运算过程中泄露的物理信息(如功耗、电磁辐射、执行时间、缓存命中率等)来推断密钥或敏感数据的攻击方式。在 Xbox 360 的破解语境下,研究者可能会通过监测处理器在签名验证时的功耗波动,来推测私钥的比特位;或者利用缓存时序差异,判断某段校验代码是否被执行。这类攻击的可怕之处在于,即使密码学算法在数学上无懈可击,物理实现仍可能出卖秘密。今天的大模型安全同样面临类似威胁:攻击者可以通过分析推理延迟、显存占用模式或API返回的token概率分布,来推测模型架构、训练数据特征甚至权重信息。Xbox 360 的案例提醒我们,安全设计必须同时考虑算法层与物理实现层,任何一层的疏忽都可能成为整个防线的突破口。
总结
九年破解一台Xbox 360,听起来像是一个极客的执念,但它更是一堂关于耐心、信息整合与安全思维的公开课。对于从事AI安全、逆向工程或系统研究的读者来说,这个故事的最大价值不在于“如何破解”,而在于“如何用足够长的时间,把一个复杂问题拆解到可以攻克”。
相关推荐

Workbuddy零基础入门:桌面AI智能体如何落地工作流
Workbuddy桌面AI智能体零基础教程解读:从安装、积分领取到文件管理与自动化工作流搭建,对比CodeX的适用场景与成本差异,帮助职场人完成从AI提问者到AI管理者的思维转变。

OpenAI智能体新栈:计算机操作、决策API与超速工作流
OpenAI Dev Day发布智能体新栈:Computer Use操作速度超越普通人,Decisions API基于Luna实现极低延迟分类,Agents API开放同源计算机操作能力,GPT-6.1 Sol成本仅为Astra七分之一。本文梳理核心更新、实测数据与开发者落地要点。

梁文峰开源推理框架DeepInfo,硬刚美国禁令
DeepSeek在开源模型后再开源推理框架DeepInfo,包含GPU/CPU交叉流水线、小模型预判大模型复核、华为昇腾与英伟达芯片全面适配等技术,直面美国联邦禁令。本文解析其对AI产业落地的意义与开源策略。