开源复刻Anthropic Mythos:自主漏洞发现框架解析

概述
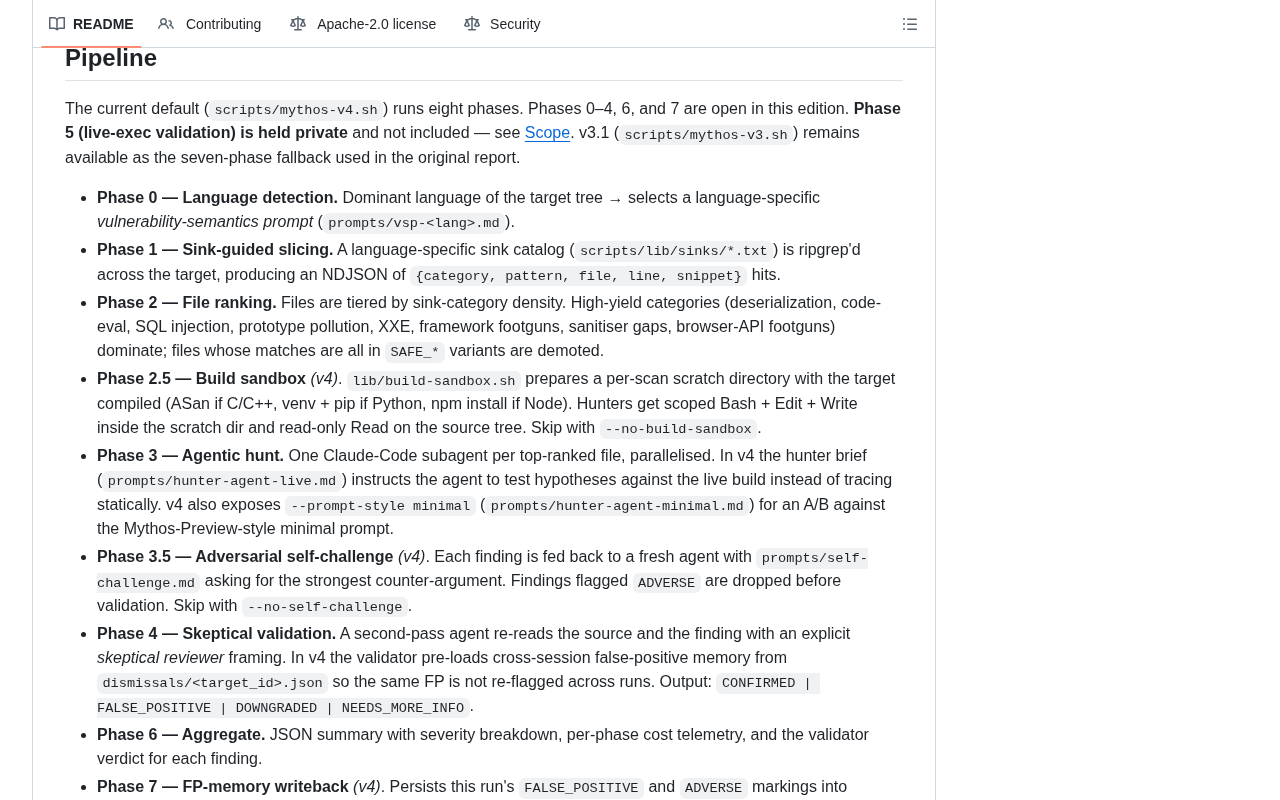
近日,GitHub上出现了一个引人注目的开源项目——mythos-research,它试图从外部视角复刻Anthropic的Mythos Preview(又称Project Glasswing)。该项目构建了一个基于Claude Opus 4.7的自主漏洞发现脚手架,采用八阶段汇聚引导流水线,每次运行成本仅约1美元,支持开源自扫描和协调披露。
这一项目的出现标志着AI驱动的安全研究工具正在走向开源化和平民化,值得安全研究者和AI从业者关注。
什么是Anthropic Mythos Preview?
背景
Anthropic的Mythos Preview(Project Glasswing)是一个利用大语言模型进行自主漏洞发现的内部研究项目。其核心理念是让AI代理(Agent)像安全研究员一样,系统性地分析代码库,识别潜在的安全漏洞。
这类项目代表了AI安全研究的一个重要方向:用AI来发现AI系统本身以及其他软件系统中的安全问题,形成"以AI攻AI"的安全闭环。
开源复刻的意义
mythos-research项目采用"outside-in replication"(外部视角复刻)的方式,意味着开发者并非基于Anthropic的内部代码,而是根据公开信息和技术推断,独立实现了类似的功能架构。这种做法在学术界和开源社区中十分常见,有助于验证技术可行性并推动领域发展。
技术架构解析
八阶段汇聚引导流水线
该项目的核心是一个八阶段(Eight-phase)的sink-guided pipeline。"Sink-guided"是安全分析中的经典方法论——从数据汇聚点(sink)出发,逆向追踪数据流,寻找可能被攻击者利用的路径。
将这一方法论与LLM代理结合,意味着系统能够:
- 自动识别代码中的关键汇聚点(如数据库查询、系统调用、网络请求等)
- 通过多阶段分析逐步缩小搜索范围
- 利用Claude Opus 4.7的推理能力评估漏洞的可利用性
- 生成结构化的漏洞报告
成本效率
项目声称每次运行成本约1美元,这是一个极具吸引力的数字。传统的自动化安全扫描工具虽然免费,但往往误报率高、深度不足;而人工安全审计虽然精准,但成本动辄数万美元。1美元/次的AI驱动漏洞发现,如果准确率可接受,将极大降低安全研究的门槛。
技术栈
项目主要使用Shell语言编写,这表明它更多是一个编排层(orchestration layer),负责协调各个分析阶段的执行流程,核心的漏洞分析逻辑则交由Claude Opus 4.7完成。这种轻量级的架构设计使得项目易于理解、修改和扩展。
协调披露机制
值得注意的是,项目明确提到支持"coordinated disclosure"(协调披露)。这意味着当系统发现真实漏洞时,它遵循负责任的安全披露流程——先通知受影响的项目维护者,给予修复时间,再公开漏洞详情。
这一设计体现了项目作者对安全伦理的重视,也是AI安全工具走向实用化的必要条件。
潜在影响与风险
积极影响
- 降低安全研究门槛:小型开源项目也能负担得起自动化安全审计
- 加速漏洞发现:AI代理可以7×24小时不间断工作
- 推动AI安全研究透明化:开源实现让更多人理解和改进这类技术
潜在风险
- 双刃剑效应:同样的工具也可能被恶意行为者用于发现并利用漏洞
- 误报问题:LLM可能产生看似合理但实际不存在的"幻觉漏洞"
- 责任归属:AI发现的漏洞在披露流程中的法律和伦理边界尚不清晰
总结
mythos-research项目虽然目前Star数不多(7颗星),但它代表了一个重要趋势:AI驱动的自主安全研究工具正在从大公司的内部项目走向开源社区。随着大语言模型能力的持续提升和成本的持续下降,这类工具有望成为软件安全生态中的重要组成部分。
对于安全研究者而言,这是一个值得关注和参与的方向;对于软件开发者而言,则意味着未来的安全审计可能变得更加自动化和普及化。
相关推荐
 科技前沿
In the Weights:查看你在AI领域的影响力权重分数
In the Weights 是一个AI领域个人影响力搜索引擎,通过量化评分衡量你在人工智能世界中的存在感。了解这个工具如何评估AI从业者的多维度影响力,以及它背后关于数字身份的深层思考。
 科技前沿
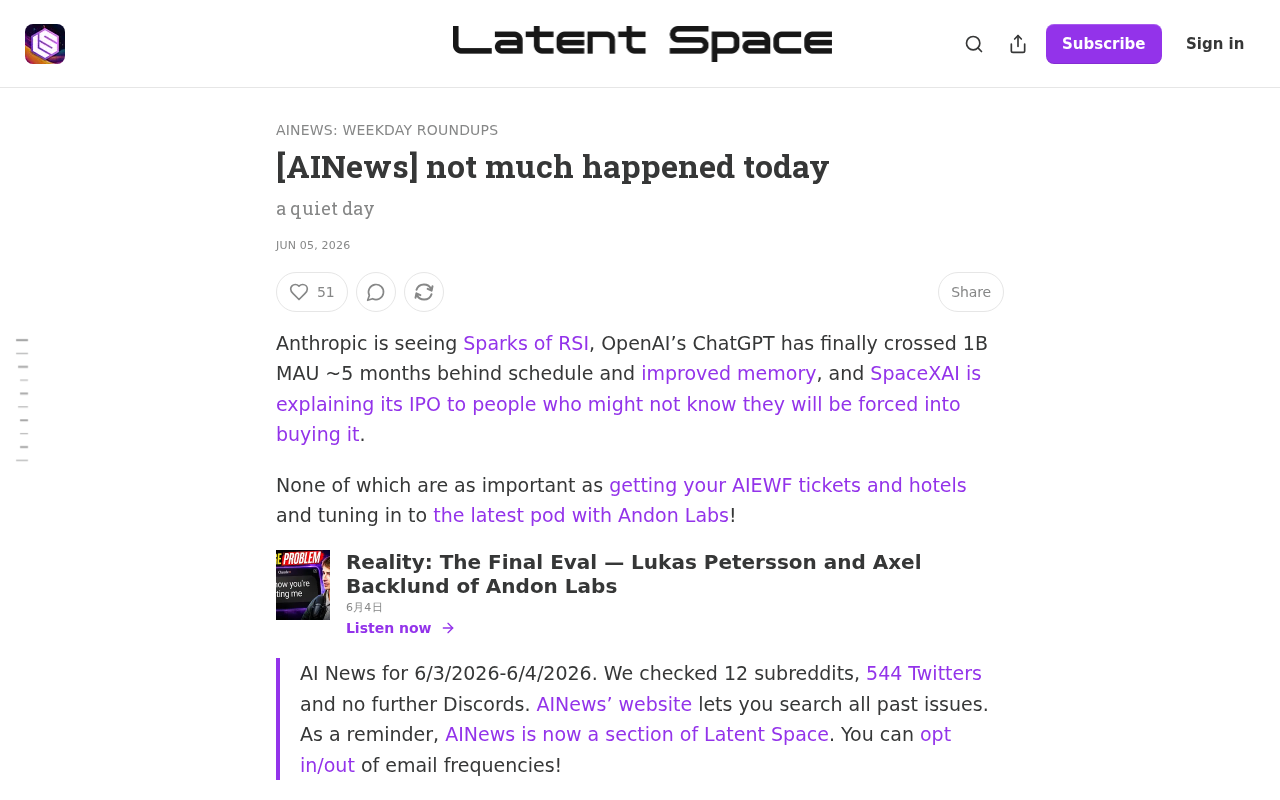
AI行业罕见平静日:递归自我改进暗流涌动
AI领域迎来罕见的平静一天,多个资讯源集体沉默。但平静背后,递归自我改进(RSI)研究仍在持续推进。解读AI行业发展节奏与从业者应对策略。
 科技前沿
AI行业难得的平静日:信息过载时代的冷思考
当AI行业迎来罕见的平静一天,从业者该如何应对?本文从AINews简报出发,探讨高速发展中的喘息节奏、信息疲劳与内容价值的平衡,以及如何利用平静期进行技术深耕和战略思考。