可视图拓扑指标精简:3个指标跑赢21个的网络攻击检测研究
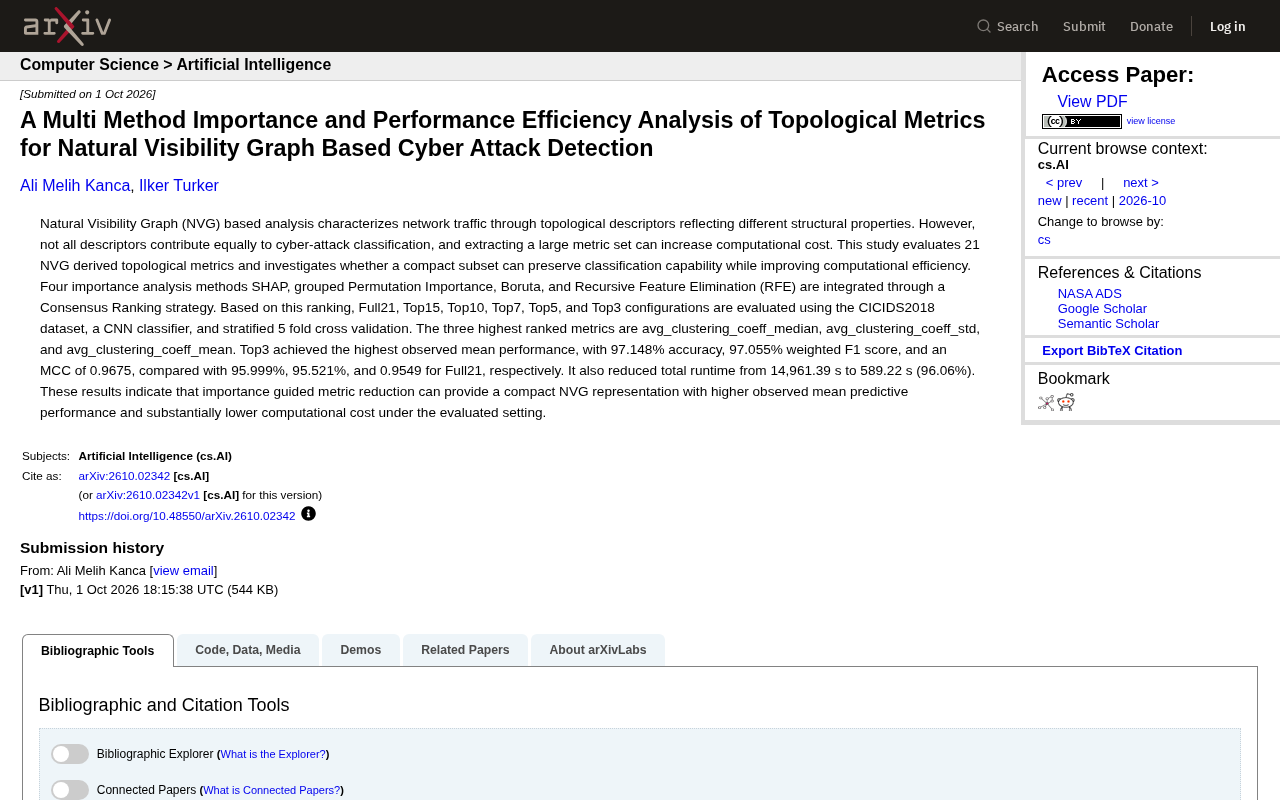
用3个聚类系数指标替代21个NVG拓扑指标,网络攻击检测准确率更高且计算时间缩短96%。
这项研究探索如何从自然可视图(NVG)衍生的21个拓扑指标中筛选出最精简有效的子集,用于网络攻击检测。研究整合SHAP、分组置换重要性、Boruta和递归特征消除四种方法进行共识排序,最终发现平均聚类系数的均值、中位数和标准差这三个同源指标排名最高。在CICIDS2018数据集和CNN分类器的实验框架下,仅使用这3个指标的Top3配置准确率达97.148%,全面超越使用全部21个指标的方案(95.999%),同时将计算时间从14961秒压缩至589秒,降幅高达96%。这一"少即是多"的结论表明,冗余特征不仅增加开销,还可能引入干扰噪声,而紧凑的高质量指标子集能让分类器专注于最具判别力的信号。研究结论目前仍限于特定数据集与模型组合,尚待更广泛验证。
研究背景:当网络流量变成一张图
网络攻击检测长期依赖对流量特征的提取与分类。自然可视图(Natural Visibility Graph, NVG)提供了一条不同的路径——它将时间序列形式的网络流量转换为图结构,再通过图的拓扑描述符来刻画流量的结构特性。不同的拓扑指标反映网络在聚类、连通、路径分布等维度上的差异,这些差异往往能揭示正常流量与攻击流量之间的本质区别。
问题在于,可供提取的拓扑指标数量众多。这项发表于 arXiv 的研究指出,并非所有描述符对攻击分类的贡献都相同,而提取一个庞大的指标集会显著抬高计算成本。于是研究者提出一个核心疑问:能否找到一个紧凑的指标子集,在保持分类能力的同时大幅提升计算效率?
自然可视图(NVG)的构建原理值得简要说明。给定一段时间序列(如网络流量的字节数或包数随时间的变化),NVG将每个时间点作为图中的一个节点。两个节点之间存在边,当且仅当从这两个时间点"望向彼此"时,视线不被中间任何更高的数据点遮挡——类比站在一排高矮不一的柱子之间,能直接看到对方的两根柱子即相互连接。这种构建规则天然保留了时间序列的局部与全局结构信息:突发流量会形成高度连通的枢纽节点,而平稳流量则产生更均匀的连接分布。通过分析由此得到的图的拓扑属性,研究者可以在不依赖流量内容(payload)的前提下刻画流量行为,这对加密流量检测尤具潜力。
四种方法交叉投票:共识排序策略
研究评估了 21 个由 NVG 衍生的拓扑指标。为了判断哪些指标真正重要,作者没有依赖单一的特征重要性方法,而是整合了四种常见手段:
- SHAP:基于博弈论的特征贡献度分析
- 分组置换重要性(Grouped Permutation Importance):通过打乱特征观察性能下降
- Boruta:基于随机森林的特征筛选算法
- 递归特征消除(RFE):逐步剔除不重要特征
这四种方法各有偏好与盲区,单独使用都可能带来偏差。研究通过一种**共识排序(Consensus Ranking)**策略将四者结果融合,形成一个更稳健的指标重要性排名。这种多方法交叉验证的思路,有效降低了单一方法带来的选择偏差,让最终入选的指标更具说服力。
排名最高的三个指标
经过共识排序,位列前三的指标全部来自平均聚类系数这一家族:
avg_clustering_coeff_median(平均聚类系数中位数)avg_clustering_coeff_std(平均聚类系数标准差)avg_clustering_coeff_mean(平均聚类系数均值)
三个指标同源于聚类系数,说明在 NVG 表示下,网络流量的局部聚集特性对区分攻击行为具有决定性作用。这是一个颇具启发性的发现——复杂的全局拓扑度量未必比简单的局部结构指标更有效。
聚类系数衡量的是图中一个节点的邻居之间相互连接的程度,取值范围为0到1。若某节点的所有邻居彼此也两两相连,则该节点的聚类系数为1;若邻居之间毫无连接,则为0。在NVG语境下,局部聚类系数高意味着相邻时间点的流量数值形成了密集互视的"簇",通常对应流量模式在短时间内高度自相似或具有规则性节律。攻击流量(如扫描、洪泛)与正常流量在这种局部密度结构上往往存在系统性差异,这解释了为何聚类系数的均值、中位数和标准差能共同成为最具判别力的特征组合——它们分别捕捉了局部聚集强度的集中趋势与离散程度,从互补角度刻画同一结构特性。
实验设计与结果:少即是多
研究基于 CICIDS2018 数据集,使用 CNN 分类器,并采用分层 5 折交叉验证来保证评估的可靠性。作者设置了六种指标配置进行对比:Full21(全部 21 个)、Top15、Top10、Top7、Top5 和 Top3。
结果出乎直觉——使用最少指标的 Top3 配置反而取得了最高的平均性能:
| 配置 | 准确率 | 加权 F1 | MCC |
|---|---|---|---|
| Top3 | 97.148% | 97.055% | 0.9675 |
| Full21 | 95.999% | 95.521% | 0.9549 |
仅用三个指标,不仅没有损失精度,反而在准确率、加权 F1 分数和马修斯相关系数(MCC)三项指标上全面超越了使用全部 21 个指标的方案。
计算效率的大幅提升
性能之外,更惊人的是效率收益。Top3 配置将总运行时间从 Full21 的 14,961.39 秒压缩至 589.22 秒,降幅达到 96.06%。换言之,计算开销只剩原来的约 1/25。
这对实际部署意义重大。网络攻击检测往往要求近实时响应,庞大的指标提取流程会成为瓶颈。一个既快又准的紧凑表示,意味着在边缘设备或高吞吐环境中部署 NVG 检测方案变得更加现实。
马修斯相关系数(MCC)是评估表中出现的一个值得特别关注的指标。相比准确率和F1分数,MCC在类别不平衡场景下更为可靠——它同时考虑了真正例、假正例、真负例和假负例,只有当分类器在所有类别上都表现良好时才会给出高分。网络入侵检测数据集通常存在严重的类别不平衡(正常流量远多于攻击流量),因此MCC能更真实地反映检测能力。Top3配置在MCC上达到0.9675,高于Full21的0.9549,意味着其性能优势并非由于在多数类上的过度拟合,而是实质性地改善了对少数类攻击的识别能力。
为什么精简反而更好
指标越少性能越高,这个看似反常的结论其实符合机器学习的一般规律。冗余特征不仅增加计算负担,还可能引入噪声,干扰分类器的决策边界。当四种重要性方法一致认定聚类系数相关指标最关键时,剔除其余 18 个指标相当于去除了大量低信噪比的输入,让 CNN 分类器专注于最具判别力的信号。
不过需要注意,这一结论是在特定实验设定下得出的——单一数据集(CICIDS2018)、单一分类器(CNN)、特定的交叉验证方案。研究者本人在描述结论时也审慎地使用了"在所评估设定下"(under the evaluated setting)这一限定表述。能否推广到其他数据集、其他攻击类型或其他分类模型,仍需进一步验证。
对网络安全实践的启示
这项研究给出了一个清晰的方法论样本:在基于图的网络攻击检测中,重要性引导的指标削减是一条值得优先尝试的优化路径。它同时改善了预测性能与计算效率,这在工程实践中属于难得的"双赢"。
对于从事入侵检测系统(IDS)开发的团队,几点可借鉴之处:
- 用多方法共识排序代替单一特征选择,结果更稳健
- 不要默认"特征越多越好",紧凑子集可能更优
- 聚类系数类指标在 NVG 表示下尤其值得关注
当然,作为一篇刚发布的预印本(arXiv:2610.02342v1),其结论尚未经过同行评审,读者在引用时应保持相应的审慎。但它所展示的"少即是多"思路,为可视图在网络安全领域的落地提供了有价值的参考。
相关推荐
OpenAI DevDay爆料:神秘智能体"o"与超高速API曝光
OpenAI DevDay前夕爆料汇总:神秘全天候智能体"o"曝光,支持63种语言并针对长周期任务设计;超高速API扩容在即;同时Anthropic Sonnet 5.5与MiniMax M3.1 Flash相继发布,AI行业竞争白热化。

谷歌推出全新Gemini企业智能体:一个提示框搞定所有工作
谷歌在NASA一号机库的Gemini at Work活动上推出全新Gemini企业智能体,一个提示框即可完成问答、知识工作、图像生成和代码运行。本文解析其统一智能体、持久执行、多智能体编排等六大核心架构原则。

Markdown为何成为人机与AI智能体沟通的通用语言
Markdown正成为人机与AI智能体之间的通用信息表示格式。本文解析它为何胜出,以及非结构化数据转Markdown这一关键翻译层对AI应用的意义。