Ledger发布Android硬件钱包Atom:一台没有手机功能的手机

Ledger发布Android硬件钱包Atom,以独立设备隔离签名,但撞上供应链信任危机。
Ledger 发布新品 Atom,一台基于 Android 运行、外形类似手机但不具备蜂窝通信能力的硬件钱包。它的定位是挂在现有手机旁的配套签名设备,而非独立终端,核心思路是把私钥签名这类高风险操作从联网手机中隔离出来。选择 Android 可复用成熟交互框架,降低开发成本并带来接近手机的体验,但系统越完整攻击面越大,需要额外隔离机制守住私钥。发布时机并不理想:Ledger 因供应链硬件篡改问题已在东南亚部分地区停售部分产品,Atom 首发的安全叙事因此承压。文章认为,Atom 的成败不取决于 Android 跑得多流畅,而取决于定价、与手机的协同深度,以及 Ledger 能否把供应链事件讲清楚。
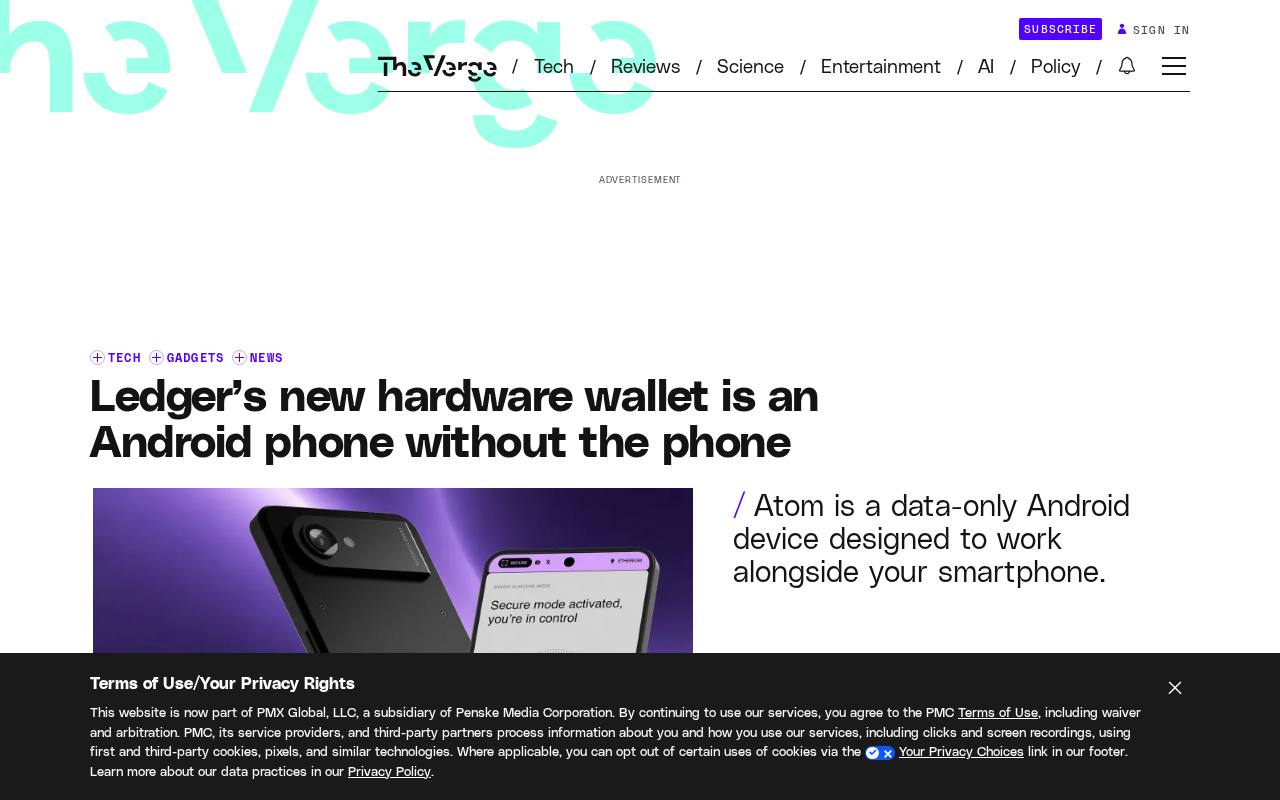
Ledger 刚刚发布了旗下最新的加密硬件产品 Atom——一台基于 Android 系统运行、外形像手机、却刻意不做手机功能的新设备。它的定位很明确:不作为独立终端使用,而是作为配套设备挂在你现有的手机旁边。
Atom 到底是什么
从硬件形态看,Atom 具备一台智能手机的基础骨架:屏幕、触控交互、电池,以及一颗能跑完整 Android 系统的芯片。但它没有蜂窝基带,也没有把"打电话"当作使用场景。Ledger 的逻辑是,用户日常仍然用自己熟悉的手机处理消息、支付和社交,而把与私钥签名相关的高风险操作交给这台专用设备完成。
换句话说,Atom 把"钱包"从一个应用或一个小型蓝牙配件,升级成了一个有独立屏幕、独立系统和独立输入方式的移动终端——只是这个终端不打算取代你的手机,而是寄生在它旁边。
为什么是 Android
选择 Android 而非自研 RTOS 或裁剪过的嵌入式系统,是一个值得注意的工程判断。Android 意味着 Ledger 可以复用成熟的显示框架、触控驱动和安全更新链路,降低从零搭建交互系统的成本。对用户来说,这意味着更接近手机的流畅体验,而不是硬件钱包常见的"几行小字加两个按钮"。
代价同样明显。系统越完整,攻击面越大。Ledger 需要在这一层之上建立足够强的隔离机制,才能说服市场:跑着 Android 的设备依然能守住私钥。这条信任链条能否成立,将直接决定 Atom 的产品评价走向。
RTOS(实时操作系统) 是硬件钱包领域长期采用的技术底座。与 Android 这类通用操作系统不同,RTOS 只保留任务调度、内存管理等最核心的功能,代码量通常只有几十 KB 到几 MB,几乎没有网络协议栈、图形框架和第三方应用生态。Trezor、早期 Ledger Nano 等产品都基于这类裁剪系统,因此攻击面小、功耗低、启动快,但代价是交互能力贫弱——通常只能靠两三个物理按键和一块单色小屏完成全部操作。Atom 转向 Android,本质上是从「最小可信计算基」路线切换到「成熟生态复用」路线,安全模型也从「系统本身足够简单所以可信」变成「系统虽复杂但通过隔离层保护私钥」。这两种思路在行业内长期并存,Atom 的选择意味着 Ledger 押注后者能通过工程手段达到同等信任水平。
时机并不轻松
Atom 的发布节点对 Ledger 来说颇为棘手。素材显示,由于供应链环节出现硬件篡改问题,Ledger 已被迫在东南亚部分地区停止销售部分硬件产品。供应链安全事件与新品发布撞在一起,让外界对"硬件钱包厂商如何保证设备从出厂到你手中未被动手脚"这个老问题重新敏感起来。
对一款强调安全属性的设备而言,首发期撞上供应链信任危机,意味着 Atom 不仅要证明自己好用,还要额外承担修复品牌信任的任务。
它想解决的真实痛点
加密资产被盗的案例里,相当一部分并非私钥被暴力破解,而是用户在连接互联网的设备上签名时被钓鱼、被替换地址、被恶意合约诱导。硬件钱包的价值在于把签名动作隔离到一个不联网或受控联网的环境里。
Atom 的思路是把这种隔离做得更彻底:不是插在电脑上按确认键,而是在一台独立 Android 设备上完成查看、核对和签名全流程。理论上,用户可以在一个屏幕上看到完整交易信息,而不是在一块小 OLED 上辨认被截断的地址。
地址替换攻击(Address Replacement / Clipboard Hijacking) 是硬件钱包要防的核心威胁之一。恶意软件可以在用户复制收款地址后,把剪贴板内容悄悄替换成攻击者控制的地址;或者在用户签名时篡改交易详情,让界面上显示的收款方与实际签名的收款方不一致。传统硬件钱包的防线是「在设备屏幕上二次确认」,但如果屏幕太小、地址被截断成 0x1a2b...3c4d,用户实际上无法核对完整信息,防线就被架空。Atom 强调「在独立屏幕上查看完整交易信息」,针对的正是这一盲区——屏幕尺寸和独立系统共同构成了「所见即所签」的前提条件。理解这一点,才能明白为什么 Ledger 愿意为一块更大的屏幕和一套完整系统付出成本与功耗代价。
值得观察的几个问题
第一,价格与续航。一台跑 Android 的设备,成本和功耗都远高于传统硬件钱包,最终定价能否被主流用户接受,是商业化的关键。
第二,与手机的协同深度。如果 Atom 只能通过蓝牙做简单配对,那它本质上仍是一个放大的硬件钱包;如果能与手机 App 形成清晰的分工——手机负责联网和展示,Atom 负责签名和确认——体验差异才会真正体现出来。
第三,供应链叙事的处理。Ledger 需要给出足够具体的说明,解释东南亚销售中断的范围、原因和补救措施,否则 Atom 的安全卖点会被这起事件持续稀释。
供应链篡改(Supply Chain Tampering) 指设备在出厂后、到达用户手中之前的物流、仓储、经销环节被植入恶意硬件或固件。常见手法包括替换设备内的安全芯片、预置已泄露的助记词、或在包装中夹带伪造的恢复卡。这类攻击难以通过设备自身的密码学机制防御,因为用户拿到手时设备「看起来是全新的」。行业内的应对手段包括:安全元件内的出厂 attestation 证书、开箱时的真伪校验流程、以及从官方渠道直发以压缩中间环节。Ledger 在东南亚的停售事件说明,即便有成熟的安全架构,物理层的信任链条依然可能断裂。对 Atom 而言,如何在 Android 这样复杂的系统上叠加可验证的出厂完整性证明,是一个比软件隔离更棘手的命题。
小结
Atom 代表了一种思路:与其把安全塞进手机里,不如给安全单独一台设备。它能否成立,不取决于 Android 跑得多流畅,而取决于 Ledger 能否在完整的操作系统之上,仍然让用户相信私钥是安全的,以及能否在供应链风波中把信任重新讲清楚。
相关推荐

OpenAI与Shield合作:Astra智能体如何革新IT故障修复
OpenAI与Shield合作推出Astra智能体,可自动登录电脑和遗留系统,实时修复IT故障,比传统模型快35%到40%,仅在需要人类判断时引入人工。

iPhone Duo续航实测:一天一充跑不掉,大屏是耗电元凶
iPhone Duo续航实测:重度使用一天需至少充电一次,6.5小时亮屏约剩30%电量。大屏展开频率是耗电关键,MagSafe电池背夹可救场,长期衰减同样值得关注。

Kimi K3.1 Pro开源发布:2.8万亿参数逼近Opus
Moonshot发布开源MoE模型Kimi K3.1 Pro,2.8万亿总参数、1040亿激活参数,Terminal Bench 4.0仅落后Opus 5.5不到1分,单任务成本约三分之一,API价格减半,开源权重11月4日开放。