零点击远程 Android DoS:无需交互的新型攻击

Hacker News 热议的零点击静默远程 Android DoS 项目,揭示碎片化生态下的安全挑战。
文章介绍了一个在 Hacker News 上获得 257 分、141 条评论的「Zero click, silent, remote Android DoS」项目,其核心是攻击者无需受害者点击或感知,即可远程让 Android 设备陷入拒绝服务状态。文章拆解了零点击、静默、远程三个关键词构成的威胁模型,指出这类攻击绕开了用户交互前提,把问题推回系统对网络输入的默认信任。Android 版本碎片化与多层补丁分发链路使修复周期显著拉长,DoS 虽不窃取数据但会造成设备不可用与业务中断。HN 讨论集中在披露伦理、安全模型边界和实际影响范围三类问题,文章最后从用户、开发者和研究者角度给出启示。
一个名为「Zero click, silent, remote Android DoS」的项目在 Hacker News 上引发热议,获得 257 分和 141 条评论。它的核心卖点很直接:攻击者不需要受害者点击任何链接,也不需要用户感知,就能让远端 Android 设备陷入拒绝服务状态。
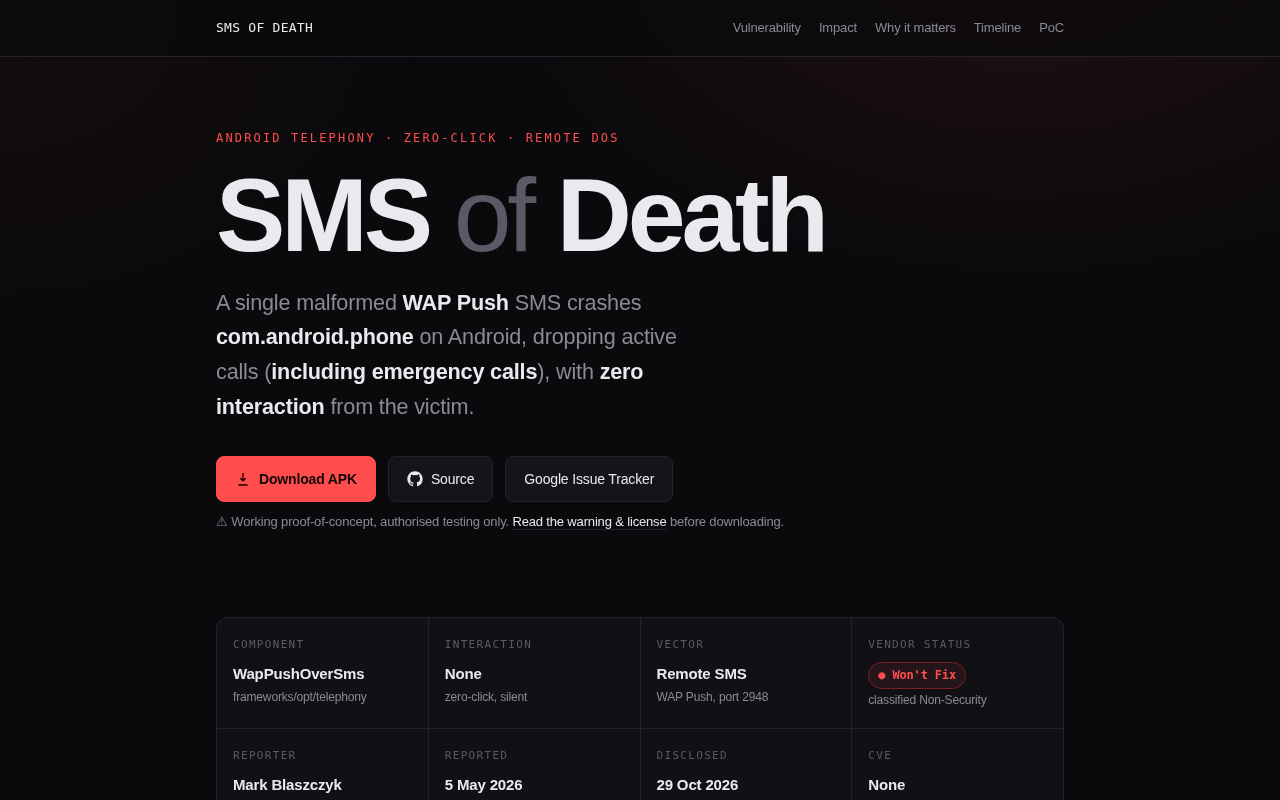
攻击的关键词:零点击、静默、远程
这个项目标题本身就是一个准确的威胁模型概括。零点击意味着攻击链不依赖钓鱼诱导或伪造应用安装,受害者不需要做出任何主动操作;静默意味着攻击过程不会弹出明显提示、不会让设备界面出现异常动画或通知;远程则说明攻击面位于网络可达的组件,而不是需要物理接触的本地接口。
三者叠加,攻击的隐蔽性和覆盖面都被放大。传统 Android 安全讨论往往集中在恶意 App 索取权限、侧载安装包或社会工程诱导,而这类攻击绕开了「用户是否点错了什么」这个前提,把问题推回到系统对网络输入的默认信任上。
DoS(Denial of Service,拒绝服务) 指通过耗尽目标的计算、内存、网络带宽或连接数等资源,使其无法正常响应合法请求的攻击。在移动设备场景中,DoS 的典型表现包括系统服务反复崩溃重启、UI 卡死无响应、通话与短信功能中断、基带或网络栈异常等。与传统服务器 DoS 不同,Android 上的 DoS 往往由单个畸形输入触发系统关键进程崩溃,甚至引发连锁重启(boot loop),用户只能通过恢复出厂或刷机才能恢复。DoS 通常不被视为高危漏洞(CVSS 评分常低于 RCE),但其可用性破坏对依赖手机完成支付、通信、调度的用户和业务场景影响直接。
RCE(Remote Code Execution,远程代码执行) 指攻击者能在目标设备上执行任意代码,通常可进一步植入后门、窃取数据或提权,是移动安全中危害最高的漏洞类型之一。文章用 DoS 与 RCE 对比,是为了说明危害等级的差异:DoS 不涉及代码执行与数据泄露,但同样能造成设备不可用。理解这一区分有助于判断漏洞的优先级,也解释了为何部分厂商对 DoS 漏洞的响应节奏相对迟缓。
Android 的碎片化让问题更难收口
Android 生态的特点是版本跨度大、厂商定制深、补丁分发链路长。同一个底层缺陷,在不同 OEM 的 ROM、不同基带与不同系统服务实现上,表现可能并不一致;修复也需要经过 AOSP、芯片厂商、设备厂商、运营商等多层传递,最终到达用户的时间差可能以月甚至季度计。
这决定了「零点击远程 DoS」不是一个补丁就能彻底关闭的话题。DoS 本身不窃取数据、不植入后门,看起来危害等级低于 RCE,但它能把设备变成不可用状态:通话中断、系统服务反复重启、关键应用无响应。对个人用户是可用性损失,对依赖移动设备的业务场景则是实打实的中断风险。
AOSP(Android Open Source Project) 是 Google 主导维护的 Android 开源代码库,构成了各厂商定制系统的基础。设备厂商通常会在 AOSP 之上叠加自有 UI、系统服务与驱动,再经由芯片厂商提供的基带与固件适配,形成最终 ROM。安全补丁的分发链路因此很长:Google 修复 AOSP 后,芯片厂商需适配底层组件,设备厂商再合入并测试,运营商还要完成入网验证,最终才通过 OTA 到达用户。这一链路决定了同一漏洞在不同设备上的修复时间可能相差数月甚至更久,也是「碎片化」成为 Android 安全长期难题的根本原因。
OTA(Over-the-Air)更新 指通过无线网络向设备推送系统或安全补丁的机制。OTA 的覆盖率受厂商支持周期、用户更新意愿和运营商审核影响,老旧机型往往在厂商停止维护后长期停留在无补丁状态,成为零点击远程攻击的潜在暴露面。
HN 讨论揭示的三类关注点
围绕该项目的 141 条评论,讨论大致集中在三个方向。
第一类是漏洞披露与伦理:研究者公开一个可复现的远程 DoS,是否会被滥用?很多人倾向于先披露给厂商、给出修复窗口,再公开细节;也有观点认为,只有公开才能迫使碎片化的生态加快响应。
第二类是Android 安全模型的边界:当攻击不需要用户交互时,权限弹窗、沙箱隔离、应用商店审核这些常见防线是否还能覆盖?讨论中反复出现的一个判断是,网络协议栈与系统服务的输入校验才是更靠前的一道关口。
第三类是实际影响范围:不少评论者在追问受影响的具体组件、系统版本区间以及是否有缓解手段。原始项目页面提供的信息有限,这也让部分讨论停留在推测层面。
负责任披露(Responsible Disclosure) 是安全研究领域的通行实践:研究者在公开漏洞细节前,先私下通知厂商并给予合理的修复窗口(常见为 90 天),到期后再公开,以平衡用户知情权与攻击滥用风险。零点击远程 DoS 的披露尤其敏感,因为复现材料一旦公开,可能被直接用于攻击尚未打补丁的设备。讨论中「先披露还是先公开」的分歧,本质是碎片化生态下厂商响应速度与用户风险之间的权衡。
输入校验与网络协议栈 是零点击攻击的核心防线。Android 的网络可达组件(如基带协议解析、系统网络服务、蓝牙/Wi-Fi 协议栈)直接处理来自外部的数据包,若缺乏严格的长度、格式与状态校验,畸形输入就可能触发崩溃或资源耗尽。由于这些组件通常在系统权限下运行,一旦被拖垮,影响会扩散到整个设备,因此边界检查与进程隔离是比权限弹窗更靠前的防御层。
对开发者和普通用户的启示
对普通用户而言,能做的仍然有限:及时跟进系统与安全补丁更新,避免长期停留在缺少维护的旧版本上。但这类攻击的特性恰恰在于,用户行为不是变量,不能指望靠「不点陌生链接」来规避。
对开发者与设备厂商,更值得关注的是输入面治理:网络可达的服务是否对异常输入做了严格边界检查,系统关键进程是否有足够的隔离与降级机制,单个组件被拖垮时能否避免连锁崩溃。DoS 防御的核心不是「阻止进入」,而是「进入后不让单点故障扩散」。
对安全研究者,这个项目再次说明低交互攻击面的价值。零点击漏洞的发现成本通常更高,但一旦成立,影响面也更广。披露节奏、复现材料的分寸、与厂商的协同,都是需要提前设计的一部分。
项目地址:https://smsofdeath.com/ ,讨论原文见 Hacker News 条目 50285452。目前公开信息仍以项目页面为主,具体的受影响组件与修复进展,建议以厂商公告为准。
相关推荐
WorkBuddy实战:腾讯AI Agent如何让大模型真正动手干活
WorkBuddy是腾讯推出的办公场景AI Agent工具,能理解自然语言需求并直接操作电脑完成任务。本文通过文件转换实战演示,对比豆包等聊天大模型与Agent的核心差异,分析WorkBuddy与CodeX的能力差距及适用场景。
Vibe Coding保姆级教程:3步上手AI编程
一篇面向零基础用户的Vibe Coding保姆级教程,分三步讲解Claude Code安装、DeepSeek API接入与编辑器调度配置,附常见报错解决方法和踩坑提醒。
Instagram放任名人AI深伪内容泛滥?
一张AI生成的Mia Goth照片经Instagram蓝V认证账号发布后全网疯传,Google AI Overview将其当作真实信息摘要。Taylor Swift和Lionel Messi的AI视频播放量达百万级,Meta却不要求AI照片标注,平台治理面临失效质疑。