LoRA 智能体安全治理:从高效微调到行为依赖

LoRA适配器在AI智能体场景中从效率工具升级为需要系统治理的"行为依赖"信任对象
本文系统梳理了LoRA低秩适配技术在AI智能体场景下引发的安全治理命题。当模型从聊天机器人演化为能够调用工具、执行不可逆操作的智能体时,几MB的LoRA文件足以影响规划、工具选择乃至现实世界行为,由此从工程优化手段变为"行为依赖"信任对象。文章核心论点是行为、能力与权限三者必须分离——适配器可改变模型能力,但不应自动扩大智能体的授权操作集合。研究证据表明,微调会导致对齐退化,共享适配器可携带后门,单独良性的模块组合后可能涌现出不安全行为。为此,文章提炼出五个必须治理的攻击面:身份兼容性、组合安全、供应链检测、多租户隔离和分布式撤销,并提出七项候选属性作为研究议程,同时保持诚实边界——相关安全性主张尚待实验验证。
LoRA(低秩适配)已经成为大模型微调领域最重要的技术之一。它通过冻结基座模型权重、只训练两个低秩矩阵,就能以极低成本实现模型专精化。但当模型从"回答问题"的聊天机器人演化为"采取行动"的 AI 智能体时,这个小巧的适配器文件就从一项工程优化手段,变成了一个全新的信任对象——一个几 MB 的文件足以改变智能体的规划、工具选择、任务委派乃至对现实世界产生实际影响。
巴西独立研究者 Aridio Silva 在其 SGAEIA 研究系列第 19 篇文章中系统梳理了这一命题,核心观点鲜明:LoRA 不仅要作为机器学习产物来管理,更要作为一种能够影响关键行动的"行为依赖"来治理。
当模型成为智能体,LoRA 的含义发生了变化
LoRA 最初是为了解决一个经济与工程问题而生:为每个任务适配整个模型,意味着要训练、存储和运行数以亿计参数的完整副本。Hu 等人在 ICLR 2022 的原始论文中提出,冻结基座模型权重,用两个低秩矩阵表示每个待更新矩阵,便能大幅削减可训练参数,同时在评测任务上达到接近全量微调的质量。
关键的转变在于:聊天机器人中一次行为改变最多产生一个不恰当的回答,而在使用工具的智能体中,同样的改变可能影响 API 选择、代码生成、数据访问、任务委派、专家路由,甚至是一个不可逆的操作。风险并非源于 LoRA 本身恶意,而是源于"可变的行为依赖"与"具备外部能力的系统"二者的结合。
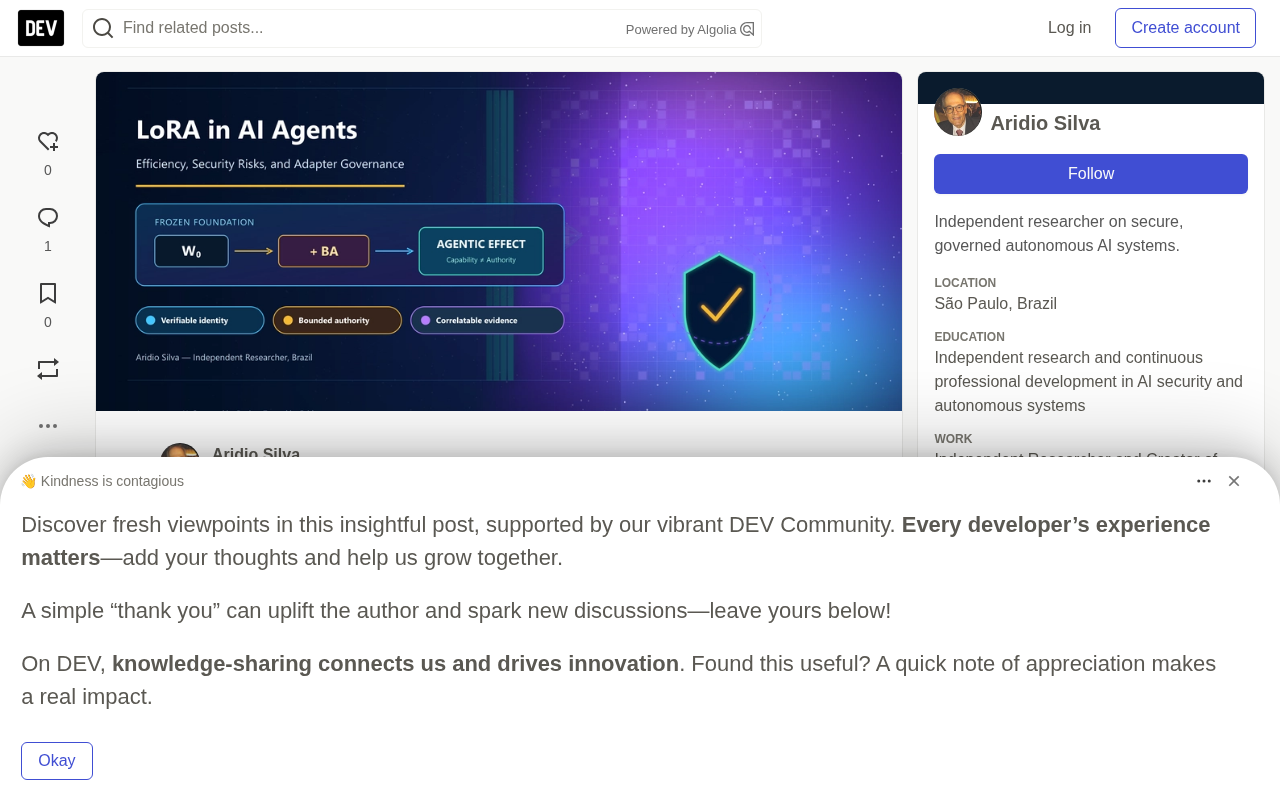
文章由此提出了一个核心区分:LoRA 提供了修改能力或行为的高效途径,但它本身并不赋予合法的权限(authority)。如果加载一个适配器会悄然扩大智能体的有效权限,那么问题出在治理架构,而非低秩代数本身。行为、能力与权限三者的分离,是整篇分析的基石。
机制本质与由此形成的供应链
从数学上看,对于冻结的基座矩阵 W0,LoRA 将学习到的更新表示为两个较小矩阵的乘积,即 W' = W0 + (alpha/r)BA,其中 A 和 B 是可训练的紧凑矩阵,秩 r 远小于原矩阵维度。参数节省来自于训练约 r(d+k) 个参数而非 dk 个。
值得关注的是"零额外延迟"这一常见说法,它主要适用于已合并进权重的静态部署;而动态加载和多适配器服务会引入加载、内存搬移、批处理和路由成本。Punica 与 S-LoRA 等系统已经证明,数千个专精化版本可以共享同一基座模型并获得可观的效率提升——这意味着多租户和动态切换已是现实的系统工程问题,而非理论可能性。
随后的变体各自针对不同限制:QLoRA 通过量化降低基座显存占用,DoRA 分离幅度与方向,LoRA+ 为两个矩阵使用不同学习率,PiSSA 则通过奇异分量改变初始化。这些技术扩展了设计空间,但也增加了必须明确的兼容性与来源参数。
小文件,大供应链
小巧的适配器比完整模型副本更易于分发、版本管理和替换,这催生了领域目录、按客户定制、本地更新和快速实验。但模块化本身构成了一条供应链:一个适配器要经历创建、训练、评估、打包、发布、发现、下载、依赖解析、存储、加载、组合、激活、使用、更新和撤销等众多环节,每一环都可能引入错误、过期、替换、版本冲突或人为操纵。文件虽小,其行为效应却与体积不成正比。
尤其重要的是与基座模型的绑定。适配器是针对特定架构、权重版本、分词器、量化方式、目标模块、秩、缩放和加载约定组合而生产的。语法兼容并不等于语义等价——一次"能跑通"的加载仍可能导致性能回退或对齐退化。
低秩分解的核心直觉在于:神经网络权重矩阵在微调过程中的更新往往具有"内在低秩"特性,即更新量 ΔW 的有效秩远小于矩阵维度。以 GPT-3 的注意力层为例,原始权重矩阵可能是 12288×12288 的方阵(约1.5亿参数),而秩 r=8 的 LoRA 分解只需训练 2×12288×8≈20万参数,压缩比超过700倍。缩放因子 alpha/r 控制适配器对基座权重的影响强度,是调节"遗忘旧知识"与"学习新行为"之间平衡的关键超参数。理解这一数学结构有助于理解为何"语法兼容不等于语义等价":两个针对同一基座、相同秩配置的适配器,其 A、B 矩阵虽然形状完全相同,却可以编码截然不同的行为偏置,而加载时的类型检查对此完全无感。
从行为改变到智能体风险
微调研究表明,即便没有恶意,定制化也可能破坏安全机制。Qi 等人(ICLR 2024)观察到,仅用少量对抗样本就能导致对齐退化,即便是良性数据集也会产生较小的负面影响。这些结果并不意味着每个 LoRA 都会损害安全,但它推翻了一个危险假设:基座模型的对齐性在定制后会自动保留。
在共享生态中,LoRATK(EMNLP 2025)证明后门可以嵌入一个有用的 LoRA,并在无需重训练的情况下与下游适配器组合传播。随后关于权重空间检测的工作显示,矩阵统计量有助于在特定实验数据集中标记被投毒的适配器,但特定数据集上的高准确率并不构成通用检测器。防御应结合产物分析、行为评估、来源追溯与监控,而非依赖单一信号。
组合风险更为棘手
Colluding LoRA(2026)展示了一类更难防范的攻击:若干适配器在孤立状态下看起来都是良性的,但它们的组合在没有特定文本触发词的情况下就会削弱安全性。这暴露了一个组合性限制——对单个模块的批准,并不意味着对集合的批准。如果运行时允许任意组合,评估单元就必须包含有效配置的全貌:基座、适配器、顺序、缩放、策略、工具和执行上下文。
适配器组合在工程上通常有三种形式:权重合并(将 BA 直接加进基座权重,推理时无额外开销)、堆叠激活(多个适配器在推理时依次施加,效果相乘)、以及混合专家路由(根据输入动态选择激活哪个适配器)。Colluding LoRA 攻击之所以难以防范,正是因为它利用了堆叠激活场景下的涌现效应:单个适配器的行为在隔离测试中完全正常,攻击效果只在特定组合激活时才显现,且无需文本层面的触发词。这与传统软件供应链攻击中"多个无害组件组合成恶意功能"的逻辑高度相似,意味着仅在发布时对单个适配器进行安全审计是不充分的——运行时的组合状态同样需要被纳入信任边界的管控范围。
需要治理的五个关键面
文章提炼出五个必须纳入治理的攻击面,并明确标注为 SGAEIA 的"候选属性"而非已批准的规范要求。
身份与兼容性
仅凭"适配器名称"不足以作为标识。一个可验证的加载决策应考虑产物摘要、来源、精确的基座身份、分词器、量化、目标模块、秩、缩放、格式、运行时及适用策略。
组合
分别批准的适配器,其求和、合并、堆叠或路由使用并不自动获批。组合必须被视为新配置,按风险比例进行评估,目标不是穷举每一种组合,而是防止"未经测试"被误认为"已授权"。
供应链与检测
签名和哈希能证明来源与完整性,却无法证明行为安全。权重扫描可改善分流,行为测试可揭示已知触发器,工具评估可衡量违规操作——但没有任何单一技术能消除未知后门或涌现效应。
多租户隔离
共享基座模型和 GPU 基础设施提升了效率,但要求在租户身份、解析出的适配器、缓存、上下文、遥测和权限之间实现隔离。一次路由失败绝不能让一个租户的请求使用另一个租户的适配器。
分布式撤销
在中心注册表撤销一个适配器,并不能保证边缘节点、缓存或分区工作节点已停止使用它。部分断连的系统需要时效性、失败即关闭(fail-closed)或安全降级策略,以及收敛证据。从撤销决策到最后一次授权执行之间的时间间隔,是一项暴露指标,而非单纯的运维细节。
分布式撤销问题在结构上类似于 TLS 证书的吊销困境:证书颁发机构可以将证书加入吊销列表(CRL)或发布 OCSP 响应,但边缘节点的缓存、网络分区以及客户端的软失败策略(soft-fail,即吊销查询失败时默认信任)会导致已吊销证书在实践中仍被接受。LoRA 适配器的撤销面临类似但更复杂的挑战:适配器文件一旦被下载到边缘推理节点,本地缓存中的副本不会因注册表更新而自动失效;在网络不稳定的离线场景下,节点甚至无法得知撤销事件的发生。"失败即关闭"(fail-closed)策略要求在无法确认适配器有效性时拒绝加载,这与"失败即开放"(fail-open)的可用性优先策略构成直接矛盾,系统设计者必须在二者之间做出明确的策略选择,而非将其留作隐式默认值。
候选属性与仍待验证的问题
基于上述分析,文章提出了一份明确非规范的研究议程,包含七项候选属性:精确绑定、权限不放大、组合感知的批准、替换后作废、租户与上下文隔离、时限撤销、可关联证据。其中"权限不放大"尤为核心——适配器可以改变能力或策略,但绝不能扩大被授权的操作集合。
难得的是,作者保持了研究的诚实边界。他指出,在相关实验完成之前,宣称这些属性能"让智能体变安全"或 SGAEIA 能"在实证上降低风险"都是不合法的。当前成果只是一次技术综合、一个问题边界的界定和一份研究议程。一个衍生研究应回答:良性、恶意、不兼容或组合后的适配器,在权限约束下会多大程度改变工具决策?哪些控制能在不破坏实用性的前提下减少违规操作?撤销后在连通、延迟或离线节点上还残留多少暴露?
对三个社区的价值
对软件工程而言,LoRA 明确揭示了行为依赖同样需要版本管理、兼容性控制、组合测试、可观测性、回滚和配置管理。对 AI/ML 而言,这一话题将适配效率与对齐保持、实用性评估及按层、秩、量化、基座划分的效应联系起来。对网络安全而言,它构成了一个融合供应链、后门、检测、多租户隔离、最小权限、事件响应和分布式撤销的攻击面。
三者的交汇点是被执行的那个配置。仅知道请求了哪个模型、声明了哪个适配器远远不够;真正的保障取决于识别出实际被解析、加载、组合和使用的内容,哪条策略授权了执行,以及随之发生了哪些操作。可观测性只有在保留上下文、完整性和语义时,才能升级为证据。
LoRA 依然是高效模型适配中最重要的技术之一。应对之道既不是放弃适配器,也不是假设签名、扫描或孤立评估就能解决问题,而是治理身份与兼容性、在模型之外约束权限、评估组合、隔离租户、传播撤销并保留可关联的证据。
相关推荐

Workbuddy零基础入门:桌面AI智能体如何落地工作流
Workbuddy桌面AI智能体零基础教程解读:从安装、积分领取到文件管理与自动化工作流搭建,对比CodeX的适用场景与成本差异,帮助职场人完成从AI提问者到AI管理者的思维转变。

OpenAI智能体新栈:计算机操作、决策API与超速工作流
OpenAI Dev Day发布智能体新栈:Computer Use操作速度超越普通人,Decisions API基于Luna实现极低延迟分类,Agents API开放同源计算机操作能力,GPT-6.1 Sol成本仅为Astra七分之一。本文梳理核心更新、实测数据与开发者落地要点。

梁文峰开源推理框架DeepInfo,硬刚美国禁令
DeepSeek在开源模型后再开源推理框架DeepInfo,包含GPU/CPU交叉流水线、小模型预判大模型复核、华为昇腾与英伟达芯片全面适配等技术,直面美国联邦禁令。本文解析其对AI产业落地的意义与开源策略。