Mac上Outlook同步Google日历:无需IT审批的本地解决方案

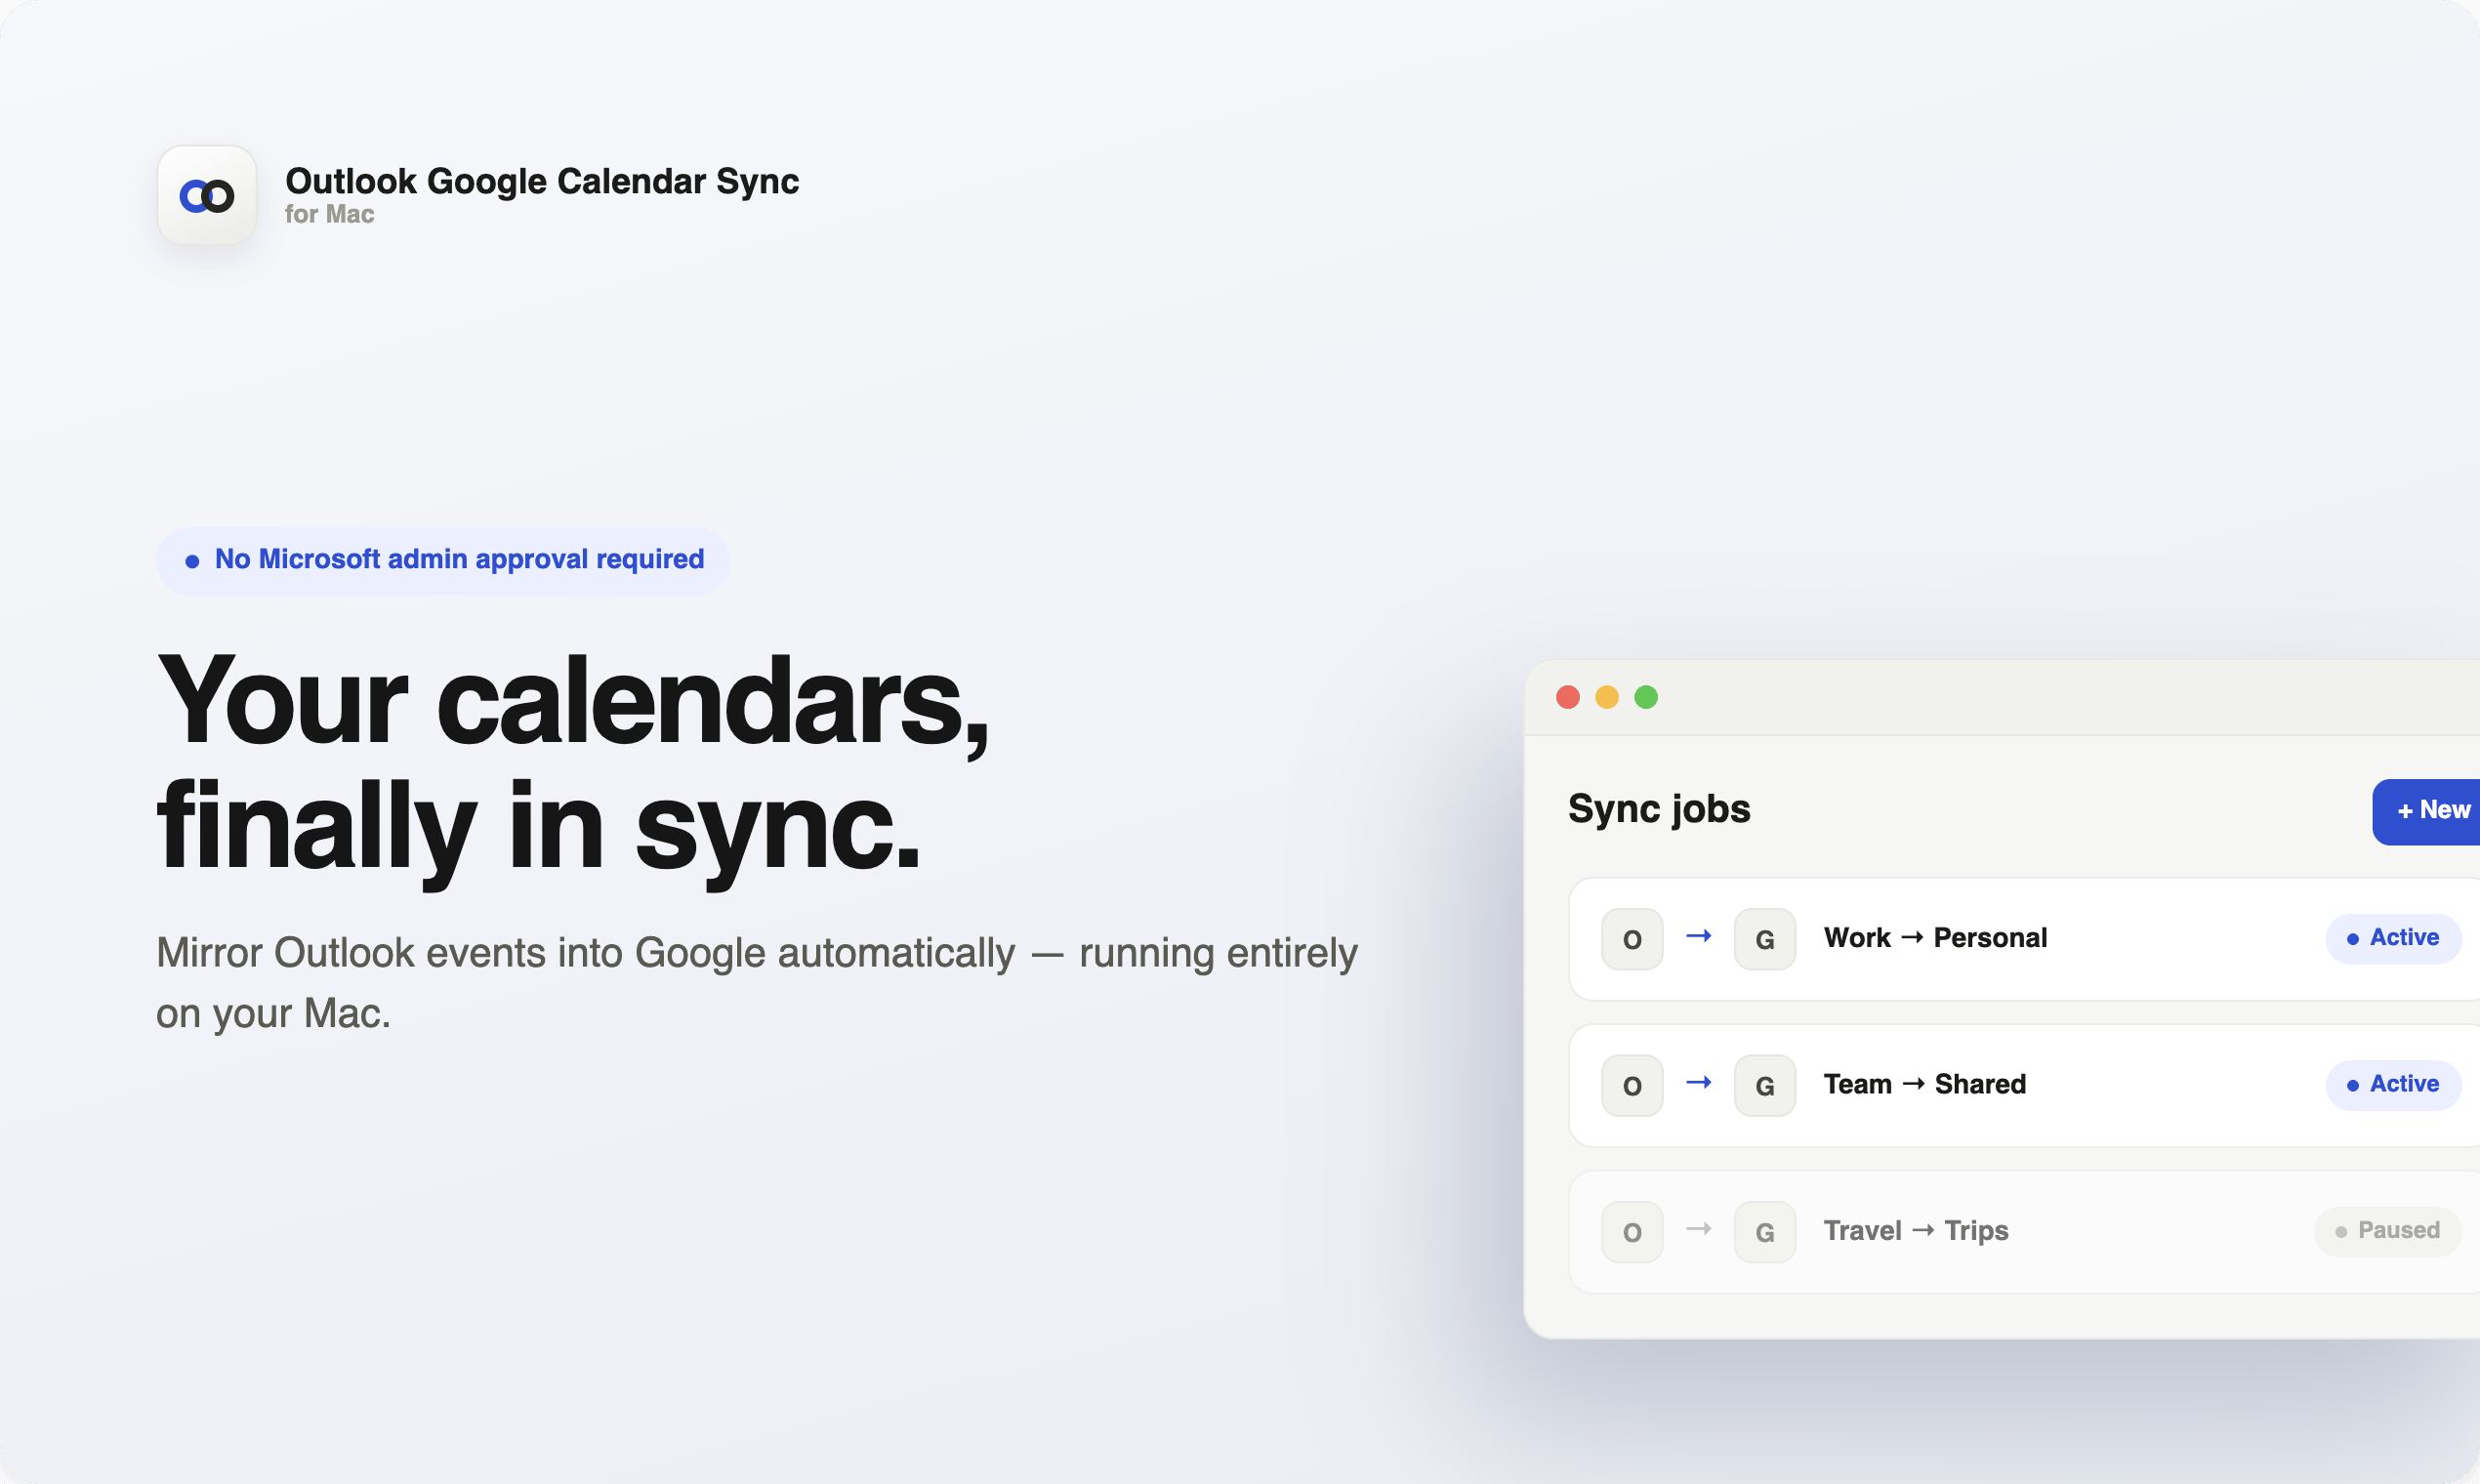
对于同时使用 Outlook 和 Google Calendar 的职场人来说,两套日历系统之间的割裂一直是效率杀手。Outlook Google Calendar Sync for Mac 正是为解决这个痛点而生——它能将 Outlook 日历事件无缝镜像到 Google Calendar,且整个过程无需 Microsoft 管理员审批。该产品由 Blake Connally 打造,在 Product Hunt 上线后获得 73 票,位列当日榜单第 17 名。
企业日历的"孤岛效应":核心痛点解析
在许多企业环境中,Outlook 是官方指定的日历工具,但大量个人用户和自由职业者更习惯 Google Calendar 的生态。问题在于,跨平台日历同步往往受制于企业 IT 策略——很多第三方同步工具需要 Microsoft 管理员开放 API 权限或安装企业级插件,这在实际操作中几乎难以实现。
要理解这一困境的技术根源,需要了解 Microsoft 的 API 权限体系。目前,第三方应用访问 Outlook 日历数据主要通过 Microsoft Graph API,这是微软统一的 RESTful API 接口,覆盖了邮件、日历、文件等 Microsoft 365 全套服务。然而,Graph API 的权限分为两类:委托权限(Delegated Permissions) 和 应用程序权限(Application Permissions)。对于日历读取这类操作,即便是委托权限模式,企业租户的管理员也可以通过 Azure Active Directory(现已更名为 Microsoft Entra ID)设置"管理员同意"策略,要求所有第三方应用在用户授权前必须经过 IT 管理员的显式批准。这意味着,即使一款日历同步工具只需要最基础的只读日历权限,在启用了严格策略的企业中,用户个人也无法自行完成 OAuth 2.0 授权流程——授权按钮会直接跳转到"请联系管理员"的提示页面。对于大型企业来说,IT 部门每天面对大量的第三方应用审批请求,很多小众工具的申请往往被无限期搁置。
值得注意的是,Microsoft 在 2023 年进一步收紧了第三方应用的默认权限策略,推出了 "应用治理(App Governance)" 功能,允许管理员对已授权的第三方应用设置自动化的行为监控和异常检测规则。这意味着即使某款工具通过了初始审批,后续的异常数据访问行为也可能被自动阻断。这进一步加大了通过云端 API 路线实现日历同步的不确定性,也让"绕过云端 API"这一技术路径显得更加务实。
这正是该工具的差异化切入点:它完全绕过了 Microsoft admin 审批环节。从技术实现上推测,该工具很可能并非直接调用 Microsoft Graph API,而是通过读取 Mac 本地的 Outlook 客户端数据来实现数据提取。具体而言,它可能利用了 macOS 原生的 EventKit 框架——这是苹果为 macOS 和 iOS 提供的原生日历和提醒事项访问框架,提供了统一的编程接口来读取和写入系统日历数据库(CalendarDatabase)。当用户在 Outlook for Mac 中启用"将日历同步到系统日历"选项后,Outlook 事件会被写入 macOS 的系统日历存储中,任何获得用户 TCC 授权的本地应用都可以通过 EventKit 读取这些数据。这种架构巧妙地利用了 macOS 作为中间层,将企业级的 API 权限问题转化为本地操作系统层面的数据访问问题——完全在用户本地设备层面操作,不触及企业租户的云端 API 权限管控。用户无需向 IT 部门申请任何权限,即可在个人 Mac 上完成 Outlook 到 Google 的日历打通。对于那些身处严格管控企业、却又想在个人 Google 日历中统一查看行程的用户来说,这一点极具吸引力。
本地运行架构:隐私与安全的双重保障
该工具最值得关注的技术设计是完全本地化运行(runs locally on your Mac)。与云端同步服务不同,它不将你的日程数据上传到第三方服务器,而是直接在本地 Mac 上处理同步逻辑。
这一架构选择与近年来软件行业兴起的 Local-first(本地优先) 理念一脉相承。Local-first 由 Ink & Switch 研究实验室在 2019 年的同名论文中系统阐述,核心主张是:用户数据的主副本应存储在本地设备上,云端仅作为可选的同步和备份通道。与传统 SaaS 模式(数据完全托管在服务商的云端服务器上)相比,Local-first 应用让用户对数据拥有完全的所有权和控制权。即使服务商停止运营,用户数据也不会随之消失。
Local-first 理念近年来在开发者社区获得了显著关注,催生了 CRDTs(Conflict-free Replicated Data Types,无冲突复制数据类型) 等技术的广泛应用。Automerge、Yjs 等开源库使得本地优先的协作应用成为可能。2024 年,Local-first 社区举办了首届专题大会(Local-first Conf),吸引了大量独立开发者和小型团队参与。这一趋势的背后是用户对 SaaS 模式的反思——订阅疲劳、数据锁定、隐私担忧等问题推动了"去云端化"的思潮。在日历同步这个具体场景中,传统云端方案(如某些同步中间件服务)需要用户同时将 Outlook 和 Google 的日历权限授予第三方平台,该平台的服务器会持续拉取、存储并转发你的日程数据。而本地运行的架构则将整个数据流路径缩短为:本地 Outlook 数据 → 本地同步引擎 → Google Calendar API,中间不经过任何第三方服务器中转。
此外,macOS 平台本身也为本地应用提供了额外的安全层。自 macOS Catalina 起,苹果大幅强化了沙盒(Sandboxing) 和 TCC(Transparency, Consent, and Control) 权限机制。应用访问日历、通讯录、文件系统等敏感数据时,必须获得用户的显式授权,且这些授权可以随时在系统偏好设置中撤销。如果该工具通过 Mac App Store 分发或经过苹果公证(Notarization),还需要满足苹果的代码签名和安全审查要求,进一步降低了恶意行为的可能性。
这一设计带来两个直接好处:
日历数据隐私更可控
日历数据往往包含敏感信息——会议主题、参会人员、地点乃至商业机密。本地处理意味着你的行程细节不会经过额外的中间服务器,降低了数据泄露和第三方留存的风险。在数据合规日益严格的当下(如欧盟 GDPR 对个人数据处理的严格约束),本地化处理模式天然地减少了数据流转环节,简化了合规链路。值得一提的是,GDPR 第 5 条明确规定了"数据最小化"原则——个人数据的收集和处理应限于实现特定目的所必需的范围。本地处理模式从根本上消除了"第三方服务器存储用户日历数据"这一数据处理环节,使得工具在 GDPR 合规评估中天然处于更有利的位置。对于在欧盟运营的企业员工来说,选择一款不涉及跨境数据传输的本地工具,也避免了 Schrems II 判决后欧美数据传输的法律不确定性。
无需持续依赖外部云服务
本地运行也意味着同步逻辑不受某个 SaaS 平台存续状态的影响,只要工具在你的 Mac 上运行,同步就能持续进行。它以后台静默方式工作,不会频繁打扰用户。这也避免了云端同步服务常见的"服务降级"问题——当中间件平台遭遇宕机或被收购停服时,用户的日历同步也不会突然中断。这种担忧并非杞人忧天:近年来,多款知名生产力工具被收购后遭到关停(如 Sunrise Calendar 被微软收购后整合进 Outlook 并停止独立运营,Wunderlist 被并入 Microsoft To Do 后下线),用户积累的数据和工作流被迫迁移。本地运行的工具虽然也可能停止更新,但至少在现有版本可用的前提下,同步功能不会因为远端服务器的关停而立即失效。
功能亮点:多任务同步与防重复邀请
除了核心的 Outlook 到 Google 同步能力,该工具还提供了几项面向实际使用场景的细节功能:
-
多日历同步任务(multiple calendar sync jobs):用户可以配置多个同步作业,例如将工作 Outlook 日历、个人 Outlook 日历分别映射到不同的 Google 日历,满足多身份、多账户的管理需求。这对于同时服务多家客户的自由顾问、或在多个组织中兼任角色的管理者来说尤为实用。在实际场景中,一个自由职业者可能在三家公司各有一个 Outlook 账户,同时维护一个个人 Google Calendar。通过配置三个独立的同步任务,三家公司的日程可以分别映射到 Google Calendar 中的三个子日历(如"客户A"、"客户B"、"客户C"),既保持了视觉上的清晰分类,又能在 Google Calendar 的统一视图中看到所有行程的时间冲突。
-
智能避免重复邀请(avoids sending duplicate invites):日历同步中最常见的问题之一,就是同步过程反复给参会者发送邀请通知。该工具明确针对这一问题做了处理,将 Outlook 事件镜像到 Google 时不会误触发大量冗余邀请,避免了社交尴尬和邮箱轰炸。
要理解重复邀请问题为何如此棘手,需要了解日历事件的底层协议。无论是 Outlook 还是 Google Calendar,底层都遵循 iCalendar 标准(RFC 5545)。在这个标准中,每个日历事件都有一个全局唯一的 UID(Unique Identifier) 字段,以及一个 SEQUENCE 字段来标记事件的修改版本号。当一个日历系统检测到一个它认为是"新"的事件被写入时,如果该事件包含与会者(ATTENDEE 字段),系统会自动通过邮件发出 iTIP(iCalendar Transport-Independent Interoperability Protocol) 格式的会议邀请通知。
iTIP 协议定义了四种核心交互方法——PUBLISH(发布)、REQUEST(请求/邀请)、REPLY(回复)和 CANCEL(取消)。Google Calendar 在接收到包含 ATTENDEE 字段的新事件时,默认会以 REQUEST 方法向与会者发送邮件通知。此外,Google Calendar 还有一个特殊行为:如果事件的 ORGANIZER 字段对应的邮箱是 Google 账户,系统会更积极地发送通知。理解这些协议细节有助于理解为什么"避免重复邀请"在技术实现上如此复杂。
问题在于:当你将 Outlook 事件同步到 Google Calendar 时,如果同步工具以"创建新事件"的方式写入(生成了新的 UID 或未正确保留原始 UID),Google Calendar 会认为这是一个全新的会议,并自动向所有与会者发送邀请邮件。更糟糕的是,每次同步更新(例如事件时间微调)都可能触发新一轮通知。该工具的"智能避免重复邀请"机制,很可能是通过在 Google Calendar 端创建事件时将与会者字段置空或标记为"仅镜像/只读",同时维护内部的 UID 映射表来追踪已同步事件,从而避免触发 Google 的自动通知机制。
这些细节表明产品在设计时充分考虑了真实工作流中的痛点,而非仅仅实现基础的数据搬运功能。
产品定位:专注远程办公的小而美工具
从产品定位看,Outlook Google Calendar Sync for Mac 归类于 Calendar 和 Remote Work 两个赛道,精准锁定了远程办公和跨平台工作人群。
在日历同步这个细分领域,市场上已有多种解决方案,但各有局限。Reclaim.ai 和 Clockwise 是目前较为知名的智能日历工具,但它们的核心卖点是 AI 驱动的日程优化和时间块管理,日历同步只是附带功能,且均为云端 SaaS 模式,需要将完整的日历数据授权给第三方平台。SyncThemCalendars 等工具提供跨平台日历同步,但同样依赖云端中转。还有一些用户尝试通过 CalDAV 协议 实现原生同步——CalDAV(Calendaring Extensions to WebDAV)由 IETF 在 RFC 4791 中标准化,是一个开放的日历访问协议,允许客户端对远程服务器上的日历数据进行增删改查操作。虽然 Google Calendar、Apple Calendar 和 Fastmail 等服务都原生支持 CalDAV,但微软一直选择推广自家的 Exchange ActiveSync(EAS)和后来的 Graph API,对 CalDAV 的支持仅限于有限的只读场景。这种"协议碎片化"是日历互操作性问题的根本原因之一,也是 W3C 和 CalConnect 等标准化组织一直试图解决但进展缓慢的行业难题——导致 CalDAV 这条路线在实际操作中障碍重重。
相比之下,Outlook Google Calendar Sync for Mac 的差异化在于:本地运行、无需管理员审批、专注单向镜像——它放弃了功能上的"大而全",换来了部署上的零门槛和数据上的强隐私保障。
它并不追求成为大而全的日历管理平台,而是聚焦于一个明确且高频的场景:单向镜像 Outlook 到 Google Calendar。这种"一件事做到极致"的产品思路,在工具类软件中往往更容易赢得目标用户的信任。Unix 哲学中的"Do one thing and do it well"在这里得到了很好的体现——这一原则源自 Ken Thompson 和 Dennis Ritchie 在 1970 年代开发 Unix 系统时确立的设计理念,强调每个程序应只做好一件事,复杂的任务通过多个简单程序的组合(管道)来完成。对于工具类产品来说,功能边界的克制往往比功能堆砌更能建立用户信任,因为用户知道这款工具不会在后续版本中因为功能膨胀而变得臃肿或偏离核心价值。
需要注意的是,从现有信息看,该工具主打的是 Outlook 到 Google 的单向同步,是否支持双向同步、以及对 Windows 或移动端的支持情况,官方描述中尚未完全明确,感兴趣的用户可前往官网进一步了解。单向同步的设计选择也有其合理性:双向同步需要处理复杂的 冲突解决(conflict resolution) 逻辑——当同一事件在两端同时被修改时,系统需要决定哪个版本"赢",这在分布式系统中是一个经典难题(学术界通常将其归类为 CAP 定理中一致性与可用性的权衡问题)。常见的冲突解决策略包括"最后写入胜出(Last Write Wins)"、"手动合并"、以及前面提到的 CRDTs 自动合并等,但每种策略都有其局限性。处理不当会导致数据丢失或事件重复。单向镜像则完全规避了这一问题,保持了系统的简洁和可靠性。
总结:值得一试的跨平台日历同步方案
对于长期被 Outlook 与 Google Calendar 割裂困扰的 Mac 用户,这款工具提供了一个无需 IT 审批、本地运行、隐私友好的解决方案。它以轻量、静默、专注的方式解决了一个真实存在的效率痛点。虽然目前用户规模尚小,但其清晰的定位和对细节场景的打磨,使其成为跨平台办公人群值得一试的效率工具。
在远程办公持续深化、混合办公成为常态的大背景下,跨平台工具之间的互操作性(interoperability)问题只会越来越突出。据 Gartner 预测,到 2025 年,超过 50% 的知识工作者将日常使用来自三个以上不同厂商的协作工具,工具碎片化带来的效率损耗将成为企业生产力优化的关键议题。像 Outlook Google Calendar Sync for Mac 这样聚焦单一高频痛点、以本地优先架构保障隐私的小工具,代表了一种值得关注的产品趋势——不追求平台化,而是做好"胶水层"的角色,帮助用户在割裂的工具生态中重建流畅的工作体验。这也呼应了互联网早期的一个核心理念:最好的基础设施是"看不见的"——它默默地在后台运行,让用户专注于真正重要的工作本身。
相关推荐

iPhone Duo续航实测:一天一充跑不掉,大屏是耗电元凶
iPhone Duo续航实测:重度使用一天需至少充电一次,6.5小时亮屏约剩30%电量。大屏展开频率是耗电关键,MagSafe电池背夹可救场,长期衰减同样值得关注。

Kimi K3.1 Pro开源发布:2.8万亿参数逼近Opus
Moonshot发布开源MoE模型Kimi K3.1 Pro,2.8万亿总参数、1040亿激活参数,Terminal Bench 4.0仅落后Opus 5.5不到1分,单任务成本约三分之一,API价格减半,开源权重11月4日开放。

Costco科技产品价格竞猜:显示器、键鼠、Bose音响值不值?
YouTube博主在Costco竞猜科技产品价格:2K 180Hz显示器、罗技键鼠、Bose音响和CyberPower UPS实测估价,揭示仓储会员店的选品定价逻辑与品牌溢价真相。