MCP协议解析:AI智能体连接万物的通用接口

MCP是Anthropic推出的AI工具连接开放标准,已获OpenAI、谷歌、微软集体采纳,成为事实行业规范。
模型上下文协议(MCP)是Anthropic发布的开放标准,旨在用统一的"通用插头"取代AI领域碎片化的定制集成。其核心逻辑是服务器-客户端架构:MCP服务器提供工具或数据,任意兼容的AI应用均可作为客户端接入,实现"一次实现、处处可用"。凭借这一特性,MCP迅速赢得社区开发者的广泛参与,并吸引OpenAI、Google DeepMind、Microsoft相继宣布支持,Microsoft更承诺Windows将原生集成MCP。这标志着MCP已从单一厂商方案演变为行业事实标准。与此同时,研究人员也警示了随之而来的安全风险——恶意服务器和提示注入攻击是智能体连接真实工具后不可忽视的隐患,生态成熟还需在身份验证和权限控制上补足防线。
一个开放标准,让AI接入几乎一切
当人们开始期待AI助手不仅能对话,还能读取文件、查询数据库、操作各类应用时,一个棘手的工程问题随之浮现:每一次连接都得手工搭建,而且要为每个模型、每个工具单独构建。工具与模型的组合越多,所需的集成工作就呈几何级数增长。这种碎片化的现状,正是模型上下文协议(Model Context Protocol,MCP)试图终结的。
Anthropic 将 MCP 定义为一个开放标准,并在其官方文档中给出了一个形象的比喻——它就像面向 AI 应用的 USB-C 接口。一个统一的物理接口取代了过去五花八门的充电线和数据线,MCP 想做的,正是用一种通用语言取代 AI 领域杂乱无章的定制化集成。
从碎片化集成到共同语言
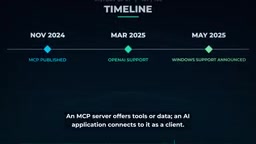
MCP 以开源形式发布,并附带了一批面向常用工具的现成连接器。它的架构逻辑相当直接:一个 MCP 服务器(server)对外提供工具或数据,而 AI 应用则作为客户端(client)去连接这些服务器。这种清晰的分工,意味着开发者只需按照标准实现一次,就能被任意兼容 MCP 的智能体调用。
正是这种“一次实现、处处可用”的特性,迅速点燃了社区热情。成千上万的社区开发者参与进来,围绕代码、日历、设计工具等不同场景的服务器层出不穷。原本需要为每种模型-工具组合重复开发的噩梦,被压缩成了一套共同遵循的协议语言。
从技术实现角度看,MCP 的客户端-服务器通信基于 JSON-RPC 2.0 协议,支持三种核心原语:Tools(工具,供模型调用以执行操作)、Resources(资源,向模型暴露可读取的数据)和 Prompts(提示模板,封装可复用的交互流程)。服务器通过标准输入输出(stdio)或 HTTP+SSE(Server-Sent Events)两种传输方式与客户端通信,前者适合本地进程,后者适合远程部署。这种设计使得 MCP 服务器可以用任意编程语言实现,只要遵守协议规范即可被任何兼容客户端发现并调用。Anthropic 官方提供了 Python 和 TypeScript 两种语言的 SDK,大幅降低了开发者的接入成本。
巨头接连站队,标准走向事实化
MCP 真正的分量,体现在主要厂商的态度上。继 Anthropic 之后,OpenAI 宣布在自家的智能体工具中支持 MCP;Google DeepMind 与 Microsoft 也相继表态支持。当彼此竞争的头部实验室都选择同一套接口标准时,这个协议便从某一家公司的方案,演变为行业的事实标准。
Microsoft 更进一步,表示 Windows 将原生支持 MCP。操作系统层面的接入,意味着 MCP 不再只是开发者工具链里的一个选项,而有机会成为普通用户与 AI 智能体交互的底层基础设施。
为什么它值得关注
一个共享标准的意义在于:任何智能体都能与任何工具协作。过去,AI 能力再强,也会被“接不进真实世界”的壁垒所束缚;而 MCP 把这团乱麻理成了一根通用插头,让智能体真正具备了调用外部资源、完成实际任务的能力。
这也是业界将 MCP 视为“把智能体接入世界的默认方式”的原因。它解决的不是模型本身的智能问题,而是智能如何落地、如何连接的工程问题——而后者往往才是规模化应用的关键瓶颈。
不可忽视的安全隐忧
把智能体连接到真实工具,在打开能力边界的同时,也打开了风险的大门。研究人员已经发出警告:恶意的 MCP 服务器、以及隐藏在数据中的指令(即提示注入类攻击),都可能被用来操纵智能体执行非预期的操作。
当一个智能体可以访问文件、数据库和应用时,一旦连接链路中混入恶意节点,后果可能远比传统软件漏洞严重。标准的普及降低了连接门槛,但也要求整个生态在身份验证、权限控制和服务器可信度上建立更严格的防线。这是 MCP 走向成熟过程中必须正视的课题。
提示注入(Prompt Injection)是目前 MCP 生态中最受关注的攻击向量之一。其原理是:攻击者将恶意指令嵌入模型可能读取的外部数据中(如文档、网页或数据库字段),当智能体处理这些数据时,隐藏指令被误当作合法的用户或系统指令执行,从而劫持智能体的行为。在 MCP 场景下,这一威胁尤为突出——智能体连接的工具越多、可读取的外部数据越广,潜在的攻击面就越大。此外,"工具投毒"(Tool Poisoning)也是研究人员提出的新型威胁:恶意 MCP 服务器可以在工具描述中嵌入隐藏指令,欺骗模型执行与用户意图相悖的操作。目前社区正在探索的防御方向包括:对 MCP 服务器进行签名与身份验证、实施最小权限原则、以及在智能体与工具之间引入沙箱隔离层。
时间线快速回顾
- Anthropic 于 11 月 25 日发布模型上下文协议 MCP;
- 次年 3 月,OpenAI 宣布在其智能体工具中支持 MCP;
- 同年内,Google DeepMind 与 Microsoft 相继宣布支持;
- Microsoft 表示 Windows 将原生支持 MCP。
从一家公司提出的开放标准,到竞争对手集体采纳,再到操作系统级别的原生集成,MCP 用相对短的时间完成了从提案到行业共识的跃迁。智能体们,终于用上了同一个插头。
相关推荐
投票权失守之后:美国民主的隐性代价
探讨美国民主党未能通过《约翰·刘易斯投票权促进法案》和《自由投票法案》后,各州限制性投票立法、最高法院削弱《投票权法案》以及党派杰利蝾螈对选民参与和公平代表性的影响。

AI编程Agent最难的不是写代码,而是知道何时该动手
一位开发者分享构建AI编程Agent的经验:最难的不是让模型更聪明,而是让它知道何时直接动手、何时询问确认、何时完全不碰,配合自检沙箱与模型路由实现可控行为。

陶哲轩:AI正将优美数学变成训练废料
陶哲轩批评硅谷用AI强攻数学难题,将优美数学降格为原始训练材料,产生大量缺乏结构美感的证明。本文解析其“有毒废料”比喻背后的数学审美与激励冲突。