MicroZig宣布严格禁止LLM/AI政策
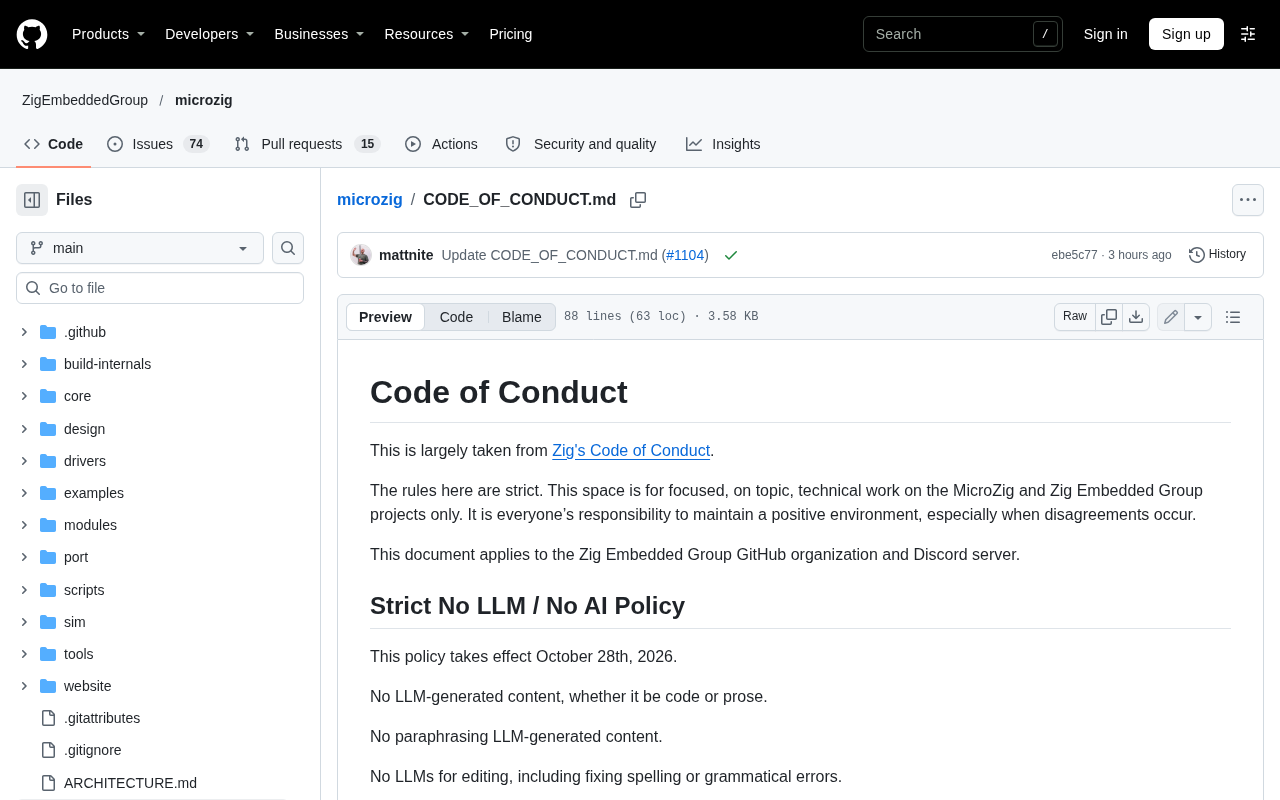
MicroZig 宣布严格禁止 LLM/AI 政策,引发开源社区对 AI 辅助开发的边界争议。
MicroZig 是一个面向嵌入式开发的 Zig 语言工具链项目,近日在 Hacker News 上宣布将采用严格的“无 LLM / 无 AI”政策,明确禁止在项目贡献中使用大型语言模型或 AI 辅助工具。这一立场与当前开源社区普遍拥抱 Copilot、ChatGPT 等工具的趋势形成反差。文章分析,政策动机可能包括确保代码质量与责任可追溯、规避 AI 生成内容带来的版权与许可证合规风险,以及维护贡献者对代码的理解和社区讨论质量。社区反应呈两极分化,支持者视其为对透明度和质量的负责,反对者则质疑其可执行性并担忧排斥使用现代工具的贡献者。如何界定“使用 AI”的范围是政策落地的主要难点。事件折射出开源社区可能分化为 AI 友好与 AI 排斥两类项目。
事件概述
据Hacker News上的一则讨论,MicroZig项目宣布将采用严格的“无LLM / 无AI”政策。该消息以“MicroZig to Adopt Strict No LLM / No AI Policy”为标题发布,在技术社区中引发了关注。
政策核心:明确排斥AI生成代码
MicroZig是一个面向嵌入式开发的Zig语言工具链项目。根据Hacker News上的讨论标题,该项目计划明确禁止在项目相关工作中使用大型语言模型(LLM)或任何AI辅助工具。这意味着贡献者在提交代码、文档或其他内容时,可能被要求保证内容完全由人类完成,而非由AI生成或经过AI大幅修改。
这一政策与当前开源社区普遍拥抱AI辅助开发的趋势形成鲜明对比。越来越多的项目和公司正在将Copilot、ChatGPT等工具整合进工作流,而MicroZig的选择显得格外保守甚至逆流。
MicroZig 是基于 Zig 语言构建的嵌入式开发框架,旨在为微控制器(如 ARM Cortex-M、RISC-V 等)提供硬件抽象层、外设驱动和工具链支持。Zig 本身是一门强调编译期执行、手动内存管理和与 C 语言无缝互操作的系统编程语言,其 build.zig 构建系统和包管理器在嵌入式场景中逐渐受到关注。MicroZig 的目标是简化嵌入式项目的初始化与交叉编译流程,让开发者用统一的 Zig 工具链替代传统的厂商 SDK 与 Makefile 组合。正因嵌入式软件直接运行在资源受限且难以现场更新的设备上,代码的确定性、可审计性和长期可维护性成为项目维护者最关心的属性,这也解释了其对 AI 生成内容的谨慎态度。
背后的可能动机
虽然原始讨论没有详细展开政策的理由,但结合技术社区的常见争论,可以推测几个方向。
质量与责任归属是首要考量。AI生成的代码有时难以追溯来源,在嵌入式这类对可靠性和安全性要求极高的领域,维护者可能希望每一行代码都有明确的人类作者,以便在出现问题时追究责任。
版权与许可合规是另一个敏感点。LLM的训练数据往往包含大量开源代码,生成的内容可能无形中复制了受版权保护的片段,给项目带来法律风险。明确禁止AI可以规避这类隐患。
项目文化与贡献者体验同样不可忽视。一些维护者认为,过度依赖AI会削弱贡献者对代码的理解,降低社区讨论的质量,甚至让代码审查变得形式化。
LLM(大型语言模型) 是基于海量文本数据训练的神经网络模型,能够根据上下文预测并生成代码、文档等文本内容。在编程场景中,GitHub Copilot、ChatGPT 等工具利用 LLM 提供代码补全、函数生成和解释功能。然而,LLM 的输出具有概率性,可能包含看似合理但实际错误的内容(即“幻觉”),且其训练语料中混有大量来源各异的开源代码,导致生成片段与既有代码的相似度难以精确判定。对于嵌入式这类对安全认证(如 ISO 26262、IEC 61508)有要求的领域,工具链中每一行代码的来源可追溯性往往是合规审计的前提,这正是 MicroZig 政策背后最直接的技术与法律考量。
社区反应与争议
Hacker News上的讨论虽然评论数不多,但这类政策天然具有争议性。支持者认为这是对代码质量和项目透明度的负责态度;反对者则可能认为这种做法不切实际,难以执行,并且会将愿意使用现代工具的贡献者拒之门外。
如何界定“使用AI”本身就是难题。用AI查语法、润色注释、生成测试用例,与让AI写核心逻辑,界限并不清晰。政策若缺乏可操作的细则,很容易变成一纸空文或引发无谓的争论。
开源许可证合规是理解此类政策争议的关键背景。主流开源许可证(如 GPL、MIT、Apache 2.0)对代码的复制、修改和再分发设有不同条件,而 LLM 生成内容是否构成“衍生作品”目前在法律上尚无统一结论。若 AI 工具在训练中吸收了 GPL 代码并在无提示的情况下输出相似片段,项目可能面临许可证传染或署名义务缺失的风险。明确禁止 LLM 生成内容,实质上是把合规举证责任前移到贡献者声明环节,避免维护者在代码审查中承担无法核实来源的负担。这也解释了为何部分对法律风险敏感的项目倾向于采取“无 AI”立场,而非依赖事后检测工具。
对嵌入式与Zig生态的影响
MicroZig所在的嵌入式开发领域对确定性和可审计性有天然的高要求。如果政策执行得当,可能吸引一批重视手工代码质量的贡献者,形成差异化定位。但另一方面,Zig语言本身仍在成长阶段,生态需要大量贡献者,过于严格的限制可能缩小人才池。
这一事件也折射出更广泛的行业张力:AI工具已经成为生产力标配,但并非所有项目都愿意无条件接受。开源社区可能会逐渐分化为“AI友好”和“AI排斥”两类项目,贡献者在参与前需要先了解项目的立场。
结语
MicroZig的“无LLM / 无AI”政策是一次明确的立场表达。无论最终执行效果如何,它都提出了一个值得所有技术团队思考的问题:在效率与可控性之间,我们愿意把边界画在哪里。
相关推荐
WorkBuddy AI智能体实战:从大模型到Agent的落地差异
通过批量转PDF实战对比,解析WorkBuddy AI智能体与大模型产品的本质差异,涵盖授权执行、积分消耗、场景适配与落地认知,帮你判断Agent工具是否适合当前工作流。
GrokBot之父:月合千个PR,智能体自动合并的工程心法
SpaceX背景AI工程师分享GrokBot工作流:一个月合入约千个PR,智能体自动合并20个。核心方法论围绕验证技能、EVAL测试、Dune架构与硬性CI约束,揭示如何从本地信任走向云端代理自动化。
Bright Data评测:免费额度、AI智能体MCP服务器与定价
Bright Data 提供免费 5000 额度、开源 MCP 服务器及代理/抓取 API。了解其定价模式、AI 助手集成方式和合规注意事项。