n8n连接PostgreSQL实战:几分钟搞定数据库集成

拆解 n8n 配置 PostgreSQL 连接的关键参数,并补充容器化部署下的网络与安全实践。
文章基于一则实操视频,梳理了 n8n 通过可视化凭证界面连接 PostgreSQL 的完整流程:在节点中新建凭证,依次填写主机、数据库名、用户名、密码,按需调整端口、最大连接数与 SSL 选项。示例使用 localhost 与默认连接池、暂时忽略 SSL,适合本地快速验证。文章进一步指出视频未覆盖但实际部署绕不开的环节——当 n8n 运行在 Docker 容器中时,localhost 不再指向宿主机,需改用 host.docker.internal 或将两者置于同一 Docker 网络通过服务名互访。最后给出连接失败的三点排查方向,并建议生产环境启用 SSL、使用权限受限的数据库用户而非超级用户凭证。
核心关键词: n8n PostgreSQL 数据库连接
在自动化工作流中,数据库往往是数据流转的核心。n8n 作为开源自动化工具,提供了直观的 PostgreSQL 节点,让开发者能在几分钟内完成连接配置。本文基于一则实操视频,拆解从零配置 PostgreSQL 连接的关键步骤,并补充容器化部署下的网络与安全实践。
连接配置的入口与基本参数
n8n 的 PostgreSQL 节点通过可视化界面引导用户填写连接凭证。据视频演示,用户首先需要在节点中选择新建凭证,然后依次填入主机地址、数据库名、用户名和密码。视频中的示例使用 localhost 作为主机,数据库名和用户名均沿用预设值。这种设计降低了初始配置的心智负担,适合快速验证连接可行性。
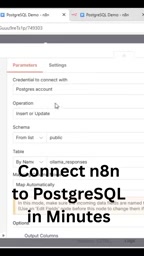
关键参数逐项解读
主机与数据库名称
主机字段填写数据库服务器的地址。视频中使用了 localhost,意味着数据库与 n8n 运行在同一台机器上。数据库名称则对应目标 PostgreSQL 实例中的具体库名,需与预先创建的数据库保持一致。
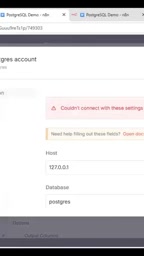
端口与用户凭证
PostgreSQL 默认端口为 5432,视频界面中显示为 postgres 相关配置。用户名和密码是认证的核心,视频强调必须正确填写密码字段。对于本地开发环境,这些信息通常由数据库初始化时设定。
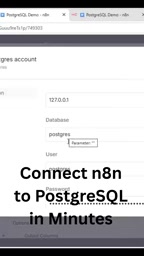
PostgreSQL 的默认端口 5432 并非强制,初始化集群时可通过 port 参数或 postgresql.conf 中的 port 指令修改,因此在连接非默认实例时需向运维确认实际监听端口。此外,PostgreSQL 的认证方式由 pg_hba.conf 决定,常见的有 trust、md5、scram-sha-256、peer 等;n8n 通过 TCP 连接时通常使用密码类认证,若数据库配置为 peer 或仅允许本地 socket,即使密码正确也会被拒绝。较新版本的 PostgreSQL 默认采用 scram-sha-256,旧版客户端驱动可能不兼容,这也是连接报错的常见原因之一。
连接池与 SSL 选项
最大连接数保持默认值即可,视频建议根据实际负载调整或降低该数值。SSL 选项在示例中被设为忽略,以简化初次连接。这一做法适用于本地或可信内网环境,生产环境应启用 SSL 并配置证书。
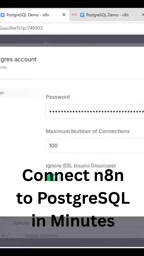
SSL 在 PostgreSQL 中分多种模式:disable 完全关闭加密,require 强制加密但不校验证书,verify-ca 和 verify-full 则分别校验 CA 与主机名。n8n 凭证界面中的“忽略”对应关闭 SSL,适合本地回环连接;一旦跨越不可信网络,应至少使用 require,生产环境推荐 verify-full 并挂载 CA 证书。连接池方面,n8n 节点每次执行可能新建连接,最大连接数需与 PostgreSQL 的 max_connections 以及实例整体并发量协调,设置过高会挤占其他服务的连接配额,导致 too many clients already 错误。
容器化部署下的网络与安全实践
上述配置在本地环境中直接可用,但当 n8n 以 Docker 容器运行时,localhost 不再指向宿主机。常见的解决方案包括使用 host.docker.internal 替代 localhost,或将 n8n 与 PostgreSQL 置于同一 Docker 网络,通过服务名互访。视频未涉及这些场景,但这是实际部署中绕不开的环节。
连接失败排查要点
若连接报错,优先检查三点:数据库是否监听正确端口、防火墙是否放行、凭证是否与数据库实际用户匹配。容器场景下还需确认网络模式是否允许容器间通信。
Docker 的网络模型是理解该问题的关键:每个容器拥有独立网络命名空间,localhost 仅指向容器自身。host.docker.internal 是 Docker Desktop(macOS/Windows)提供的特殊 DNS 名称,指向宿主机;在 Linux 上默认不可用,需通过 --add-host=host.docker.internal:host-gateway 显式添加。更推荐的做法是使用自定义 bridge 网络,容器之间通过服务名做 DNS 解析,既避免暴露端口到宿主机,也便于统一管理。若将 PostgreSQL 端口映射到宿主机,务必限制绑定地址为 127.0.0.1,避免数据库直接暴露在公网。
从连接到工作流:下一步做什么
完成凭证配置后,n8n 的 PostgreSQL 节点即可执行查询、插入、更新等操作。视频演示的是最基础的连接建立,后续可在节点中编写 SQL 或使用可视化映射。对于需要高频读写的场景,建议单独创建只读或读写权限受限的数据库用户,避免使用超级用户凭证。
总结
n8n 连接 PostgreSQL 的流程集中在凭证配置环节,核心参数为主机、库名、用户名、密码,连接池和 SSL 可按环境取舍。本地验证通过后,再根据部署形态调整网络地址与安全策略,即可将数据库纳入自动化工作流。
相关推荐

Claude Pro不含API权限?Max与Team计划新增API额度详解
Claude Pro订阅不含API访问权限,API需单独计费。但Max和Team计划现已包含每月API额度:Max 5x为100美元,Max 20x为200美元,Team每席位最高合计500美元。本文详解各档位额度、领取方式及对开发者的影响。

隔离环境实测35万星REA:4秒装完,但两个坑要当心
隔离实验室实测35万星开源逆向工程工具REA:4秒安装、15秒列出截图工具全部外联地址、梳理565个通信通道,同时暴露写入用户级设置与31个高风险工具权限两个坑,附三条安全使用规则。
逆向工程+AI Agent:几周克隆Adobe应用的技术真相
逆向工程+AI Agent:几周克隆Adobe应用的技术真相
一位开发者因Adobe提前取消费转向逆向工程,用AI Coding Agent几周内做出7款开源替代品。本文解析逆向工程原理、Reverse Engineer Anything这个MCP Server六天破10万星的原因,以及AI克隆应用在性能、专有数据和法律层面的真实边界。