逆向工程Coway空气净化器:摆脱云端控制

开发者逆向工程Coway空气净化器,实现本地控制并摆脱云端依赖。
一位开发者通过逆向工程自己的Coway空气净化器,成功绕过了厂商云平台,实现了本地网络直接控制。项目从抓取设备与云端的通信入手,分析控制指令格式和认证机制,进而模拟请求与设备交互。这一实践不仅提升了响应速度、消除了外网依赖,还重新定义了用户对已购设备的所有权。该案例在Hacker News引发热议,折射出智能家居生态中厂商封闭云架构与用户开放本地化需求之间的普遍矛盾,并鼓励更多技术爱好者通过逆向工程或开源固件捍卫数字权利。
从云端夺回控制权:一个逆向工程项目的启示
智能家居设备越来越普遍,但许多产品强依赖厂商云服务,一旦服务器关闭或网络中断,设备就变成"砖头"。一位开发者通过逆向工程自己的Coway空气净化器,成功实现了本地控制,彻底摆脱了对云端的依赖。这个项目在Hacker News上获得了91个点赞和19条评论,引发了关于物联网设备所有权和隐私的讨论。
云端依赖的痛点
Coway空气净化器通过Wi-Fi连接厂商的云平台,用户需要使用官方App进行控制。这意味着所有指令都要经过外部服务器,不仅存在隐私风险,还受制于厂商的服务可用性。对于注重数据主权的用户来说,这种设计难以接受。该开发者决定从硬件和通信协议入手,找到绕过云端的方法。
逆向工程的关键步骤
项目从分析设备与云端之间的通信开始。开发者抓取了净化器发出的网络请求,识别出控制指令的格式和认证机制。通过模拟这些请求,他能够在本地网络中直接与设备交互。具体来说,可能需要拦截并重放数据包,或者利用设备暴露的本地API。虽然原文没有披露技术细节,但这类逆向工程通常涉及固件分析、协议逆向和中间人攻击技术。
中间人攻击(MITM) 在逆向工程语境中并非恶意攻击,而是指在设备与云服务器之间插入一个受控节点,截获并分析双向通信。常见做法是将设备的DNS指向本地服务器,或配置透明代理,使设备误以为仍在与厂商云端通信。通过这种方式,开发者可以观察认证令牌的获取与刷新流程、指令的加密方式以及心跳机制。理解这些细节后,便能在本地复现相同的协议交互,从而在不修改固件的情况下接管设备控制权。
本地控制的实现与意义
成功摆脱云端后,用户可以通过本地脚本或自建服务控制净化器,实现自动化场景(如根据空气质量自动开关)。这不仅提升了响应速度,还消除了对外部网络的依赖。更重要的是,它重新定义了用户对已购设备的所有权——设备不再受厂商远程策略的约束。
本地API 是指设备在局域网内暴露的HTTP、MQTT或自定义TCP接口,通常用于设备初始化、固件升级或与官方App的近场通信。许多厂商在开发阶段会保留这些接口,量产后未彻底关闭,从而为本地控制提供了入口。与云端API相比,本地API往往认证更弱、文档缺失,但响应延迟更低且不依赖外网。逆向工程的核心工作之一就是发现这些隐藏端点,并推断其参数含义与调用顺序。
智能家居的开放性与隐私反思
这个项目折射出智能家居生态的普遍问题:厂商倾向于封闭的云架构,而用户追求开放和本地化。Hacker News上的评论可能涉及对厂商行为的批评,以及对其他设备逆向工程的鼓励。对于技术爱好者而言,逆向工程是捍卫数字权利的实践;对于普通用户,选择支持本地控制的设备或开源固件是更可行的路径。
开源固件(如Tasmota、ESPHome)为支持本地控制的设备提供了替代方案。这类固件通常运行在ESP8266/ESP32等通用Wi-Fi模组上,完全在局域网内处理指令,不向厂商服务器发送数据。用户可以通过配置文件定义设备行为,并接入Home Assistant等本地自动化平台。对于无法刷写开源固件的设备,逆向工程云协议并搭建本地代理是折中路径,但稳定性和安全性取决于厂商协议变更的频率。
结语
逆向工程Coway空气净化器不仅是一个技术挑战,更是一次对物联网商业模式的质疑。随着更多开发者加入,本地控制方案有望推动厂商开放接口,让智能设备真正属于用户。
相关推荐
大厂Agent实战:从PRD到代码测试的四个Agent与Loop护栏
大厂Agent项目实战拆解:从PRD到代码测试的四个Agent分工、容器隔离底座、Loop护栏终止条件与知识库沉淀,解析AI编程在生产环境落地的演进路径与常见误区。
AgentScope Java极速入门:Java程序员搭建AI智能体实战
AgentScope Java 是阿里开源的企业级 Agent 框架,本文梳理其从环境配置、模型接入到 Agent 创建与多智能体协作的核心原理,对比普通 AI SDK 的差异,并给出分布式存储选型与生产落地要点,帮助 Java 开发者快速跑通第一个 Hanais 智能体项目。
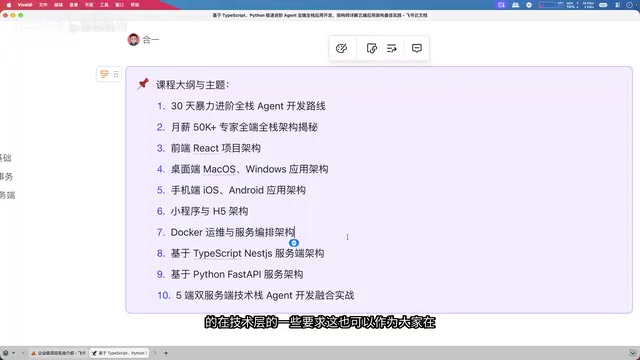
Agent全栈实战:一套代码跑通五端双服务端
从B站AI全栈实战课程出发,解析一套Agent项目如何同时跑通iOS、安卓、小程序、桌面端与H5五端,并用NestJS与FastAPI双服务端架构完成工程化落地,附Docker编排与工具调用链路演示要点。