Nixpkgs 对前端开发者意味着什么
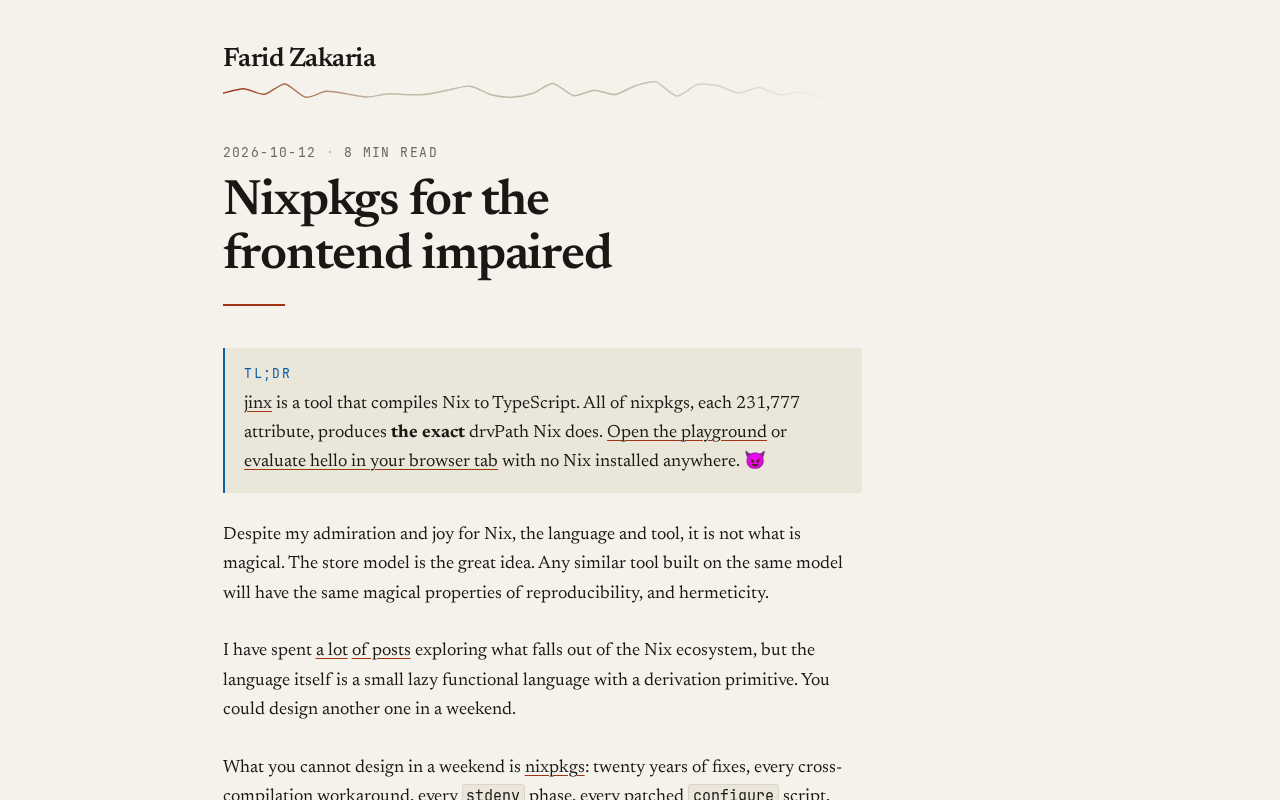
Nixpkgs 以声明式、可复现构建解决前端环境不一致痛点,但学习曲线仍是主要门槛。
文章从 Hacker News 上一则题为“Nixpkgs for the Front End Impaired”的帖子出发,探讨 Nixpkgs 对前端开发者的价值。Nixpkgs 是 Nix 包管理器的软件包集合,其声明式、可复现的构建方式恰好能解决前端长期存在的 node_modules 不可控、多版本 Node.js 共存复杂等问题。文章指出,Nix 通过锁定完整依赖图和项目级环境隔离,让“在我机器上能跑”成为历史。然而,Nix 语言本身的学习曲线以及前端生态的惯性,使得该话题在 HN 上讨论热度有限,Nix 在前端领域仍属小众。尽管如此,对于大型团队和复杂项目,Nixpkgs 的统一工具链思路具有长期储备价值。
为什么前端开发者需要关注 Nixpkgs
在 Hacker News 上,一篇题为“Nixpkgs for the Front End Impaired”的帖子引发了小范围讨论。帖子标题本身带有一种自嘲式的语气——“Front End Impaired”可以理解为“前端能力受损者”,暗示内容是为那些对前端工具链感到头疼的开发者准备的。结合 Nixpkgs 的定位,这篇文章的核心是试图向不熟悉 Nix 生态的前端开发者解释:Nixpkgs 能解决哪些实际问题,以及为什么它值得你花时间了解。
Nixpkgs 是 Nix 包管理器的软件包集合,它最大的特点是声明式、可复现的构建方式。对于前端开发者来说,日常面对的 node_modules 黑洞、版本冲突、环境不一致等问题,恰好是 Nix 生态最擅长处理的部分。这篇帖子的价值在于,它试图搭起一座桥梁,把 Nix 的核心理念翻译成前端开发者能理解的语言。
Nix 的核心机制是“纯函数式包管理”:每个包都由一组输入(源码、依赖、构建脚本、编译器等)经过哈希计算得到一个唯一标识,存储在 /nix/store 中,不同版本或不同构建参数的同名包可以并存而互不干扰。Nixpkgs 则是这一机制背后的庞大软件包仓库,包含数万个包的构建定义,由社区维护。它不仅仅是“包列表”,更是一套可编程的构建描述系统,允许用户通过覆盖(override)和组合(compose)来定制包,而不必修改上游定义。理解这一点,就能明白为什么 Nix 能保证可复现性:构建结果只取决于声明的输入,与机器状态无关。
前端工具链的痛点与 Nix 的解法
node_modules 的不可控性
前端生态长期依赖 npm/yarn/pnpm 等包管理器,这些工具虽然方便,但存在一个根本问题:依赖解析结果依赖网络、注册表状态和本地缓存,同一份 package.json 在不同时间、不同机器上安装出的 node_modules 可能并不完全一致。Nixpkgs 通过锁定完整的依赖图和构建输入,让“在我机器上能跑”这个问题从根源上消失。
npm 生态中的 package-lock.json 或 yarn.lock 虽然能锁定版本号,但锁文件并不保证构建结果完全一致,因为安装过程仍可能受注册表镜像、可选依赖、生命周期脚本(postinstall)以及平台差异的影响。Nix 则把整个依赖图(包括间接依赖、构建工具链、环境变量)都纳入哈希计算,任何输入变化都会导致不同的存储路径。这意味着两台机器只要使用同一份 Nix 表达式,得到的依赖树在字节层面就是相同的,从而彻底消除了“锁文件相同但实际安装结果不同”的隐患。
多版本共存的复杂性
前端项目经常需要同时维护多个版本的项目,每个项目依赖不同版本的 Node.js、不同的全局工具。Nix 的声明式环境可以做到项目级隔离,切换项目时环境自动切换,不需要 nvm 手动切换版本,也不需要担心全局包污染。
Nix 的环境隔离并非依赖容器或虚拟机,而是通过符号链接和存储路径隔离实现的。每个项目可以有一个 shell.nix 或 flake.nix,其中声明所需的 Node.js 版本、包管理器、甚至数据库等系统依赖。进入项目目录时,运行 nix-shell 或 nix develop 即可获得一个包含所有依赖的临时 shell 环境,退出后环境消失,不会污染全局。与 nvm 不同,Nix 可以同时管理 Node.js 之外的任意工具(如 Python、Rust、编译器),并且所有版本可以共存于同一台机器,按需切换。
对前端开发者而言的学习成本
帖子的标题已经点明了门槛问题。Nix 语言本身有学习曲线,Nixpkgs 的抽象层次也比较高,对于习惯 JavaScript 生态“即插即用”风格的前端开发者来说,初次接触 Nix 会有明显的认知负担。这篇帖子的定位正是降低这个门槛,用前端开发者熟悉的场景来类比 Nix 的概念。
从 HN 上的讨论热度来看(帖子仅获得少量点数),这个话题在更广泛的前端社区中仍然属于小众。Nix 在前端领域的采用率远低于在后端和基础设施领域的采用率,这与学习成本和生态惯性都有关系。
Nix 语言是一种惰性求值的纯函数式语言,语法与 JavaScript 差异较大,强调表达式、属性和函数组合。初学者需要理解“派生(derivation)”、“覆盖(override)”、“flake”等概念,才能编写或修改包定义。不过,对于大多数前端开发者而言,日常使用并不需要深入编写 Nix 表达式,而是通过已有的 flake 模板或社区维护的 devShell 来消费 Nixpkgs。真正的学习曲线在于理解 Nix 的哲学:一切构建都是纯函数,没有隐式状态。一旦跨过这个认知门槛,后续的维护成本会显著降低。
值得关注的方向
尽管当前讨论度有限,Nixpkgs 对前端开发的潜在价值不容忽视。可复现构建、声明式环境管理、跨语言统一工具链,这些特性在大型团队和复杂项目中会逐渐显现优势。对于愿意投入时间学习的前端开发者来说,Nixpkgs 提供了一套不同于主流前端工具链的思路,值得作为技术储备关注。
相关推荐
Ollama本地部署指南:零基础跑通开源大模型
Ollama本地部署教程:介绍Ollama是什么、为什么选择它,以及如何下载安装、运行开源大模型,并利用API进行个性化开发,适合零基础用户。
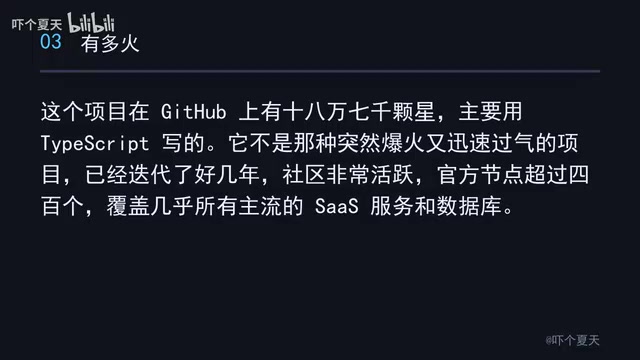
n8n:GitHub 187K星的开源自动化神器,把重复工作变工作流
n8n 是一款 GitHub 187K 星的开源可视化工作流自动化引擎,支持 400+ 节点、Webhook/定时/轮询触发,可自托管保障数据安全,还能接入 AI Agent 打造 AI 工作流。本文介绍其核心概念、典型场景与避坑指南。
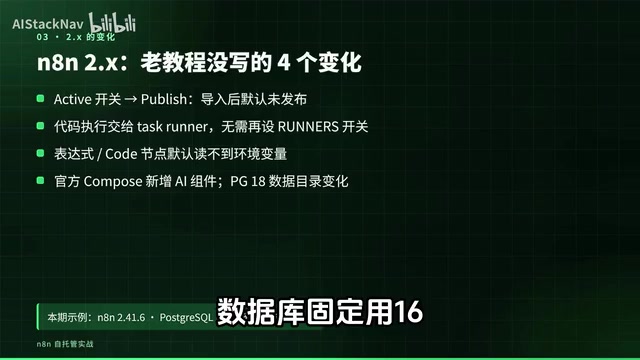
n8n自托管实战:Docker+PostgreSQL+Caddy部署指南
手把手教你用 Docker Compose 部署 n8n 自托管实例,搭配 PostgreSQL 和 Caddy 自动 HTTPS,含环境变量避坑、网站巡检飞书告警流程、备份升级回滚要点。