OneMemory:让AI智能体共享记忆的自托管服务器

OneMemory用自托管服务器与MCP接口,让不同AI智能体跨设备共享笔记与任务状态。
OneMemory是Reddit上出现的开源项目,通过一个小型自托管服务器,让Claude等支持MCP协议的AI客户端在不同设备和会话之间共享笔记、任务与交接信息。数据存储在本地SQLite数据库并静态加密,隐私控制权归用户,但可用性依赖宿主机器在线。首版发布后,社区反馈推动了服务器盖章的作者归属、管理员不信任写入者名单、PC休眠时命令排队及升级自动备份等功能。作者明确表示签名导出仍属实验性,项目不适合敌意多租户环境,并主动邀请社区批评其信任模型。对频繁在PC与手机间切换、愿意自建服务的个人用户值得观察,对需要多用户隔离或生产级签名验证的场景则需谨慎。
AI智能体之间的协作往往受限于各自为政的上下文窗口——Claude不知道你在手机上和另一个LLM聊了什么,PC端的会话也无法把任务交接给移动端。Reddit上出现的一个开源项目OneMemory试图用一个小型自托管服务器解决这个问题:通过MCP和REST接口,让不同的AI智能体共享笔记、任务和交接信息。
项目定位:AI智能体的共享记忆层
OneMemory的核心思路很直接:在你的机器上跑一个轻量服务器,数据存在本地SQLite数据库里,静态加密。任何支持MCP(Model Context Protocol)的AI客户端——包括Claude和其他LLM——以及手机、PC上的会话,都可以通过这套接口读写共享的笔记与任务状态。
据项目作者在Reddit上的说明,这是一个"小服务器",而不是平台级产品。它解决的是个人用户在多设备、多智能体之间切换时的上下文断裂问题:你在PC上让Claude整理了一份任务清单,出门后用手机上的另一个助手继续推进,共享记忆层负责把这些状态串起来。
MCP(Model Context Protocol) 是由 Anthropic 于 2024 年底提出并开源的标准化协议,旨在为 AI 应用与外部工具、数据源之间提供统一的连接方式。可以把 MCP 理解为“AI 世界的 USB-C 接口”:客户端(如 Claude Desktop、各类 IDE 插件)通过 MCP 服务器暴露的资源、工具和提示模板,以 JSON-RPC 形式发现并调用外部能力,而不必为每个数据源单独编写适配代码。MCP 通常基于 stdio 或 HTTP/SSE 传输,服务器负责声明自己提供哪些能力,客户端则据此动态加载。这正是 OneMemory 能以较低成本同时服务 Claude 与其他 LLM 客户端的技术前提——任何实现 MCP 的客户端都能直接接入这套共享记忆层。
静态加密(encryption at rest) 指数据在磁盘上以密文形式存储、仅在内存中被解密使用的保护方式,区别于传输加密(如 HTTPS)。在自托管场景中,静态加密主要防范的是设备丢失、备份文件泄露或磁盘被物理读取等风险。常见实现包括 SQLCipher(对 SQLite 数据库整体加密)或应用层对敏感字段单独加密。需要注意的是,静态加密并不防御已获得运行权限的攻击者——若进程能解密数据,同一主机上的恶意程序通常也能。因此它常与密钥管理(如系统密钥链)配合使用,在个人自托管工具中属于性价比较高的基础防护。
社区反馈驱动的功能迭代
作者特别提到,首个版本发布后Reddit社区的意见直接推动了几个关键改动:
- 服务器盖章的作者归属:每条笔记都带有服务器端写入的作者标记,避免智能体之间互相冒名或来源混淆。
- 管理员"不信任写入者"名单:管理员可以将特定写入者列入不信任列表,限制其内容的影响范围。
- PC休眠时的排队命令状态:当宿主PC处于睡眠状态时,发往服务器的命令会进入队列并显示状态,而不是静默失败。
- 自动备份的安全升级:升级流程附带自动备份,降低版本更新导致数据损坏的风险。
这些改动指向同一个问题:多智能体共享记忆时,信任与一致性比功能数量更重要。
信任模型:作者主动邀请批评
在帖子中,作者罕见地把局限性摆在了前面:这是一个人的项目,签名导出功能仍属实验性,且明确表示它"尚未准备好用于敌意多租户环境"。他甚至专门邀请社区批评其信任模型,并指向仓库中的docs/trust.md文档。
这种坦诚值得注意。共享记忆层本质上是智能体之间的"公共黑板",一旦写入者身份可以被伪造、笔记可以被恶意投毒,整个记忆层的价值就会反转成风险。服务器盖章的作者归属和不信任名单是初步的防线,但签名导出的实验性状态说明完整性验证链条还没有闭合。对于个人或小团队的自托管场景,这套机制可能够用;对于任何需要隔离不可信参与者的场景,作者自己也不建议使用。
敌意多租户环境(hostile multi-tenant environment) 指的是多个互不信任的用户或智能体共享同一套系统与数据存储的场景,典型如 SaaS 平台或开放注册的协作服务。在此类环境中,安全设计必须假设至少一方会主动尝试伪造身份、越权读取、投毒数据或耗尽资源。这与“可信多租户”(如同一组织内部成员)或“单租户自托管”有本质区别。OneMemory 明确不面向该场景,意味着它没有实现租户隔离、细粒度权限、防投毒校验等机制;对个人或小团队而言这些并非必需,但一旦引入不可信写入者,单点信任假设就会失效。
自托管路线的取舍
选择SQLite+本地加密+自托管,意味着用户要自己承担运维责任,但换来了数据不出本机的控制权。对比依赖云端同步的智能体记忆方案,OneMemory的隐私属性更明确,代价是可用性依赖你自己的机器——PC休眠时命令排队的设计正是对这一短板的补丁。
项目采用MCP作为主要接口也顺应了当前AI工具生态的趋势:MCP正在成为智能体连接外部工具与数据的事实标准之一,基于它构建的记忆层可以较低成本接入不同厂商的客户端,而不必为每个LLM单独适配。
“公共黑板”(blackboard) 是 AI 与多智能体系统中的一个经典架构隐喻:多个独立的智能体围绕一块共享的数据结构(黑板)读写信息,通过它间接协作,而无需两两直接通信。黑板模型最早见于 1980 年代的 HEARSAY-II 语音识别系统,其优势是解耦、易扩展,劣势是共享状态的质量直接决定整体可靠性——任何一方写入错误或恶意内容,都可能被其他智能体当作事实采纳。OneMemory 的共享记忆层本质上就是一块持久化的黑板,这也解释了为何作者把“服务器盖章的作者归属”和“不信任名单”放在功能迭代的优先位置:黑板架构的成败取决于写入者的可追溯性与可信度。
适合谁尝试
如果你同时使用Claude和其他LLM,在PC与手机之间频繁切换任务,并且愿意自己跑一个本地服务,OneMemory值得放进观察列表。它的功能边界清晰,作者对局限性的表述也足够诚实。但如果你需要的是多用户、不可信参与者之间的共享记忆,或者要求签名验证达到生产级强度,现阶段应当保持谨慎——这也是作者本人的立场。
项目已在GitHub开源,作者最希望收到的反馈集中在信任模型的设计上。
相关推荐
ICLR 2027仍在发拒稿信,学术圈苦AI水文久矣
ICLR 2027持续对低质量投稿发出desk reject,Reddit社区对此表示支持。本文分析AI生成论文泛滥下学术会议的初筛压力、评价体系激励扭曲,以及研究者该如何应对。
Anthropic印度公司早于Claude?一个名字引发的趣闻
Reddit网友发现印度存在一家早于AI公司Anthropic的同名企业,引发对品牌命名与商标保护的讨论。本文梳理这一趣闻的来龙去脉与启示。
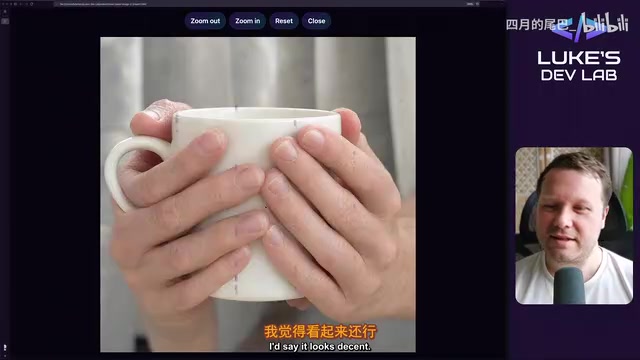
Qwen Image 2.1本地32项实测:数数翻车,动漫风格意外能打
B站UP主Luke的DevLab用RTX 5090本地实测Qwen Image 2.1共32项:拼写与空间布局可靠,苹果计数翻车,动漫风格优于写实人体,自行车轮辐条等几何结构明显短板,画面反复出现疑似训练数据残留的紫色印记。