OpenClaw DevDay 2026:持久化智能体如何重塑开源协作

OpenClaw维护者Peter分享智能体时代软件协作工作流的一年演进与开源企业级安全平台OCE的发布。
在 OpenAI DevDay 2026 上,OpenClaw 核心维护者 Peter 讲述了过去一年工作流从 CLI 手动驾驶演进为多机云端并发、再到多人共享智能体会话的全过程。他的核心判断是:模型能力进步速度远超现有「harness」工具体系,团队协作模式需要彻底重构——用可见的共享会话替代传统 PR 流程,让冲突在会话层面提前化解。平台层面,OpenClaw 归属独立非营利基金会,支持持久化智能体跨工具、设备与团队运作;其 Loop(持续监控循环)与 Goal(目标驱动任务)机制构成通往「软件工厂」的路径,一个数据库迁移目标已运行 18 天并自主合入超 100 个 PR。当天同步开源的企业控制平面 OCE 提供多租户隔离、沙箱约束、模型审查与独立智能体身份,被类比为智能体部署领域的 Kubernetes,已支撑 OpenAI 内部超 400 个智能体实例的运行。
在 OpenAI DevDay 2026 的一场工作坊中,OpenClaw 的核心维护者 Peter 分享了过去一年里他维护开源项目的工作流演进,以及当团队开始"用 OC 构建 OC"后发生的变化。这场演讲不只是产品演示,更像是对"智能体时代下软件该如何协作"的一次开放式探讨。
从 CLI 到多机协作:工作流的一年进化
Peter 把自己过去一年的历程描述为一场从终端开始的革命。最初他完全生活在 CLI 里——分屏、大量并发会话、代码在屏幕上飞来飞去,还需要不停敲 Escape 来纠正智能体的方向。随着模型越来越聪明,这种"手动驾驶"的需求急剧下降。
他随后转向桌面端,更容易同时启动大量会话,文字更易读,还带来了可视化、内联浏览器和代码审查能力。但新的瓶颈随之出现:单台机器扛不住如此多的并发实验,风扇"响得像聊天引擎"。于是他连接 dev box 分摊负载,还搭建了云端跑测试的"grab box",高峰期一度有六到十台机器同时在处理代码和实验。
真正的问题不在算力,而在协作。当队友想参与时,所有工作都得经过他本人。Peter 引用了一个今年流行的说法——"meet proxy"(会议代理),指你成为了团队与 AI 之间唯一的接口,不停地在双方之间传递消息。这正是他们想要打破的模式。
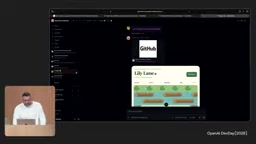
OpenClaw:面向持久化智能体的开源平台
OpenClaw广告(OC)被定义为一个面向持久化智能体的开源平台,跨工具、跨设备、跨团队运作。用户可以用已有订阅登录,平台会自动识别插件,甚至能看到你的 Codex 会话。
治理结构值得关注:OpenClaw 是开源的,归属于独立非营利组织 OpenClaw Foundation,OpenAI 提供支持但不独占。Peter 强调自己在 OpenAI 的团队专注于探索如何设计有用的智能体、如何大规模运行它们,以及"一个自动化软件工程师最终会是什么样子"。
他的核心论点很明确:模型进步太快,而我们的工作方式、我们使用的"harness"(智能体外壳工具)根本跟不上。一年前甚至半年前合理的工作流,如今已经显得局促和过时。
「持久化智能体」(persistent agent)与普通的单次对话式 AI 调用有本质区别。普通调用是无状态的——每次请求独立、上下文随会话结束而消失;而持久化智能体拥有跨会话的记忆、身份和状态,能在多个任务之间保持连贯性,甚至在无人干预的情况下长时间自主运行。这是构建 Loop 和 Goal 等长周期自动化任务的前提:一个能连续运行 18 天、自主合入 100 个 PR 的智能体,必须记得自己做过什么、当前进展到哪里,并能在重启后恢复工作。「harness」一词在此语境下指包裹智能体核心模型的外围工具体系,包括上下文管理、工具调用接口、任务调度、错误恢复等,是让模型能力真正落地为可靠工程行为的关键基础设施。Peter 的核心判断是:模型本身的进步速度已经远超这套外围体系的迭代速度,这才是当前智能体落地的真正瓶颈。
多人协作:让智能体会话对整个团队可见
演讲中最有冲击力的部分是现场的多人协作演示。Peter 用语音让智能体构建一个"青蛙过马路"(Frogger)的游戏,并开放 URL 邀请现场观众加入同一台服务器。在这个模式下,任何人都能看到彼此的会话、甚至向别人的会话发送提示词。
这背后是一个深刻的理念转变。Peter 指出,过去团队靠 Pull Request 协作,但"这已经不像是未来了"。当会话对整个团队可见时,很多冲突可以提前避免——因为你能看到别人正在给智能体下什么指令。
他还触及了一个微妙的人性问题:如何与智能体对话,竟然是件很私人的事。他曾尝试让大家在 PR 里附上脱敏后的对话记录,几乎没人愿意,连他自己有时也会拒绝。当会话首次对全团队公开时,尴尬只持续了一天,之后便成了新常态——大家开始互相学习,也能更早发现错误。
他举了个真实场景:早上没喝咖啡就看到一个 PR 把表格改小了,而自己前一天刚把它们改大,"皮质醇都要飙升"。但现在他可以直接点进那个工作会话,看到队友 Victor 实际上复用了他的会话、还 @ 了他,最终做的其实是改进。冲突在午餐时间就化解了。
从 Dashboard 到 "Jellyware":一切皆会话
Peter 展示了服务器上琳琅满目的应用:有追踪 CI 时间的仪表盘、社区数据统计、一份叫 Daily Claw 的自动"报纸",还有一个颇具自嘲意味的 "slop meter"——用来衡量智能体生成了多少冗余代码,提醒自己及时让智能体做清理。
他对"仪表盘"本质的重新定义很有意思:大多数仪表盘不过是一个生成产物的会话,加上一个定时更新该会话的自动化,而产物里包含代码——所以它本质是软件。但因为迭代速度极快,他提出了一个新词:jellyware(果冻件)。这个半开玩笑的概念,恰好捕捉到了 AI 时代软件形态的流动性。
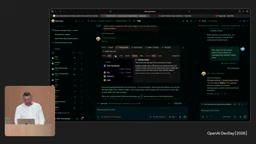
服务器上还集成了会议功能,用 Luna 总结会议转录,智能体能自动加入 Discord 会议,甚至能通过 GPT live 开口说话、回答关于工作的问题或派生新任务——因为它用的是代表整个服务器、了解一切上下文的同一身份。
Loop 与 Goal:通往"软件工厂"的路径
Peter 描绘的更大愿景是构建一个"为我们构建软件的智能体",他称之为通往"软件工厂"的路径。他区分了两类自动化:
- Loop(循环):持续运行的监控任务。比如一个扫描 Discord、Twitter、GitHub 的监控器,对不同类别的反馈分类处理;遇到问题会读取报告、启动测试箱复现错误、给出修复、验证,再由另一个智能体审查,最后自动合入。另有性能监控的循环,每天跟踪服务器发布是否有回归。
- Goal(目标):朝向明确终态的工作。他举例一个正在进行的目标——把代码库从同步 SQLite 逐步迁移到异步数据库访问。这个任务已运行 18 天,在本地 Codex 上跑,至今已合入超过 100 个 PR。
他承认之前运行的循环太多、散落在各台机器上难以维护,正逐步把它们迁移到团队服务器上,让其他人也能学习。他最终设想的是一个"agent pair project"——拥有自己的记忆、自动化、目标和循环,你只需下达高层指令,它便能维护并改进你的软件。而人类的价值在于"taste(品味)",这是难以言说、也不愿完全交给智能体的部分。
「软件工厂」(software factory)这一愿景可以追溯到软件工程领域对全自动化开发流水线的长期构想,但在大语言模型出现之前始终停留在局部自动化阶段。当前语境下,它特指一套能自主接收需求、分解任务、编写代码、运行测试、审查输出并合入主干的端到端智能体系统——人类只需在顶层设定目标和提供「品味」校准。Loop 与 Goal 的划分本质上是两种控制论模式的映射:Loop 对应反馈控制系统,持续感知环境偏差并修正;Goal 对应目标导向规划,从初态向终态逼近。两者结合才能覆盖软件维护的完整生命周期——前者处理线上异常与持续监控,后者驱动长周期架构迁移与功能演进。Peter 提到人类价值在于「taste(品味)」,呼应了 AI 辅助创作领域的普遍共识:高层审美判断、优先级权衡与边界条件识别,目前仍是人类不可替代的贡献维度。
OpenClaw Enterprise:智能体部署的安全底座
随着越来越多团队使用智能体,"如何在组织范围内运行、配置和保障安全"成了新难题。为此,团队构建并在当天开源了企业控制平面 OpenClaw Enterprise(OCE)。由 Kevin Lin 介绍的 OCE 为 OpenClaw 带来多租户能力、治理机制和硬性安全边界,其安全基础包括:
- 可信与不可信工作负载的硬隔离:确定性代码运行在独立容器乃至独立集群,防止智能体篡改自身运行时。
- 沙箱约束:控制网络访问、可写文件、可推送的仓库,让智能体拥有有用工具却不至于访问一切。
- 基于模型的审查(auto-review):用另一个模型审查智能体行为,在危险操作执行前拦截。
- 安全运行时与独立身份:智能体以专属服务账号运行,是持久实体而非冒充用户,可被独立控制、审计和关停。
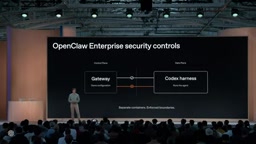
Kevin 透露,正是这些控制让 OpenAI 内部的 OpenClaw 部署扩展到了超过 400 个 "Claw"。他现场演示了用"预设(presets)"快速创建配置了安全最佳实践的智能体——比如只读代码库权限、Linear 写入需团队审批、接入 Slack 等。另一个名为 Cooper 的软件智能体则承担了大量 issue 的分诊、复现与端到端合并工作:过去一个月提交的 Codex issue,很可能就是由一个 OpenClaw 处理的。
Kevin 将 OCE 类比为智能体部署领域的 Kubernetes——一个厂商中立的开源标准。OCE 最初在 OpenAI 起步,早期即捐赠给 OpenClaw Foundation,并与 Red Hat、NVIDIA 等伙伴共同开发。
将 OCE 类比为「智能体领域的 Kubernetes」有其精确之处。Kubernetes 解决的核心问题是:如何在生产环境中可靠地编排、隔离和治理大量容器化工作负载,而不是让每个团队各自摸索部署方式。OCE 试图解决的问题结构高度相似——随着组织内智能体数量从个位数增长到数百个,临时性的安全配置和手动治理已不可扩展,需要一套声明式的、可审计的控制平面。「多租户」意味着不同团队的智能体共享基础设施但相互隔离;「独立身份」意味着智能体以专属服务账号运行,而非借用某个工程师的权限令牌,这对事后审计和最小权限原则都至关重要。「基于模型的审查」(auto-review)是一个值得关注的元层机制——用另一个模型监督执行模型,在工具调用层面形成第二道防线,弥补纯规则型过滤器对语义意图理解不足的缺陷。
结语:开源是关键基础设施
Peter 在收尾时回到起点:OpenClaw 能在底层使用 Codex,正是因为 Codex 已开源;他们还扩展了 Codex 开源项目让更多人获得 AI 能力,并通过 "Hatch the Planet" 与 Trail of Bits 等团队合作提升开源安全性。
他把开源称为"关键基础设施",并认为这场探索的雄心之一是修复一整类安全漏洞。整场演讲真正想传递的,不是某个具体功能,而是一个开放式的追问:在智能体时代,还有哪些我们仍在用"旧方式"做的工作流,可以被彻底重做得更好?
相关推荐

OpenAI与Shield合作:Astra智能体如何革新IT故障修复
OpenAI与Shield合作推出Astra智能体,可自动登录电脑和遗留系统,实时修复IT故障,比传统模型快35%到40%,仅在需要人类判断时引入人工。

iPhone Duo续航实测:一天一充跑不掉,大屏是耗电元凶
iPhone Duo续航实测:重度使用一天需至少充电一次,6.5小时亮屏约剩30%电量。大屏展开频率是耗电关键,MagSafe电池背夹可救场,长期衰减同样值得关注。

Kimi K3.1 Pro开源发布:2.8万亿参数逼近Opus
Moonshot发布开源MoE模型Kimi K3.1 Pro,2.8万亿总参数、1040亿激活参数,Terminal Bench 4.0仅落后Opus 5.5不到1分,单任务成本约三分之一,API价格减半,开源权重11月4日开放。