#智能体安全
共 4 篇相关文章

·4 分钟
自主智能体时代:工具调用前的安全防护为何不可或缺
自主智能体时代,为 AI Agent 部署安全防护已从可选变为必需。本文分析智能体调用真实工具带来的权限、行为与攻击风险,并探讨先防护后放手的工程实践逻辑。
阅读全文 →
·7 分钟
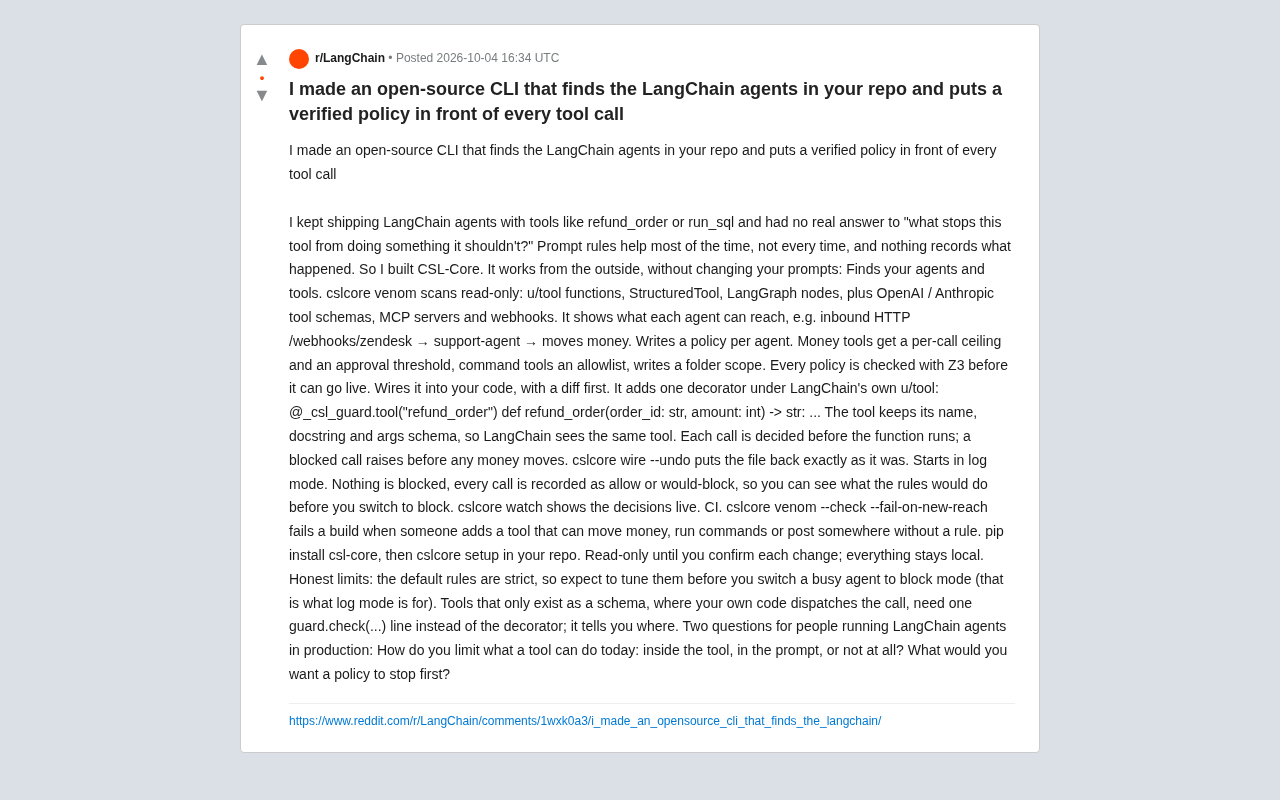
CSL-Core:给LangChain智能体工具调用加上可验证的安全策略
开源CLI工具CSL-Core为LangChain智能体的每次工具调用加上经Z3验证的安全策略,支持扫描权限、生成策略、log观察模式与CI审计,不改动提示词即可拦截危险操作。
阅读全文 →
·6 分钟
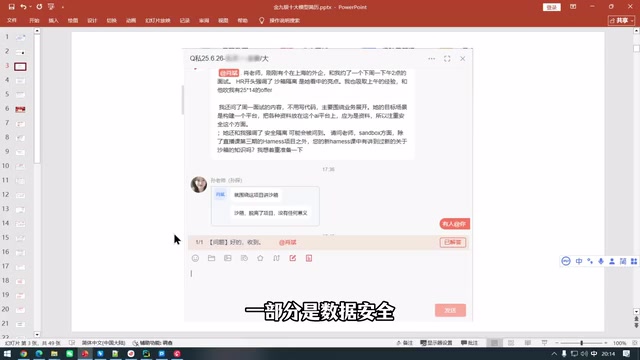
企业级多Agent智能体的安全设计:数据安全与脚本安全实战解析
深入解析企业级多Agent智能体的安全设计:数据安全与脚本安全两大核心问题,以及权限控制与沙箱隔离的解决方案,附完整面试答题逻辑与代码实战要点。
阅读全文 →
·5 分钟
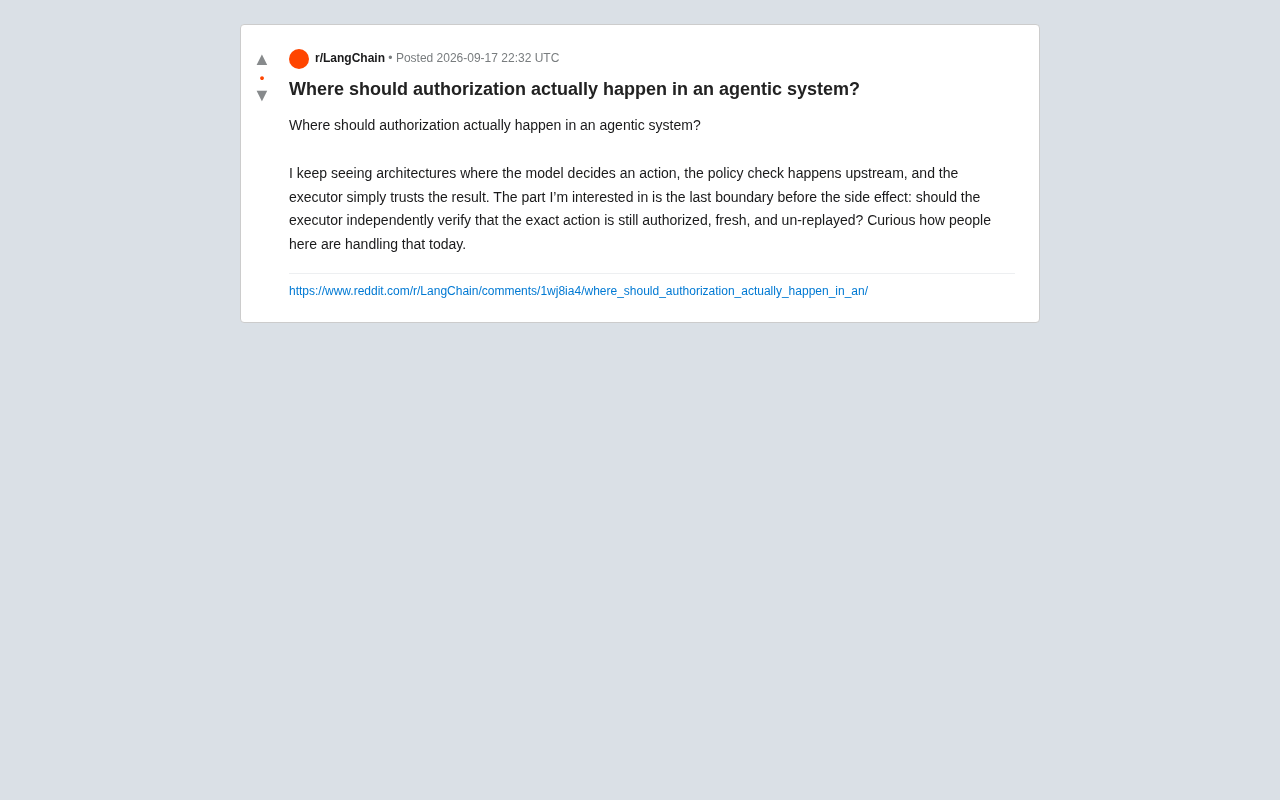
智能体系统的授权该发生在哪一层?执行边界的安全思考
智能体系统中授权检查应该发生在哪一层?本文探讨执行边界的独立验证问题,分析上游策略检查的局限、状态漂移与重放攻击风险,以及纵深防御在AI agent安全架构中的实践思路。
阅读全文 →