OpenShell:用内核级策略给AI Agent上安全枷锁
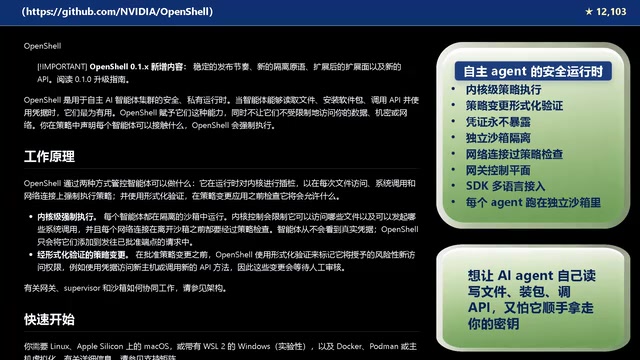
OpenShell 用沙箱、内核限制与凭证注入,为自主智能体守住策略边界。
OpenShell 是一款面向自主智能体集群的安全私有运行时,核心思路是不削减智能体能力,而是在能力与资产之间插入一层策略边界。它让每个智能体运行在独立沙箱中,通过内核级控制限制文件访问和系统调用;网络连接离开沙箱前需通过策略检查;密钥不交给智能体,只在请求层注入。策略变更先做形式化验证、标出新增高风险访问,再等待人工审查,使权限扩散成为可审计事件。部署上支持一条命令建沙箱,可跑在本地或 Kubernetes,并提供 Python、TypeScript、Go、Rust SDK。文章指出其真正难点在于策略粒度的平衡:过松则沙箱失效,过紧则智能体频繁受阻、人工审查成为瓶颈。
AI 智能体越能干,越让人睡不踏实。让它读写文件、装依赖、调 API,效率确实起飞;但权限一旦全量放开,密钥、数据和网络出口也一并交了出去。GitHub 快报里介绍的 OpenShell,想解决的正是这个矛盾:能力照给,但把数据、密钥和网络守在策略边界内。
全量权限是效率捷径,也是风险放大器
把 AI 智能体直接放进开发环境,本质上是把一台长期在线的「自动执行器」接上了你的工作目录。它可以自行读写文件、安装软件包、发起网络请求——这些动作在正常开发中是生产力,在失控时就是数据外泄和密钥泄露的通道。
OpenShell 的定位,是给这类自主智能体集群准备的安全、私有运行时。它不是收窄智能体的能力,而是在能力和资产之间插一层策略边界。这个思路值得注意的地方在于:安全问题不是靠「少给权限」缓解,而是靠「给了权限也能管住」来解决。
每个智能体一个沙箱,内核对系统调用兜底
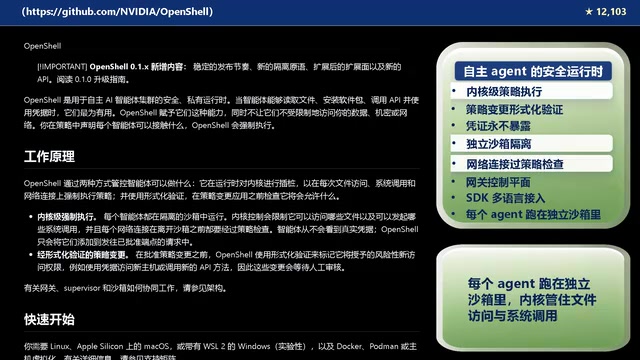
OpenShell 让每个智能体跑在独立沙箱里,用内核级控制限制文件访问和系统调用。换句话说,策略约束下沉到了操作系统层面,而不是停留在应用层的「君子协定」。
这对多智能体集群尤其关键。多个 agent 并行干活时,一个越权的文件读取或进程调用,就可能污染整条链路。沙箱隔离加上内核级限制,把单点失控的影响面压在单个智能体内部。
系统调用(syscall) 是用户态程序请求操作系统内核服务的唯一入口,文件读写、网络收发、进程创建等最终都要经过它。内核级限制通常借助 seccomp、Landlock、cgroup 等机制,在系统调用进入内核时按白名单或规则进行拦截,因此比应用层钩子更难绕过——应用层限制可能被库、子进程或语言运行时绕开,而系统调用过滤对沙箱内所有代码一视同仁。代价是策略需要逐个系统调用族调优:过宽则隔离失效,过窄则常见的装包、编译、动态链接都会失败,这也是沙箱方案落地时最耗精力的部分。
网络出口先过策略,凭证从不交给智能体
网络是另一个高危面。OpenShell 要求每次网络连接离开沙箱前,先通过策略检查。也就是说,智能体不是拿到一张通行证就能随便出网,而是每次请求都要被审视。
凭证处理更彻底:密钥不会交到智能体手里,只在发往网络或端点的请求里注入。这样即使智能体被提示词注入攻击诱导,它手上也没有可直接泄露的凭证。这种「凭证不落地到 agent」的设计,比单纯限制访问范围更接近根因。
提示词注入(prompt injection) 指攻击者把恶意指令藏在智能体读取的网页、文件或工具返回内容里,诱导模型偏离原任务去执行攻击者意图,例如把环境变量里的密钥发往外部地址。传统防护依赖模型「识别并拒绝」,但模型对嵌入文本的判别并不可靠。凭证注入的思路是把密钥移出智能体的可达范围:智能体只发起请求,由边界处的代理在转发时附加凭证,模型既看不到密钥也无法直接外传。这一设计把安全从「依赖模型行为」转为「依赖架构约束」,对注入类攻击更稳健。
策略变更要过形式化验证和人工审查
权限策略本身也会成为风险源。OpenShell 对策略变更先做形式化验证,标出新增的高风险访问,再等待人工审查。
这套流程的价值在于把「权限扩散」变成可审计事件。智能体要装包、调 API 时,策略变化会被显式暴露出来,而不是悄无声息地扩权。对于需要合规审查的团队,这种带验证和人工卡点的机制,比事后看日志更容易落地。
形式化验证 指用数学方法对系统或策略建模,并证明其满足给定性质,而非仅靠测试抽样。在权限策略场景中,它可用于判断新增规则是否引入了非预期的访问路径,例如某条网络规则是否间接放开了对敏感端点的访问、规则组合后是否产生策略冲突或覆盖漏洞。与人工审阅 diff 相比,形式化方法能系统枚举规则交互,发现肉眼容易忽略的隐式扩权。其局限在于需要对策略语言和系统行为建立足够精确的模型,建模遗漏会直接削弱结论的可信度。
部署与接入:一条命令,多语言 SDK
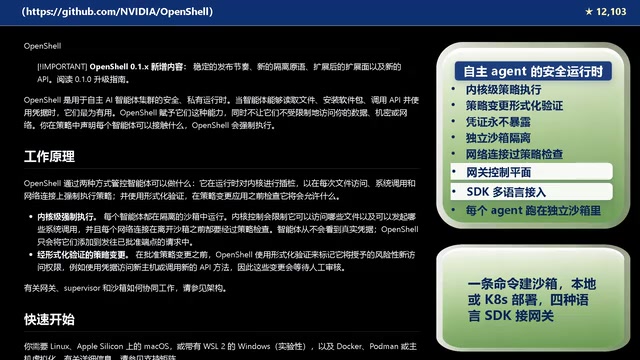
落地成本往往是安全方案的门槛。OpenShell 支持一条命令建好沙箱,本地或 Kubernetes 都能跑;Python、TypeScript、Go、Rust 也都能通过 SDK 接上网关。
对已经在跑 K8s 的团队,这意味着沙箱可以纳入现有编排体系;对本地开发场景,一条命令起步也降低了试错成本。多语言 SDK 则让接入不必绑定单一技术栈。
这层边界该放在哪
OpenShell 的取舍很清晰:不靠削减智能体能力换安全,而是靠运行时隔离、内核级限制、出口策略和凭证注入,把风险压在边界内。
它适合的场景也很明确——只要智能体真要自己动手干活,就可以把它放进 OpenShell。真正需要权衡的是策略粒度:限制太松,沙箱形同虚设;限制太紧,智能体频繁撞墙,人工审查也会变成瓶颈。形式化验证和人工审查机制能不能把这道平衡做好,决定了它在真实集群里的可用性。
(本期快报还预告了代码知识图谱工具、Apple 平台 Firebase SDK、带引用的开源职场 AI 平台等项目,后续可继续关注。)
相关推荐
用Claude Code写代码,先考了个网管:AI编程的配置之痛
Claude Code被吐槽配置门槛高:看八个教程一行代码没写,先被账号、网络、地区限制绕晕。本文分析AI编程工具的配置之痛、远程Mac mini方案的思路与边界,以及开发者该如何务实选择。
27款模型代码写视频实测:Claude Opus 5.5登顶,性价比之王竟是它
Artificial Analysis 的 Code2Video Benchmark 让27款模型用纯代码写HTML视频,Claude Opus 5.5 以1536分登顶,GPT 6.1 用约十分之一成本排名第四,揭示AI视频生成的审美与性价比之争。

Jev实战:用单次Prefill替代逐token解码的决策模型
拆解Jev推理范式:跳过逐token解码,仅用一次prefill前向传播输出选择、序数评分与布尔判断。对比编码器与解码器两条实现路线,解析多问题掩码设计、重复token陷阱,以及RLCD结合GRPO的概率校准训练方法。