欧洲多国超市冰柜遭黑客攻击,温度异常波动

欧洲多国超市冰柜温控系统疑遭黑客攻击,暴露零售物联网安全短板。
比利时、瑞典、卢森堡和爱沙尼亚的多家大型连锁超市近期遭遇疑似网络攻击,冰柜和冰箱温度出现异常波动。瑞典 Ica Kvantum 超市公开确认事件,其他企业尚未披露细节。现代超市冷链普遍接入物联网温控系统,远程监控在提升效率的同时扩大了攻击面,攻击者可能通过漏洞篡改设定值,制造物理运营混乱而非直接索要赎金。此类事件不仅造成经济损失和食品损耗,还触及食品安全底线。文章指出,这并非欧洲超市首次遭遇针对冰柜的攻击,零售业对物联网设备的依赖与安全投入不足之间的矛盾亟待解决,企业需将物联网安全纳入风险管理框架并加强漏洞防护。
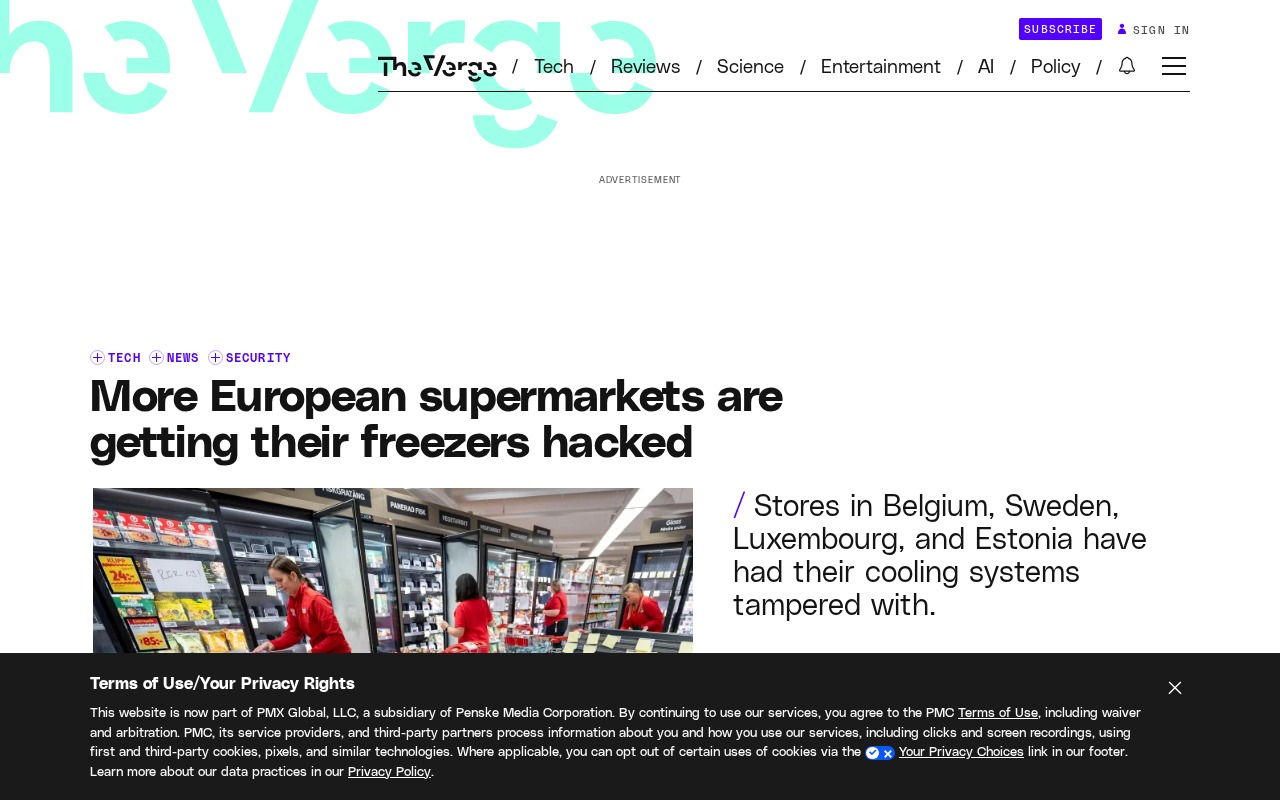
事件概述:冰柜温度异常波及多国
据彭博社和路透社分享的当地报道,比利时、瑞典、卢森堡和爱沙尼亚的多家大型连锁超市近期遭遇了新一轮疑似网络攻击,导致其冰箱和冰柜的温度突然发生变化。瑞典一家 Ica Kvantum 超市在其 Facebook 页面上发布了相关声明,证实了温度异常情况。这是继此前类似事件后,欧洲零售业再次面临针对冷链系统的安全威胁。
目前,攻击的具体来源和手法尚未明确,但多国超市同时出现冰柜温度波动,表明这很可能是一起有组织的网络入侵行为。受影响的门店不得不紧急检查食品储存安全,部分商品可能因温度失控而面临损耗风险。
攻击如何影响冷链系统?
现代超市的冰柜和冷藏设备通常接入物联网(IoT)管理系统,通过远程监控和调节温度来保障食品质量。这种联网设计在提升运营效率的同时,也打开了攻击面。黑客可能通过漏洞入侵温控系统,恶意篡改设定值,导致设备偏离安全温度范围。
此次事件中,攻击者似乎并未直接索要赎金或破坏数据,而是针对物理环境制造混乱。这种手法与传统的勒索软件攻击不同,更侧重于干扰实体运营,可能旨在引发恐慌或测试系统脆弱性。对于超市而言,冷链中断不仅造成经济损失,还可能引发食品安全问题。
物联网(IoT)系统在零售冷链中的典型架构包括:部署在冰柜与冷库中的温度传感器、边缘网关、以及云端或本地的集中监控平台。传感器通过 Zigbee、LoRa、Wi-Fi 或蜂窝网络将温度数据上报给网关,网关再经由互联网与控制中心通信,运维人员可远程下发温度设定、除霜周期等指令。这一链条中常见的薄弱环节包括:设备出厂默认口令未修改、固件长期不更新、控制协议缺乏认证与加密(如 Modbus、MQTT 未启用 TLS)、以及监控平台暴露在公网的管理接口。攻击者一旦获得这些入口的访问权限,即可伪造传感器读数或直接改写温控设定值,使制冷设备在无人察觉的情况下偏离安全区间。由于冷链设备通常不具备本地告警冗余,篡改行为可能在数小时后才被人工巡检发现,这正是此类攻击难以快速止损的原因。
多国受影响,应对措施进行中
根据现有报道,比利时、瑞典、卢森堡和爱沙尼亚的超市均报告了类似问题。瑞典 Ica Kvantum 超市在社交媒体上的发声,是少数公开确认事件的企业之一。其他连锁超市尚未披露详细情况,但当地监管部门可能已介入调查。
超市方面正在紧急排查系统漏洞,并加强温控设备的网络安全防护。部分门店可能临时采用手动监控方式,以确保冷藏环境稳定。行业专家指出,零售业对物联网设备的依赖日益加深,但相应的安全投入往往不足,此类攻击可能促使更多企业重新评估其网络安全策略。
从监管角度看,超市冷链属于食品安全与关键基础设施交叉领域。在欧盟层面,《网络与信息系统安全指令》(NIS2)已将食品零售的部分环节纳入关键实体范围,要求企业落实风险管理措施并在重大事件发生时及时报告;《通用数据保护条例》(GDPR)则在事件涉及个人数据泄露时触发通知义务。各国食品安全机构通常规定冷藏与冷冻食品必须保持在特定温度区间(如冷冻食品一般不高于 -18°C),一旦温度失控超过限定时间,相关批次需评估甚至销毁。因此,此类攻击的后果不仅是设备故障,还可能触发食品召回、监管处罚与消费者信任危机,企业在事件响应中需同时对接网络安全监管与食品安全监管两条线。
零售业物联网安全警钟再响
这并非欧洲超市首次遭遇针对冰柜的攻击。此前已有类似案例报道,表明针对零售冷链系统的网络威胁正在持续增长。随着智能设备在零售场景中的普及,从温控系统到库存管理,每一个联网节点都可能成为攻击入口。
对于超市而言,保障食品安全是首要责任,而网络攻击直接威胁到这一底线。企业需要将物联网安全纳入整体风险管理框架,定期进行漏洞扫描和渗透测试,并对员工进行安全意识培训。同时,与设备供应商合作,确保固件及时更新,也是降低风险的关键。
此次多国超市冰柜遭攻击事件,再次提醒我们:在数字化浪潮中,物理世界与网络空间的边界日益模糊,安全防护必须与时俱进。
针对工业与物联网控制系统的攻击并非新事物。2010 年曝光的 Stuxnet 蠕虫展示了恶意代码可以跨越网络边界直接操纵物理设备;2015 年乌克兰电网攻击导致大规模停电,凸显了针对关键基础设施的破坏性潜力;2016 年 Mirai 僵尸网络则利用物联网设备默认弱口令组建大规模攻击平台。这些案例共同说明:当物理设备接入网络后,信息安全问题会直接转化为物理世界后果。零售冷链虽不属于传统意义上的关键基础设施,但其设备数量庞大、部署分散、运维外包普遍,安全基线往往低于工业控制系统,因而更容易成为低成本、高扰动的攻击目标。理解这一演变脉络,有助于企业跳出“冰柜只是制冷设备”的认知惯性,把温控系统视为需要持续防护的联网资产。
相关推荐

Ollama选模型完全指南:从配置到量化避坑
Ollama选模型完全指南:从查看电脑配置到逛官方模型库,详解Tools、Thinking、Vision、Decision等标签含义,以及参数规模、量化精度与上下文缓存的取舍策略,助你避开卡死闪退的坑。

Ollama默认安全吗?显卡被白嫖的真相与自查指南
Ollama 默认只绑回环地址,但改一句环境变量或照抄 Docker 命令就可能让显卡暴露。本文解析显卡被白嫖的原理、扫描规模与 DNS 重绑定路径,并给出自查与修复的三层方案。

Cherry Studio+MCP实战:搭建自动化AI智能体与本地知识库
基于B站Cherry Studio教程,详解如何配置MCP环境、搭建网页抓取与报告生成等自动化AI智能体,并用Ollama+千问3搭建本地知识库,附实际操作中的踩坑经验。