Paddock:为AI代理打造专属Linux与沙箱

Paddock为每个AI代理在单台自有VPS上分配独立Linux环境或锁定沙箱,解决多代理隔离与资源控制问题。
Paddock是一款MIT许可的开源开发者工具,核心思路是在单台自有VPS上为每个AI代理创建独立的Linux计算机或锁定沙箱,让代理能够运行代码、访问文件和调用工具,同时互不干扰。它把容器化、网络策略和资源配额这些重复性基础设施工作抽象出来,开发者只需申请一个代理环境即可。与Firecracker、E2B等方案相比,Paddock主打单机轻量定位,不依赖Kubernetes集群或云厂商托管服务,降低了个人开发者和小团队的入门门槛。项目在Product Hunt获得82票,仍处早期,社区规模小,生产使用需先验证隔离可靠性。
为什么AI代理需要自己的“电脑”?
当AI代理从聊天窗口走向实际任务执行,它们需要的不再是单纯的对话接口,而是一个能运行代码、访问文件、调用工具的真实环境。Paddock 给出的答案很直接:为每个AI代理分配一台独立的Linux计算机或一个锁定沙箱,全部运行在你自己拥有的一台VPS上。
这个项目在Product Hunt上获得了82票,排名第14,定位为开源、MIT许可的开发者工具。它的核心价值在于解决了多代理场景下的环境隔离与资源控制问题——你不需要为每个代理购买云主机,也不需要担心代理之间的相互干扰。
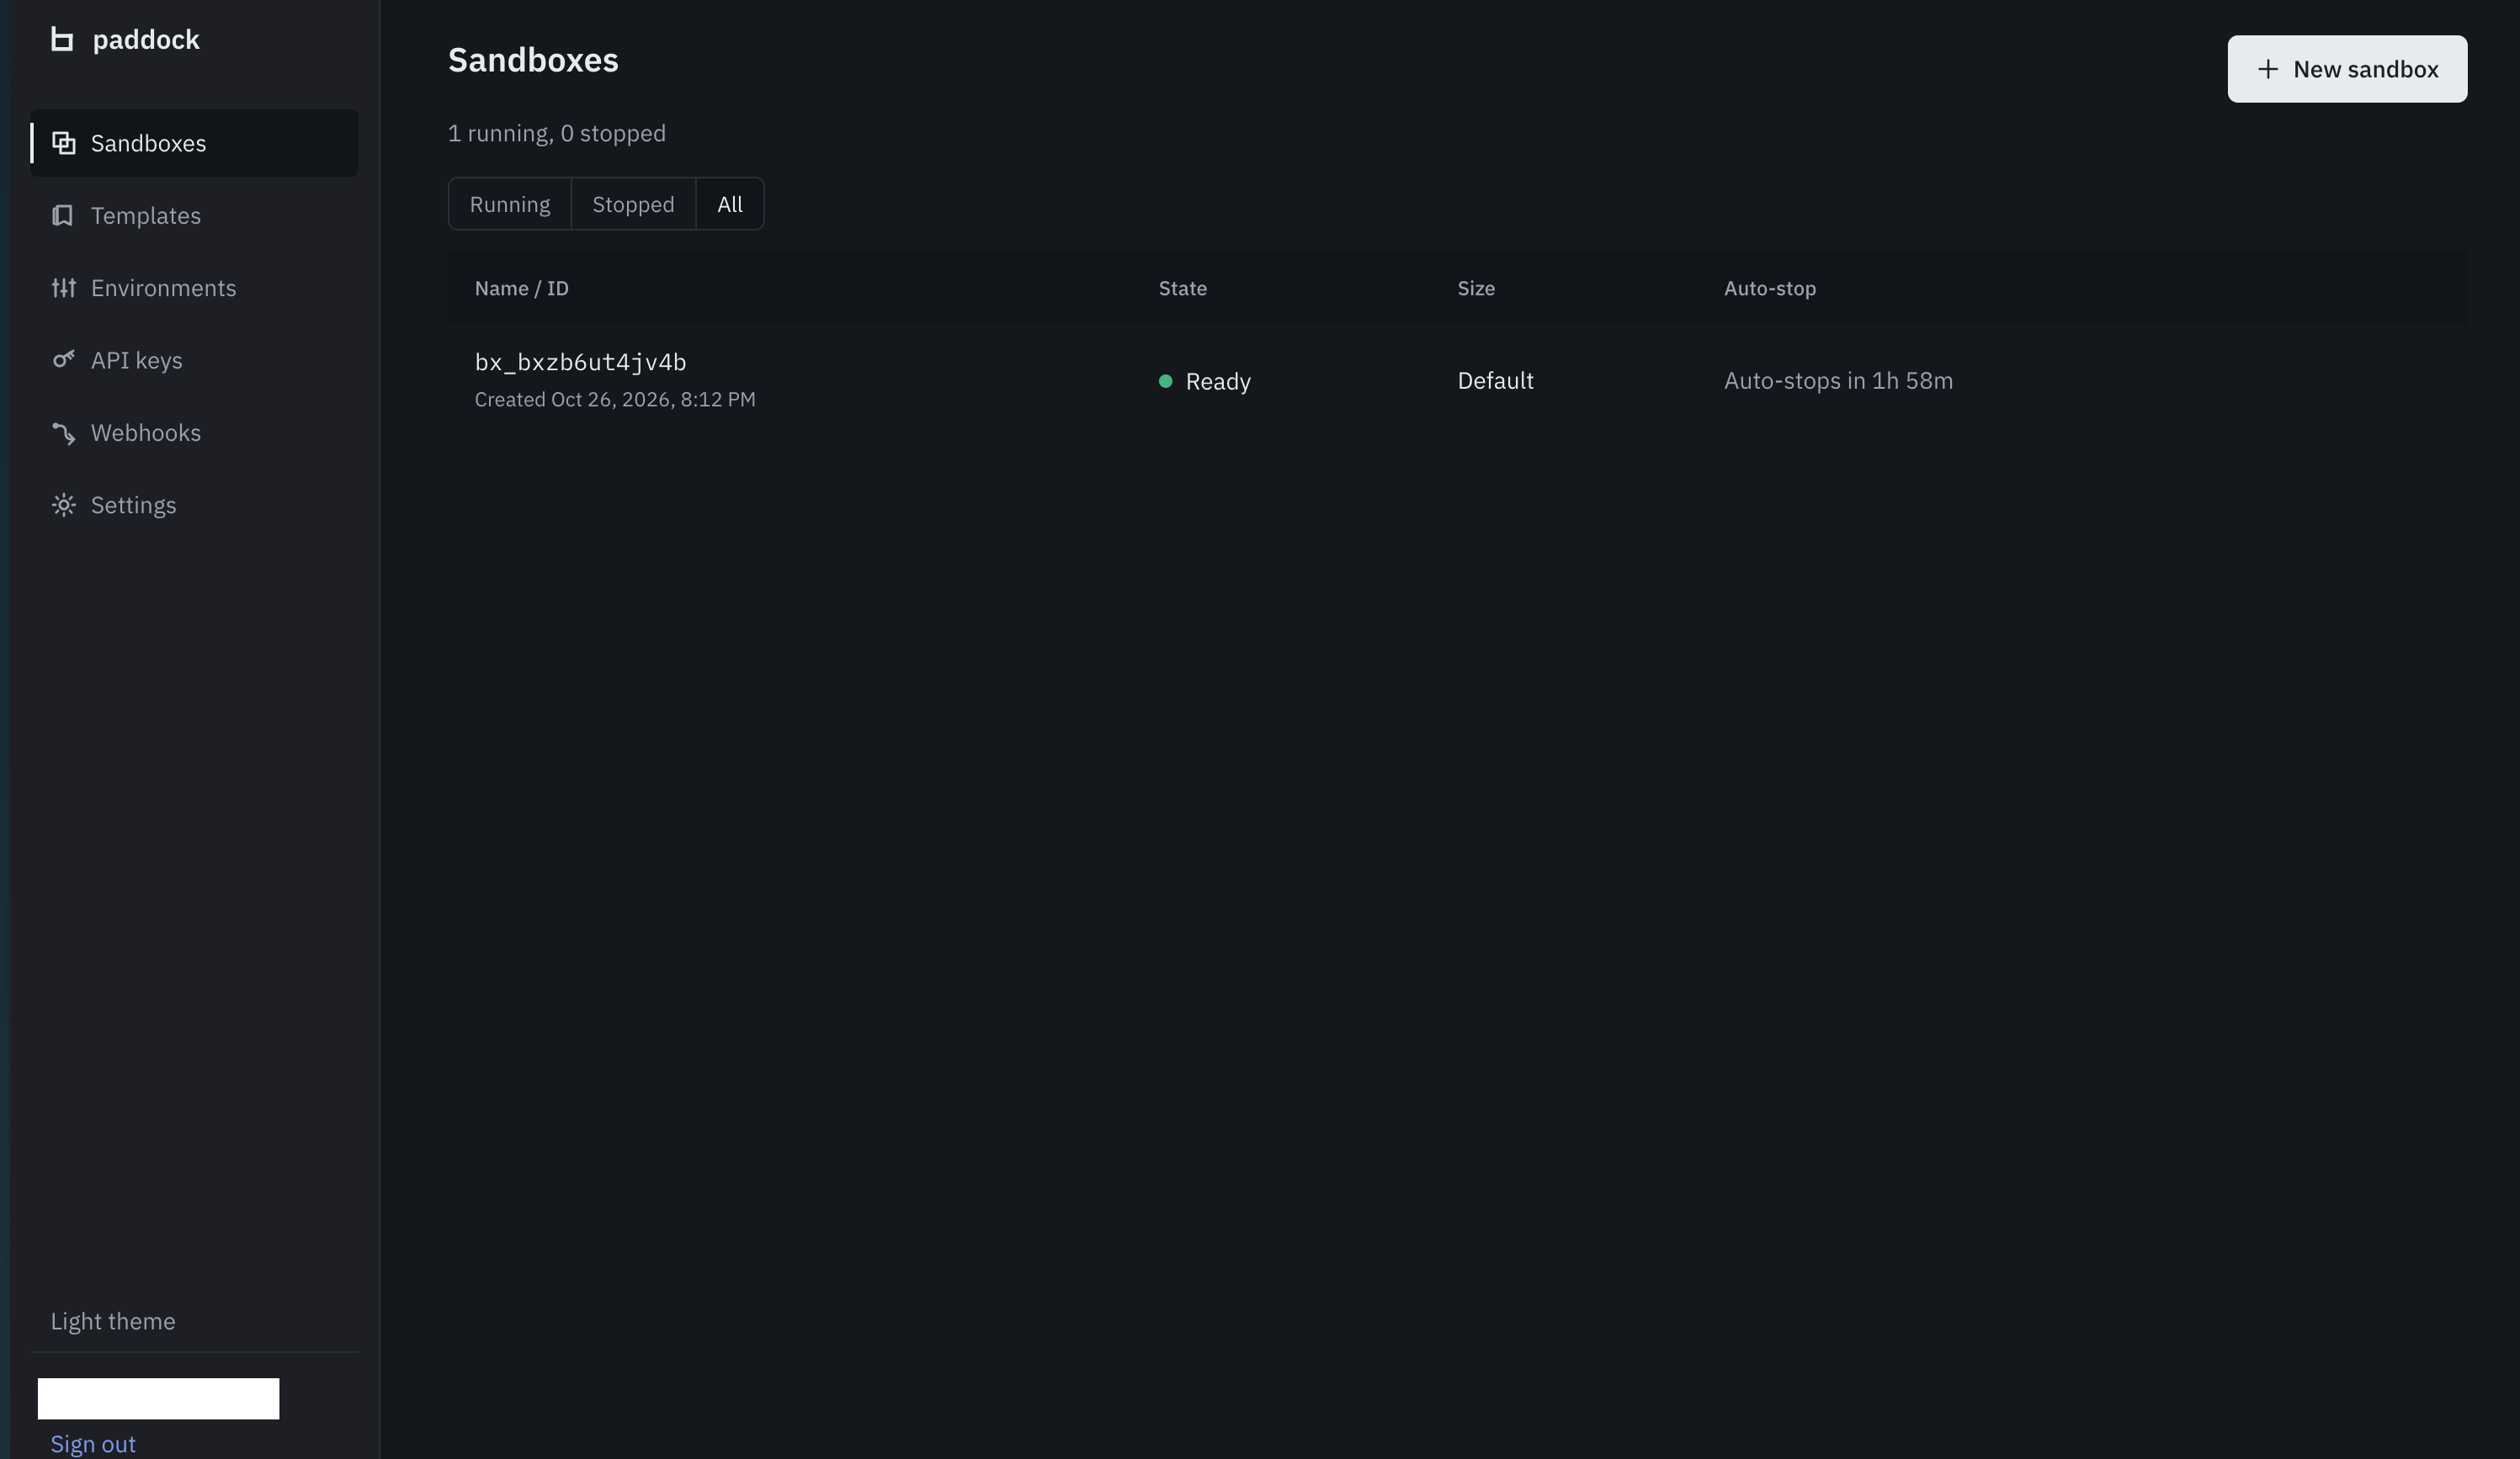
Paddock如何工作:一台VPS,多个隔离环境
Paddock 的架构思路很务实。它并不要求你使用特定的云服务商,而是在单台VPS上通过容器化或虚拟化技术为每个代理创建独立的环境。根据官方描述,每个代理可以获得两种形态之一:
- 完整的Linux计算机:代理拥有自己的文件系统、进程空间和网络栈,可以像操作一台真实机器一样安装软件、运行服务。
- 锁定沙箱:更严格的隔离环境,适合运行不可信代码或限制代理的权限范围。
这种设计让开发者可以在同一台服务器上同时运行多个代理,每个代理的环境互不干扰。对于需要并行执行任务的场景——比如一个代理负责爬取数据、另一个负责分析、第三个负责生成报告——这种隔离性至关重要。
开源与MIT许可意味着什么
Paddock 采用MIT许可证,这意味着你可以自由使用、修改和分发代码,甚至用于商业项目。对于开发者工具而言,开源带来的透明度是信任的基础:你可以审查沙箱的实现细节,确认隔离机制是否可靠,也可以根据自身需求定制环境配置。
结合Product Hunt上“Open Source, SaaS, Developer Tools, GitHub”的分类标签,Paddock 可能同时提供自托管版本和托管服务。对于注重数据隐私的团队,自托管在自有VPS上的方案显然更有吸引力。
MIT许可证是最宽松的开源许可之一,核心义务只有一个:在分发软件时保留原版权声明和许可声明。它允许使用者自由地使用、复制、修改、合并、发布、再许可甚至销售软件副本,且不要求衍生作品采用相同许可证。对于Paddock这类基础设施工具,这意味着企业可以把它嵌入内部平台而不必担心许可证传染问题;但反过来,宽松许可也意味着上游很难通过许可证约束商业 fork,社区贡献的回流更多依赖项目自身的治理与吸引力。
多代理协作的基础设施缺口
当前AI代理生态的一个明显缺口是:大多数框架专注于代理的推理与决策逻辑,却把执行环境当作附属品。开发者往往需要自己搭建Docker容器、配置网络策略、管理资源配额,这些工作重复且容易出错。
Paddock 试图把这一层抽象出来。你只需要告诉它“给我一个代理环境”,剩下的隔离、网络、存储管理由它处理。这种思路类似于早期云计算把物理服务器抽象成虚拟机——只不过现在的“租户”变成了AI代理。
从Product Hunt的评论数(仅3条)来看,这个项目还处于早期阶段,社区讨论不多。但82票的支持表明,至少有一部分开发者认为这个问题值得解决。Maker Antonio Santiago Dueñas 的背景信息在素材中未详细展开,但项目本身的方向切中了多代理系统落地的实际痛点。
与现有方案的对比
市面上已有一些沙箱方案,比如基于Firecracker微虚拟机的隔离环境,或E2B等专为AI代码执行设计的平台。Paddock 的差异化在于“一台VPS”的轻量定位——它不追求大规模集群管理,而是让个人开发者或小团队在单台服务器上就能跑起多个代理环境。
这种定位降低了入门门槛。你不需要Kubernetes集群,不需要云厂商的托管服务,一台常规VPS加上Paddock就能开始实验。对于快速原型验证和小规模部署,这是更务实的选择。
Firecracker是AWS开源的轻量级微虚拟机监视器,基于KVM,能在极短时间内启动微型VM,并提供接近容器启动速度但接近虚拟机的隔离强度。E2B则是面向AI代码执行的托管沙箱平台,提供SDK让代理在云端安全运行生成的代码。两者与Paddock的差别主要在抽象层次与部署形态:Firecracker是底层原语,需要自行封装编排;E2B偏向托管服务,数据出私域;Paddock则把“给代理一台机器”做成开箱即用的单机方案。选择时需权衡隔离强度、运维成本与数据主权三者的优先级。
容器化隔离与虚拟化隔离在安全边界上有本质差异。Docker等容器共享宿主内核,通过namespace和cgroup实现视图与资源隔离,启动快、开销小,但内核漏洞或配置不当可能导致逃逸。完整虚拟机(如基于KVM)拥有独立内核,隔离强度更高,代价是启动更慢、内存开销更大。Paddock同时提供“完整Linux计算机”和“锁定沙箱”两种形态,实际上是在隔离强度与资源效率之间给开发者留出选择空间:可信代理用轻量容器,运行不可信代码时切到更强隔离。
资源配额是多代理同机部署的关键控制点。在单台VPS上并行运行多个代理环境时,若不限制CPU、内存、磁盘I/O和网络带宽,某个代理的失控循环或大批量抓取就可能拖垮整台机器,影响其他代理。cgroup v2提供了统一的资源控制接口,可对每个容器设定硬性上限与权重;网络层面则常配合流量整形与出站白名单,防止代理扫描内网或外联到未授权地址。评估Paddock时,值得确认它是否把这些配额项暴露为可配置参数。
谁应该关注Paddock?
多代理系统开发者:如果你正在构建需要多个代理并行工作的应用,Paddock 提供的隔离环境可以避免代理间的资源冲突和权限越界。
注重数据隐私的团队:所有环境运行在自有VPS上,数据不出私域,适合处理敏感信息的场景。
AI代理框架的集成者:Paddock 作为基础设施层,可以与LangChain、AutoGPT等代理框架配合使用,为代理提供执行后端。
开源爱好者:MIT许可意味着你可以深度定制,甚至基于它构建自己的商业产品。
需要注意的是,Paddock 目前仍是一个早期项目,社区规模较小,文档和生态支持可能不够完善。对于生产环境的关键业务,建议先在小规模场景中验证其稳定性和隔离效果。
代理基础设施的下一步
Paddock 的出现反映了一个趋势:AI代理正在从“能说”向“能做”演进,而“能做”的前提是有一个安全、可控的执行环境。当代理可以自由运行代码、访问网络、操作文件时,隔离与权限管理就不再是可选项,而是必需项。
这个项目能否在竞争激烈的开发者工具市场中站稳脚跟,取决于它能否持续完善隔离机制的可靠性、降低配置复杂度,并建立起围绕代理环境的生态。82票是一个起点,真正的考验在于后续的迭代速度和社区建设。
对于正在探索多代理应用的开发者来说,Paddock 值得加入观察列表——尤其是当你厌倦了为每个代理手动配置Docker环境的时候。
相关推荐

腾讯WorkBuddy实测:AI Agent如何碾压传统聊天助手
腾讯WorkBuddy实测对比豆包:AI Agent如何直接操作电脑完成PPT转PDF、文件归档等任务。从安装门槛、国内生态、价格、插件市场四方面分析WorkBuddy优势,并给出AI Agent选择建议。

奥特曼称个人PC囤RAM“相当糟糕”,数据中心利用率更高
OpenAI CEO萨姆·奥特曼在Reddit引发热议的表态中称,个人PC配备大量RAM是“相当糟糕”的资源利用方式,数据中心凭借集中调度能实现更高内存利用率。本文解析这一观点背后的技术逻辑与行业信号。

付费5美元教AI说话:一场关于AI训练本质的社会实验
一位开发者搭建了运行真实语言模型的「假AI实验室」,用户支付5美元即可教模型一句话。这个社会实验揭示了AI训练中数据成本、用户参与和话语权的深层关系。