Parrot OS 伦理黑客实战:从 Linux 基础到漏洞利用

Parrot OS 速成课:从 Linux 命令、Nmap 扫描到 Web 爆破与 Python 自动化。
网络安全讲师 Declan Middleton 的速成课以 Parrot OS 为平台,在本地 CTF 环境中系统讲解伦理黑客入门路径。课程首先指出 Parrot OS 与 Kali Linux 高度相似,强调理解命令原理比选择工具更重要。随后覆盖 Linux 基础操作、网络诊断与用户权限管理,并通过 Bash 脚本演示自动化侦察。在工具链部分,课程详细讲解 Nmap 的端口扫描、版本检测、脚本扫描与诱饵伪装,以及 WhatWeb、Dirsearch、Ffuf 等 Web 枚举工具,并结合 Burp Suite 与 rockyou.txt 完成登录爆破,最终通过文件上传漏洞获取服务器命令执行权限。最后用 Python 的 socket 和 requests 库构建自定义侦察脚本。
Parrot OS 与 Kali Linux 有何区别?伦理黑客如何在一个安全的本地环境中从零开始掌握 Linux 命令、Nmap 扫描、Web 枚举乃至编写自己的 Python 自动化脚本?网络安全讲师 Declan Middleton 的这门速成课给出了完整路径。
为什么选择 Parrot OS:与 Kali 的异同
Declan 在课程开场就指出,Parrot OS 与 Kali Linux 非常相似——“唯一不同的是品牌、配色方案,也许还多装了少量工具”。对于学习者而言,选择哪一个并不重要,重要的是理解工具背后的原理。课程全程在一个本地 CTF 实验环境中演示,所有操作都安全合法。
这种“工具不重要、原理才重要”的立场贯穿始终。Declan 反复强调,终端才是黑客真正的武器:每一个输入的命令都执行一个功能,而 Parrot OS 和大多数 Linux 系统都依赖终端完成日常工作。
CTF(Capture The Flag) 是一种网络安全竞赛形式,参赛者通过解决安全挑战来获取隐藏在系统中的“旗帜”(通常是一段字符串),以此证明成功入侵或破解。CTF 环境通常是故意设计存在漏洞的虚拟机或网络,供学习者在合法、隔离的条件下练习渗透测试技能。课程中使用的 VulnHub 虚拟机就属于此类:VulnHub 是一个提供大量免费、可下载的脆弱虚拟机镜像的平台,学习者可以在本地 VirtualBox 或 VMware 中运行它们,安全地实践扫描、枚举和利用技术。
Linux 命令基础:文件、网络与用户管理
文件与目录操作
课程从最基础的 ls、cd、mkdir、touch、rm 讲起,逐步过渡到更细致的用法。ls -la 可以查看隐藏文件、权限、所有者、文件大小和日期;pwd 打印当前工作目录;cd .. 返回上级目录。Declan 演示了用 nano 或 micro 编辑文本文件,并推荐 micro,因为它支持语法高亮和插件。
cat 用于直接输出文件内容,cp 复制文件,mv 既能移动也能重命名文件。rm -rf(Declan 戏称为“remove fully”)是危险但高效的删除方式,配合通配符 *.txt 可以批量删除特定类型文件。他特别警告:如果以 root 身份误运行某些命令,“可能会删除整个系统内核”。
find 命令用于在全系统搜索文件。演示中,一个隐藏文件在普通用户权限下因“permission denied”无法找到,加上 sudo 后成功定位到 /opt 目录。du -sh * 则用于估算当前目录下各文件和文件夹占用的磁盘空间。
网络诊断命令
ip a 和 sudo ifconfig 用于查看网络接口和 IP 地址。Declan 展示了用管道符 | 配合 grep 过滤输出,例如 sudo ifconfig | grep inet,把冗长的网络信息精简到只显示 IP 相关行。
ping 用于测试连通性。课程中有一个生动的故障排查案例:虚拟机未正确桥接时,ping 192.168.1.1 返回“network unreachable”,Declan 解释这通常指向缺少 IP 地址、网卡被禁用或默认网关无效。修正网络配置后,ping 成功返回“64 bytes from 192.168.1.1”,并显示 44 个数据包发送、44 个接收、零丢包。
netdiscover 用于发现当前网络中的设备,能列出 IP 地址、MAC 地址,有时还能识别主机名。
用户与权限管理
sudo su 切换到 root shell,whoami 显示当前用户,hostname 显示计算机名,uname -r 查看内核版本。history 命令显示历史命令记录——Declan 演示时他的历史中已有 723 条命令。
用户管理部分演示了 adduser student 创建新用户、passwd 修改密码、su student 切换用户。关键细节:新用户默认没有 sudo 权限,执行 sudo su 会失败;需要用 sudo usermod -aG sudo student 将其加入 sudo 组后才能提权。删除用户要用 sudo deluser,仅删除用户目录并不能移除账户。
Bash 脚本:把重复劳动交给机器
Declan 用一个简单的 script.sh 演示了 Bash 自动化:脚本内容就是一条 ls -la 命令,但直接运行 ./script.sh 会报“Permission denied”。解决方法是用 chmod 755 script.sh 赋予执行权限。
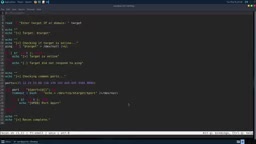
他随后展示了一个更实用的侦察脚本 recon.sh:先用 ping 判断目标是否在线,再循环检查一组常见端口,输出开放端口信息。在演示中,脚本对本地路由器检测出 53、80、8080 端口开放——53 对应 DNS,80 和 8080 对应 Web 服务。Declan 强调,这个脚本并不高级,Nmap 做得更好,但亲手写一遍能帮助理解扫描背后的逻辑。
渗透测试工具链:从 Nmap 到 Burp Suite
Nmap:网络扫描的起点
课程搭建了一台来自 VulnHub 的故意存在漏洞的 CTF 虚拟机(名为 Explorer),在 VirtualBox 中以桥接模式运行,获得局域网 IP(演示中为 192.168.1.56)。
基础扫描 nmap 192.168.1.56 立即发现 22 端口(SSH)和 80 端口(HTTP)开放。nmap -sV 进一步识别服务版本,包括 SSH 版本和运行在 Debian Linux 上的 Apache 版本。nmap -sC -sV 运行默认脚本,意外发现了 robots.txt,其中暴露了 /ext/explorer 目录——访问后是一个登录页面。
其他扫描选项包括:-p 指定端口,-p- 扫描全部端口(耗时长),-A 进行激进扫描(操作系统识别、版本检测、脚本扫描,但“非常吵闹”,容易被 IDS 和防火墙发现)。-oN 将结果保存为文本文件。-sS 是 SYN stealth 扫描,-D RND:10 生成 10 个随机诱饵 IP 掩盖真实来源——Declan 建议诱饵数量不要超过 50 到 100,以免触发带宽告警。
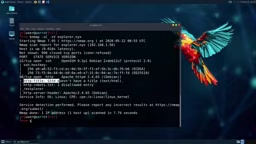
SYN stealth 扫描(-sS) 是 Nmap 默认的扫描方式(在具备权限时),它利用 TCP 三次握手的特性:向目标端口发送 SYN 包,若收到 SYN-ACK 则判定端口开放,随后立即发送 RST 断开连接,从而不完成完整握手。这种方式速度快且相对隐蔽,因为许多日志系统只记录完整建立的连接。诱饵扫描(-D) 则通过伪造大量源 IP 与真实扫描流量混合,使目标难以分辨攻击者的真实地址;但诱饵数量过多会显著增加带宽消耗和被发现的风险,因此 Declan 建议控制在 50 到 100 个以内。
Web 枚举:WhatWeb、Dirsearch、Ffuf
whatweb 和 curl 都能从 HTTP 响应头中提取服务器类型、Apache 版本、操作系统等信息。Dirsearch 用 -u 指定 URL,配合 --crawl 和 --exclude-status 过滤掉 403 等无意义的响应。
Ffuf(“fuzz faster you fool”)功能更丰富:目录模糊测试、子域名枚举、扩展名过滤(如 -e .txt,.html,.php),还能用 --request 参数加载原始 HTTP 请求进行暴力破解。
Web 枚举 是指对目标 Web 应用进行系统性信息收集的过程,包括识别服务器软件及版本、发现隐藏目录和文件、枚举子域名、探测参数等。WhatWeb 通过分析 HTTP 响应头、HTML 元标签和特定文件指纹来识别 CMS、服务器和框架;Dirsearch 和 Ffuf 则依赖字典文件(wordlist)对路径或参数进行暴力猜测。枚举的质量往往决定后续利用的成败,因为暴露的备份文件、管理后台或未授权接口常常是突破口。
Burp Suite 与登录爆破
在 Explorer 的登录页面,Burp Suite 的代理拦截功能捕获了 POST 请求,可以看到 option=login&username=test&password=test 的参数结构。将请求保存为文件,在用户名和密码位置插入 FUZZ 关键字,然后用 Ffuf 的 cluster bomb 模式配合 rockyou.txt 字典进行爆破。
演示最终成功猜出凭据为 admin/admin,登录后进入后台。后台显示版本为“XT Explorer 2.1.15”,并提供文件上传功能。搜索 SearchSploit 发现一个针对 2.1 版本的任意文件上传漏洞利用模块,但版本不匹配。Declan 转而手动上传了 Pony Shell(一个 PHP Web Shell),通过浏览器访问该文件后,直接在网页上获得了对服务器的命令执行能力。
Burp Suite 是一套集成式 Web 应用安全测试平台,其核心功能是作为拦截代理(intercepting proxy)运行在浏览器与目标服务器之间,允许测试者查看、修改和重放 HTTP/HTTPS 请求。rockyou.txt 是 Kali 和 Parrot 等渗透测试发行版中预装的经典密码字典,源自 2009 年 RockYou 公司数据泄露事件,包含超过 1400 万个真实用户密码,常被用于口令爆破和字典攻击演示。SearchSploit 是 Exploit-DB 的命令行搜索工具,可离线查询公开的漏洞利用代码,帮助测试者根据目标软件及版本快速定位可用的利用模块。
Python 脚本:更灵活的自动化
课程最后转向 Python。在交互模式外,用 VS Codium 或文本编辑器编写脚本。基础内容包括:print() 输出、变量赋值、f-string 格式化(如 f"Hello {name}")、字符串拼接、input() 接收用户输入、if/else 条件判断、for 循环遍历端口列表。
import socket 和 import requests 展示了库的用法:socket.gethostbyname() 解析域名到 IP,requests.get() 获取网页响应,检查 status_code 是否为 200 判断网站是否在线,并遍历 response.headers 输出所有响应头。
最终整合成一个 recon.py 脚本:banner 函数打印标题,get_ip() 解析域名,get_headers() 获取状态码和响应头,主函数按顺序调用。Declan 在编写过程中遇到并修复了多个语法错误(拼写错误、方法名错误),这种“边写边调”的过程本身就是很好的教学示范。
关键要点
- Parrot OS 与 Kali Linux 高度相似,工具选择不如命令原理重要
- Linux 终端能力是伦理黑客的基础:文件操作、权限管理、网络诊断缺一不可
- Nmap 从基础端口扫描到版本检测、脚本扫描、诱饵伪装,是信息收集的核心工具
- Ffuf 和 Burp Suite 组合可以自动化 Web 登录爆破,rockyou.txt 是常用字典
- Python 的 socket 和 requests 库能快速构建自定义侦察脚本,比 Bash 更灵活
相关推荐
Gemini 4 Carbon登顶智能指数 谷歌首次开放攻防模型
谷歌Gemini 4 Carbon以59分登顶Artificial Analysis智能指数,网络安全能力首次向防御方开放;OpenAI每月返还最高500美元API额度反击,开源阵营语音、小模型与智能体工程密集迭代。

Gemini 4 Carbon登顶AI基准,成本比榜首低72%
谷歌DeepMind发布Gemini 4 Carbon,在Archital Analysis Intelligence Index B5榜单以59分登顶,Arena文本榜第一1528分,中位任务成本仅80美元,比榜首Cloud Office 1.5低72%。

Gemini 4 Carbon实测:最强AI模型?对比Claude Opus 5.5
谷歌Gemini 4 Carbon发布,Artificial Analysis榜单第一,CW Bench达71%,Vending Bench登顶。实测对比Claude Opus 5.5,前端设计惊艳但Web开发略逊,价格优势明显。