PM要自己改Prompt?哪些部分可以安全移交

PM该拿到Prompt哪些编辑权?本文拆解权限移交的边界与务实方案。
文章讨论了一个常见问题:产品经理希望直接修改客服Agent的Prompt,而工程团队担心风险。核心洞察是Prompt并非整体,它由纯产品内容(语气、措辞、few-shot示例、兜底话术)和类代码内容(工具描述、输出格式、guardrail、停止指令)两部分组成,后者改动会导致Agent行为静默漂移,最危险的是停止指令被改导致Agent一直运行到最大迭代上限。团队提出的务实方案是"内容分离+评测门禁+部署隔离":产品段落交给PM管理,但必须先在评测集上通过才能上线,部署权限仍留在on-call工具侧。现成工具有Langfuse受保护标签、Orq AI的Researcher角色等,也可用CODEOWNERS在repo内保护代码部分。选择哪种,取决于团队愿意把评测门禁做多重。
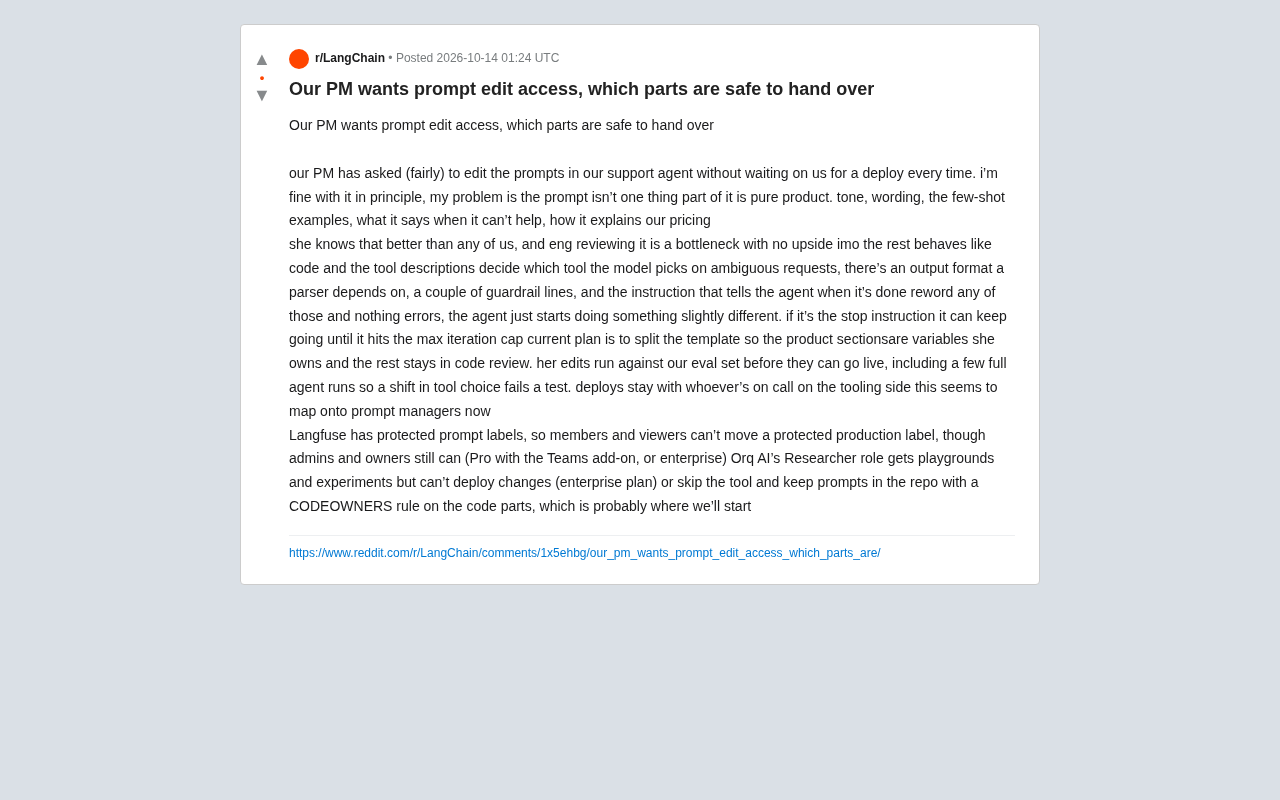
产品经理想绕过工程排期,直接修改客服Agent的Prompt——这几乎是每个AI产品团队迟早会遇到的请求。Reddit上一位工程师分享的困扰很有代表性:PM的要求本身合理,但Prompt并不是一个整体,它同时包含"纯产品"和"像代码"两类内容,一刀切地移交权限会带来隐蔽的风险。
Prompt其实由两种东西拼成
这位工程师把Prompt拆成了两半来理解。
一半是纯产品内容:语气、措辞、few-shot示例、Agent答不上来时的兜底话术、以及如何向用户解释定价。这部分PM比任何工程师都懂,让工程团队逐条review纯属瓶颈,收益几乎为零。
另一半的行为逻辑更像代码。工具描述决定了模型在模糊请求下会选择哪个工具;输出格式被下游parser依赖;还有几条guardrail指令,以及告诉Agent"任务结束"的停止指令。改这些不会立刻报错,但Agent的行为会悄悄漂移——最危险的是停止指令被改掉,Agent会一直跑下去,直到撞上最大迭代上限。
few-shot示例指的是在Prompt中直接给出的若干输入-输出示范样例,让模型照葫芦画瓢地模仿格式和风格。它不需要微调模型,只需在上下文里塞几个高质量例子就能显著稳定输出,因此产品经理往往比工程师更清楚该放哪些例子。
guardrail(护栏)指令是一类显式约束模型行为边界的提示,例如"不要承诺退款""不要透露内部价格逻辑""遇到敏感话题转人工"。它本身不产生功能,而是在模型即将越界时把它拉回来。护栏写的越具体,覆盖的边界情况越明确,但过多护栏也会压缩模型正常的表达空间。
**最大迭代上限(max iterations)**是Agent运行框架设置的一道保险:当模型在"思考-调用工具-观察结果"的循环里迟迟不给出终止信号时,运行器会在指定轮数后强制中断。它本来是为防止死循环,但一旦停止指令被误改,这道保险就成了唯一的兜底。因此停止指令的稳定性比它看起来重要得多——它本质上是Agent"知道何时收手"的能力,和工具选择、输出格式一样属于行为逻辑,而非文案。
当前方案的三个关键设计
团队的计划是拆分模板:产品相关的段落变成PM拥有的变量,其余留在代码审查流程里。
这个方案有两个配套机制值得注意。一是PM的修改必须先在评测集上跑过才能上线,其中包括几次完整的Agent运行,这样工具选择一旦发生偏移就会直接挂掉测试。二是部署权限仍然留在on-call的tooling侧,PM改内容但不管发布。
这种"内容分离+评测门禁+部署隔离"的组合,把编辑权和控制权拆开了,是这类需求目前比较务实的解法。
现成工具能覆盖到什么程度
社区提到两个现成的prompt管理方案,能力边界各不相同。
Langfuse提供受保护的prompt标签:member和viewer角色无法移动被保护的production标签,但admin和owner仍然可以。这个能力位于Pro加Teams附加组件或企业版中。
Orq AI的Researcher角色可以使用playground和experiments,但无法部署变更——这一能力属于企业方案。
**Prompt标签(label)**是prompt管理平台里用来标记版本用途的指针,常见如production、staging、latest。受保护标签的意思是普通成员不能把它指向别的版本,从而避免有人在未经评测的情况下让线上Agent直接换用新prompt。
Playground与experiments分别指在平台上直接试跑prompt的沙盒环境,以及批量比较不同prompt版本效果的实验功能。它们决定了角色能做多少探索性工作,但和"能否部署"是两回事——很多平台刻意把这两类权限分开,让研究者可以自由试验,却无法直接影响生产。
还有一条不换工具的路
如果不想引入prompt管理平台,可以干脆把prompt留在repo里,用CODEOWNERS规则保护代码相关的那部分。发帖人表示这大概率是他们起步的地方。对已经用Git管理一切、且评测流程跑在CI里的团队,这条路的心智负担最小。
选择哪种方案,取决于团队愿意把评测门禁做得多重。工具能提供的是角色和标签层面的隔离,但"改了什么会导致Agent行为漂移"这件事,最终还是得靠评测集来说话。
CODEOWNERS是Git平台的一项机制:在仓库根目录或指定路径放一个CODEOWNERS文件,为特定文件或目录指定必须审批的人或团队。当有人提交涉及这些路径的改动时,平台会自动请求对应owner审核,未通过就无法合并。把prompt文件里产品段落与代码段落分开存放,再对不同文件配置不同owner,就能在仓库内部实现"PM改文案、工程审行为逻辑"的权限切分,而无需引入额外平台。
相关推荐

OpenAI与Shield合作:Astra智能体如何革新IT故障修复
OpenAI与Shield合作推出Astra智能体,可自动登录电脑和遗留系统,实时修复IT故障,比传统模型快35%到40%,仅在需要人类判断时引入人工。

iPhone Duo续航实测:一天一充跑不掉,大屏是耗电元凶
iPhone Duo续航实测:重度使用一天需至少充电一次,6.5小时亮屏约剩30%电量。大屏展开频率是耗电关键,MagSafe电池背夹可救场,长期衰减同样值得关注。

Kimi K3.1 Pro开源发布:2.8万亿参数逼近Opus
Moonshot发布开源MoE模型Kimi K3.1 Pro,2.8万亿总参数、1040亿激活参数,Terminal Bench 4.0仅落后Opus 5.5不到1分,单任务成本约三分之一,API价格减半,开源权重11月4日开放。