rakazo:开源Grok Bot替代品,自选模型与沙箱

开源项目 rakazo 以模型与沙箱双解耦,打造可自托管的 Grok Bot 替代品。
文章介绍 GitHub 项目 elie222/rakazo,一个定位为“开源 Grok Bot 替代品”的计算机操作型 AI 代理。其核心设计是把传统产品中绑死的两层拆开:模型层允许用户自选供应商,兼顾成本、能力与数据合规;沙箱层可自主选择执行环境,使 AI 操作计算机的边界可控,回应最大的安全顾虑。项目用 TypeScript 编写,获 5315 星、948 次 fork,一周新增 1166 星,显示开发者对可定制、可自托管代理的真实需求。文章也提醒,当前公开信息以定位与指标为主,模型接入、沙箱实现与文档完整度仍需开发者自行查证,项目早期文档与稳定性常是短板。
为什么需要开源的 Grok Bot 替代品
Grok Bot 这类工具让 AI 能直接操作用户的电脑——打开浏览器、运行代码、处理文件。便利的背后是封闭生态的隐忧:你无法选择底层模型,无法审计它在你机器上执行了什么,更无法把它部署到自己的基础设施里。GitHub 项目 elie222/rakazo 给出的答案是:把选择权还给用户。
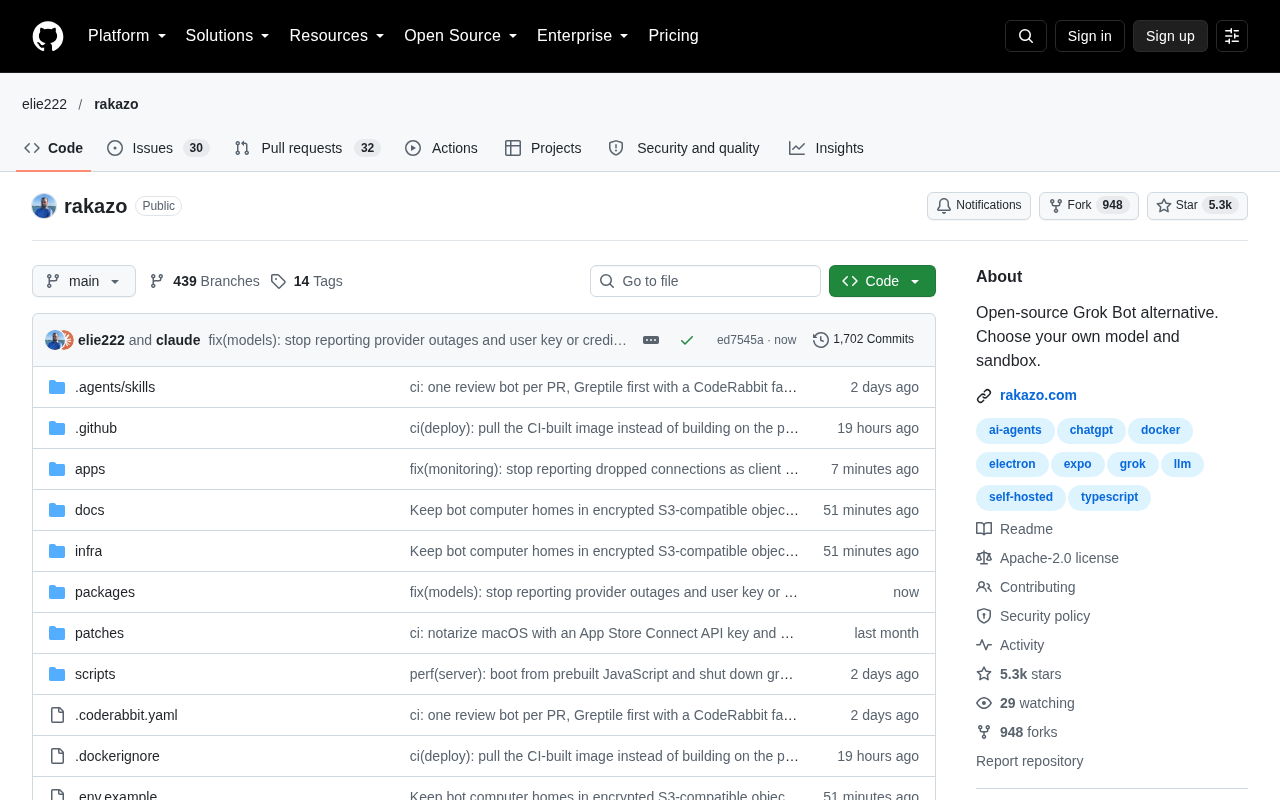
据 GitHub 页面信息,rakazo 定位为“开源 Grok Bot 替代品”,核心卖点是自选模型与自选沙箱。项目用 TypeScript 编写,目前已获得 5315 颗星、948 次 fork,其中一周内新增 1166 星——这个增速说明相当一批开发者正在寻找可自托管的计算机操作型 AI 代理。
两个核心设计:模型与沙箱解耦
rakazo 最有价值的设计思路,是把传统 Bot 产品中绑死的两层拆开。
模型层:不锁定供应商
多数同类产品只支持自家模型,而 rakazo 允许用户接入自己偏好的模型。这意味着你可以根据任务复杂度在成本与能力之间做权衡:简单操作交给便宜的模型,复杂推理切换到更强的模型。对于有数据合规要求的团队,接入私有部署模型也成为可能。
模型供应商锁定(Vendor Lock-in) 指产品把底层模型写死为某一家服务,用户无法替换,迁移成本高昂。对计算机操作型代理而言,锁定还意味着两重风险:一是成本被动接受,二是数据必须流经第三方。自选模型通常通过统一的模型调用接口实现,将不同厂商的 API(或本地推理服务)抽象为同一套请求格式,用户只需更换配置中的模型标识与密钥即可切换。这也让“模型路由”成为可能——按任务难度把请求分发给不同模型。需要注意的是,不同模型对工具调用(function calling)与结构化输出的支持程度不一,接入私有部署模型时往往还需自行适配提示词与工具 schema,这是自选模型方案落地时的主要工程成本。
沙箱层:执行环境可控
AI 代理要操作计算机,就必须有执行环境。rakazo 把沙箱设为可选项,用户可以选择代理运行在哪里——是隔离容器、远程机器,还是其他受控环境。这一点直接回应了此类工具最大的安全顾虑:让 AI 跑代码不等于让它随意触碰你的主系统。
沙箱(Sandbox) 在计算机安全中指一种隔离的运行环境,让不可信或高风险的代码在受限空间内执行,即使出错或行为异常也不会波及宿主机。常见实现包括容器(如 Docker)、虚拟机、以及基于系统调用过滤的 seccomp / gVisor 等方案。对 AI 代理而言,沙箱的价值在于把“能操作计算机”压缩为“只能在划定边界内操作”:代理可以运行代码、访问文件,但其可见的文件系统、网络出口与系统权限均被限制。业界常见的隔离强度从轻到重大致是:进程级权限限制、容器隔离、微虚拟机(如 Firecracker)、独立物理/云主机。选择哪种沙箱,直接决定了代理被恶意提示注入后可能造成的破坏半径,这也是 rakazo 把沙箱做成可选层的安全意义所在。
技术栈与项目状态
项目采用 TypeScript 编写,对前端与 Node.js 生态的开发者来说门槛较低,阅读源码和二次开发的成本都不高。从社区反馈看,近千次 fork 表明已有不少人在其基础上做定制。
需要冷静看待的是,当前公开信息以项目定位和基础指标为主,具体的模型接入方式、沙箱实现细节、部署文档完整度等,仍需开发者自行查阅仓库确认。开源项目早期阶段,文档与稳定性往往是短板。
计算机操作型 AI 代理(Computer-Use Agent) 与普通对话式 AI 的关键区别在于它拥有“手脚”:通过浏览器自动化、Shell 命令、文件读写、屏幕截图与点击等工具,直接改变计算机状态。其典型工作循环是“观察—规划—执行—再观察”,每一步执行结果都会反馈给模型以决定下一步。这类代理的能力上限取决于工具集的丰富度,风险则来自执行动作的不可逆性(删文件、发请求、改配置)以及提示注入攻击——网页或文件中夹带的恶意指令可能诱导代理越权操作。因此,权限最小化、动作确认机制与可回滚的沙箱环境,是此类系统设计中不可回避的三项要求。
适合谁用
- 注重数据主权的团队:不希望把操作权限交给闭源 SaaS,需要自托管方案。
- 想控制推理成本的开发者:通过更换模型来平衡开销与效果。
- 需要审计执行过程的安全敏感场景:沙箱可选意味着执行边界可被定义和检查。
值得关注的信号
一周 1166 星的增速,反映的是市场对“可定制、可自托管 AI 代理”的真实需求,而非单纯的猎奇。当闭源 Bot 产品还在用生态锁定留住用户时,开源替代品用解耦设计争夺的是同一批对控制权敏感的用户。rakazo 能否从“替代品”变成“首选”,取决于它的沙箱实现是否足够健壮、模型接入是否足够顺滑——这两点,只有真正跑起来才知道。
相关推荐

“黑色十月”:AI挖出史上3%严重漏洞?
Reddit 热帖称过去一个月发现了史上 3% 的严重软件漏洞,被称为「黑色十月」。本文拆解这一说法的统计口径问题,分析 AI 辅助代码审计如何加速漏洞发现,以及开发者和企业该如何应对补丁窗口缩短的挑战。

微软Project Gecko:用AI为非洲农民架起语言桥梁
微软Project Gecko项目推出PharmaChat应用,让非洲农民用母语提问,通过AI返回精准视频片段和农耕书籍章节。项目还发布三个交互式手册,推动包容性AI发展。

Node.js语音笔记App:语音转文字API选型指南
为Node.js语音笔记应用选择语音转文字API?对比AssemblyAI、Deepgram、Google Cloud和Whisper的免费额度、定价与Node集成体验,给出分阶段选型建议。