RPKI 路由防护突破 70%:互联网安全的关键跃迁

RPKI 路由保护率一年内从 54% 升至 70%,互联网抵御路由劫持能力显著增强。
RPKI 路由保护率已从一年前的 54% 提升至当前的 70%,覆盖全球近三分之二的路由,被视为互联网路由安全的重要里程碑。RPKI 通过数字签名为 IP 地址前缀签发路由起源授权(ROA),让路由器能够验证 BGP 路由宣告是否来自合法持有者,从而抵御路由劫持。这一增长主要得益于大型 CDN、云服务商和 IXP 的率先部署,以及区域互联网注册机构对 ROA 签发流程的持续简化。剩余 30% 未覆盖路由集中在中小型 ISP 与企业网络,面临技术与成本门槛。此外,70% 的覆盖率必须配合更严格的验证策略,才能真正发挥安全价值。整体来看,RPKI 正从可选项转为默认实践。
互联网路由安全领域迎来一个里程碑。RPKI(资源公钥基础设施)目前已保护全球约 70% 的路由,而一年前这一数字还只有 54%。据 Hacker News 上相关讨论与 RSS 源信息显示,这一增长意味着互联网基础设施在抵御路由劫持方面取得了实质性进展。
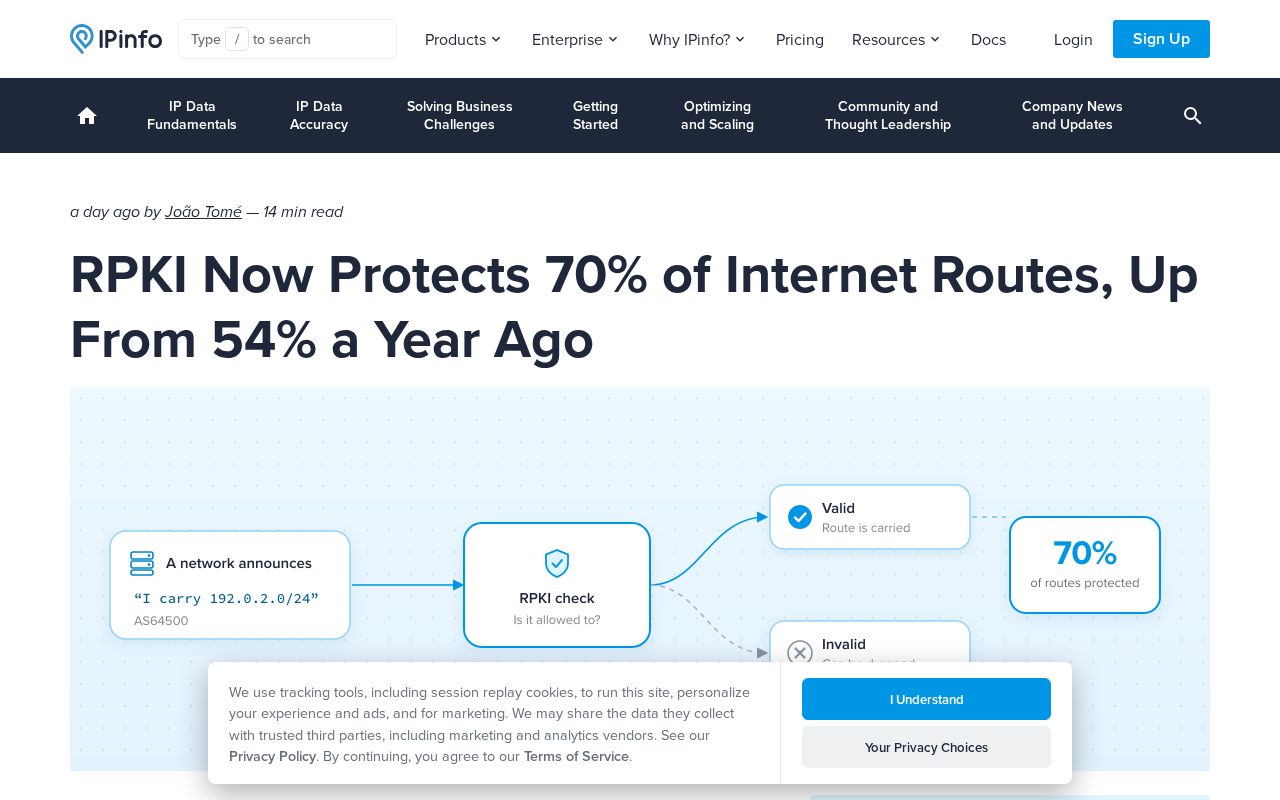
RPKI 是什么,为何重要
RPKI 是一套用于验证互联网路由宣告真实性的加密框架。在传统 BGP 路由中,任何网络都可以声称自己拥有某段 IP 地址,而路由器缺乏机制去核实这一宣告是否合法。这种信任模型导致路由劫持(BGP hijacking)频繁发生——攻击者或配置错误可以轻易将流量导向错误的目的地。
RPKI 通过数字签名的方式为 IP 地址前缀签发“路由起源授权”(ROA),让路由器能够验证某条路由宣告是否来自合法的地址持有者。从 54% 到 70% 的跃升,意味着全球近三分之二的互联网路由现在拥有了可验证的来源凭证。
BGP(边界网关协议) 是互联网的“路由中枢”,负责在不同自治系统(AS)之间交换“哪段 IP 地址由谁负责”的可达性信息。它的设计目标是可扩展与灵活,而不是安全,因此路由器默认会相信对端宣告的地址前缀,并不校验宣告者是否真的拥有该地址段。攻击者只需在 BGP 会话中注入一条伪造宣告,就可能把大量流量牵引到自己的网络,这类事件被称为路由劫持(BGP hijacking),此外还有更隐蔽的路由泄露(route leak)——本应只在局部传播的路由被错误地扩散到全网。RPKI 正是为弥补 BGP 原生信任模型的缺陷而生。
ROA(路由起源授权) 是 RPKI 的核心产物。IP 地址的合法持有者(通常通过区域互联网注册机构 RIR 获得地址)可以用私钥签发一条 ROA,声明“某自治系统 ASN 被授权起源某 IP 前缀”。验证方路由器据此可以判断一条 BGP 宣告是否“起源合法”。需要注意的是,ROA 只解决“起源认证”,并不验证整条 AS 路径是否真实,因此它无法防御路径篡改攻击,这类问题需要 BGPsec 等机制配合。
增长背后的推动力
这一显著增长并非偶然。近年来,多起重大路由劫持事件敲响了警钟,促使各大网络运营商、IXP(互联网交换点)和云服务商加快了 RPKI 的部署步伐。
大型内容分发网络和云平台在其中扮演了关键角色。当这些承载大量流量的网络率先实施 RPKI 验证与签名后,整个生态的部署率被迅速拉高。区域互联网注册机构(RIR)也在持续简化 ROA 的签发流程,降低了运营商的部署门槛。
区域互联网注册机构(RIR) 是全球 IP 地址与 AS 号码的分配管理机构,目前共有五家:负责北美的 ARIN、欧洲与中东的 RIPE NCC、亚太的 APNIC、拉美的 LACNIC 以及非洲的 AFRINIC。它们同时承担 RPKI 体系的“信任锚”角色,为各自辖区内的地址持有者提供 ROA 签发门户。由于 ROA 必须由地址持有者主动签发,RIR 的流程简化、API 开放程度和费用政策,直接决定了运营商部署 RPKI 的难易度。
IXP(互联网交换点) 是多个网络在同一物理设施内互联、直接交换流量的中立平台。大型 IXP 往往会在其路由服务器上统一实施 RPKI 验证,成员网络即使自身不部署 RPKI,也能间接受益。这种“枢纽带动”效应,加上 CDN 与云厂商的规模化部署,是覆盖率快速攀升的重要结构性原因。
剩余 30% 的挑战
尽管 70% 的数字令人鼓舞,但剩余 30% 的路由仍处于未验证状态。这部分通常集中在中小型 ISP、企业网络和部分地区的本地运营商。它们可能缺乏技术资源来部署 RPKI,或对迁移成本存在顾虑。
RPKI 的效力还取决于验证策略。即便某条路由已经签名,如果下游网络选择“宽松模式”(只看签名但不拒绝无效路由),那么防护效果会打折扣。因此,70% 的覆盖率必须与更严格的验证策略配合,才能真正发挥安全价值。
RPKI 的验证结果通常分为三类:Valid(有效)、Invalid(无效) 和 NotFound(未找到 ROA)。不同运营商可以选择不同的处理策略。宽松模式只对 Invalid 路由降低优先级但不丢弃,仍可能被攻击者利用;严格模式则直接拒绝 Invalid 宣告,安全性最高,但一旦 ROA 配置出错就可能造成合法路由被误伤,导致大面积中断。2022 年 Meta 曾因一条错误的 ROA 引发短暂但影响广泛的流量中断,这也让部分运营商对严格模式持谨慎态度。因此,覆盖率的提升只是第一步,验证策略的收紧才是决定实际防护效果的关键变量。
对普通用户意味着什么
对绝大多数互联网用户来说,RPKI 的部署是透明的——你不需要做任何配置。但它带来的影响是实实在在的:流量被错误重定向或拦截的风险在降低,金融、电商等对路由安全敏感的行业直接受益。
从行业角度看,70% 是一个心理关口,它证明了 RPKI 从“可选项”向“默认实践”转变的趋势已经不可逆转。接下来的看点在于部署率能否继续加速,以及路由验证能否从签名覆盖走向更严格的强制验证。
相关推荐

Workbuddy零基础入门:桌面AI智能体如何落地工作流
Workbuddy桌面AI智能体零基础教程解读:从安装、积分领取到文件管理与自动化工作流搭建,对比CodeX的适用场景与成本差异,帮助职场人完成从AI提问者到AI管理者的思维转变。

OpenAI智能体新栈:计算机操作、决策API与超速工作流
OpenAI Dev Day发布智能体新栈:Computer Use操作速度超越普通人,Decisions API基于Luna实现极低延迟分类,Agents API开放同源计算机操作能力,GPT-6.1 Sol成本仅为Astra七分之一。本文梳理核心更新、实测数据与开发者落地要点。

梁文峰开源推理框架DeepInfo,硬刚美国禁令
DeepSeek在开源模型后再开源推理框架DeepInfo,包含GPU/CPU交叉流水线、小模型预判大模型复核、华为昇腾与英伟达芯片全面适配等技术,直面美国联邦禁令。本文解析其对AI产业落地的意义与开源策略。