Ruby正则与字符串大小写转换现多个漏洞
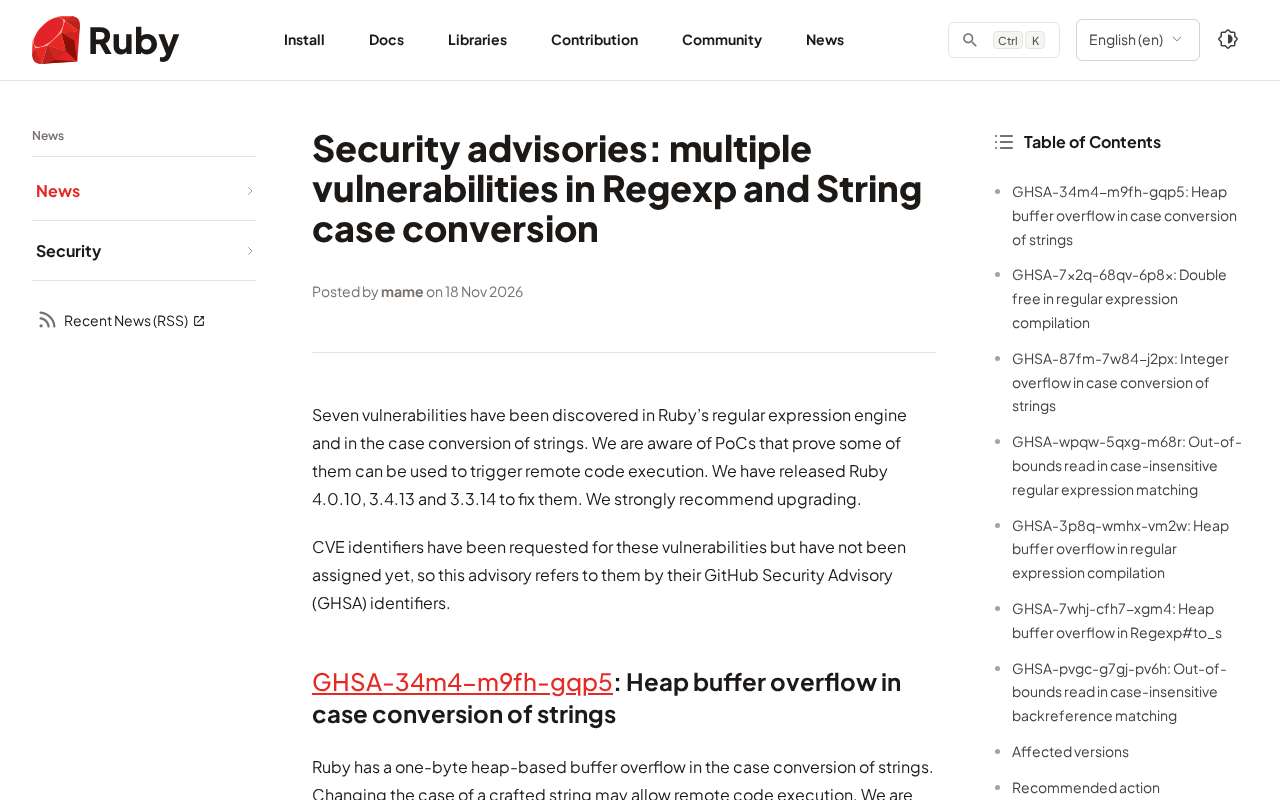
Ruby官方披露Regexp和String大小写转换的多个安全漏洞,引发社区高度关注。
Ruby官方安全公告披露了正则表达式(Regexp)和字符串大小写转换(String)功能中的多个安全漏洞。这两个基础功能广泛用于文本处理、数据清洗和用户输入处理,因此攻击面可能覆盖大量Ruby Web应用和数据处理系统。官方将多个漏洞合并发布,暗示问题可能共享底层代码或触发条件。文章建议开发者及时升级Ruby运行时、审查输入处理逻辑、进行依赖扫描,并关注Rails等框架的同步安全更新。该话题在Hacker News获得315分和120条评论,反映出开发者对核心语言库安全性的持续关注,也提醒团队将语言运行时版本维护纳入常规安全流程。
Ruby官方披露了Regexp(正则表达式)和String(字符串)大小写转换功能中的多个安全漏洞。这则消息在Hacker News上获得315分、120条评论,引发开发者社区对核心语言安全性的关注。
漏洞影响范围与风险
据Ruby官方公告,漏洞影响正则表达式和字符串大小写转换这两个基础功能。正则表达式是文本处理的核心工具,字符串大小写转换则广泛用于数据清洗、用户输入处理和输出格式化。二者同时出现问题,意味着攻击面可能覆盖大量依赖Ruby的Web应用和数据处理系统。
官方将多个漏洞合并发布,说明问题并非孤立个案。对于生产环境中的Ruby服务,尤其是处理不可信输入的API和内容平台,需要尽快评估风险等级。
Ruby 的 Regexp 类和 String 类的大小写转换方法(如 upcase、downcase、capitalize)底层依赖 Unicode 大小写映射表。当处理非 ASCII 字符(例如土耳其语中的 i/İ、希腊字母的变体形式)或多字节编码时,映射逻辑若处理不当,可能引发超出预期的内存分配或边界条件错误。历史上,Ruby 的 Regexp 引擎(Onigmo)曾在处理特定正则表达式时出现拒绝服务(ReDoS)或缓冲区溢出类问题。本次公告将多个漏洞合并发布,通常意味着它们共享同一段底层代码或同类触发条件,例如都涉及 Unicode 属性解析或大小写折叠(case folding)逻辑,因此修复补丁也可能合并发布。
开发者应如何应对
尽管公告未在摘要中给出具体CVE编号和受影响的Ruby版本,企业开发团队仍可按以下步骤处置:
- 关注Ruby官方发布的安全补丁版本,及时升级运行时环境
- 审查业务代码中对用户输入进行的正则匹配和大小写转换逻辑,增加输入校验
- 对暴露在公网的服务进行依赖扫描,确认Ruby版本是否落在受影响范围内
- 留意Hacker News讨论区中开发者分享的临时缓解措施
有意思的是,Ruby生态中Rails等框架大量使用正则与字符串处理,框架层面的安全更新也需同步跟进。
CVE(Common Vulnerabilities and Exposures)编号是漏洞的唯一公共标识,Ruby 官方安全公告通常会为每个漏洞分配 CVE,便于依赖扫描工具(如 bundler-audit、GitHub Dependabot)匹配和告警。受影响的 Ruby 版本一般会在公告中明确列出,并给出修复版本号(例如 3.2.x、3.1.x 的补丁版本)。临时缓解措施可能包括:对用户输入的长度和字符集做白名单限制、避免将不可信输入直接传入正则表达式编译、在受影响的 API 前增加请求频率限制以降低 ReDoS 风险。框架层面,Rails 的 ActiveSupport::Inflector 和路由匹配都大量使用正则与大小写转换,因此 Rails 安全团队通常会同步发布兼容性说明。
社区反应与启示
该话题在Hacker News上的热度说明,主流语言核心库的安全问题始终是开发者关注的焦点。120条评论中很可能包含对漏洞细节的讨论和修复经验分享,建议开发者前往原帖查看。
从更长远的视角看,基础语言功能的漏洞提醒团队:安全更新不应只盯着第三方依赖,语言运行时本身的版本维护同样关键。建立定期检查语言版本安全公告的流程,比事后应急更有效。
Hacker News 的评分机制中,315 分属于首页高热度话题,通常意味着帖子在发布后数小时内获得了大量 upvote 和讨论。120 条评论的规模表明讨论已从简单的漏洞通报延伸到技术细节、修复方案和行业反思。这类讨论中常见的观点包括:核心语言库的漏洞比第三方 gem 更危险,因为前者几乎无法通过替换依赖来规避;也有开发者会质疑官方公告的披露节奏是否给了足够的修复窗口。对于企业团队而言,将语言运行时的安全公告纳入常规监控(例如订阅 ruby-security-announce 邮件列表或使用 OWASP Dependency-Check 等工具)是降低此类风险的有效手段。
结语
Ruby此次多漏洞公告再次印证,即便是成熟语言的核心功能也可能存在安全隐患。保持运行时更新、审查输入处理逻辑、关注官方安全公告,是当前最务实的应对方式。
相关推荐
GTA 6多人竞速实机:好友联机欢乐多
YouTube好友联机实录:GTA 6六张新竞速地图实机体验,涵盖自定义车辆争议、解谜赛道设计、飞机对滑板车非对称对抗,以及玩家对网络同步和操作便利性的真实反馈。
GNOME拟全面禁止AI贡献,开源社区面临分裂
GNOME基金会提出全面禁止AI贡献的政策草案,涵盖代码、文档、翻译等所有项目活动。社区反应两极,开源世界在AI问题上加速分裂,可能引发项目分叉与人才流失。
从云端到本地:AI编程工作流的完全掌控指南
从Claude Code云端基线到OpenCode+OpenRouter再到LM Studio本地模型,这门课程用同一个应用演示AI编程工作流如何逐步夺回控制权。深入对比子代理拆分、大小模型分工、成本与隐私的权衡,并给出小模型落地所需的关键工程化技巧。