Servor:一个控制台,搞定所有服务器的运维监控

Servor 用一个控制台整合网页终端、文件编辑、批量命令和监控告警,面向中小运维团队。
Servor 是 Product Hunt 上刚亮相的服务器管理控制台,试图把网页终端、文件编辑器、定时任务、跨服务器批量命令和 150+ 安装配方整合到一个界面,以减少开发者和运维人员在多工具间切换的成本。其安全设计强调不开放入站端口和浏览器端命令签名,以降低攻击面并增强命令传输的可信度。监控、手机告警和状态页也被内置其中,使操作与观测合并到同一界面。目标用户是管理多台服务器、希望精简工具链的中小团队。产品处于早期阶段,Product Hunt 首日获得 82 票和 5 条评论,功能完整度与稳定性有待更多用户验证。
开发者和运维团队每天面对几十上百台服务器,SSH 来回切换、监控面板分散、告警配置繁琐,这些琐碎却高频的操作正在吞噬大量时间。Product Hunt 上刚亮相的 Servor 试图用一个统一控制台解决这个问题:网页终端、文件编辑器、定时任务、批量命令、150+ 安装配方,外加监控、手机告警和状态页,全部收进一个界面。上线首日拿到 82 票,排在当日第 15 位。
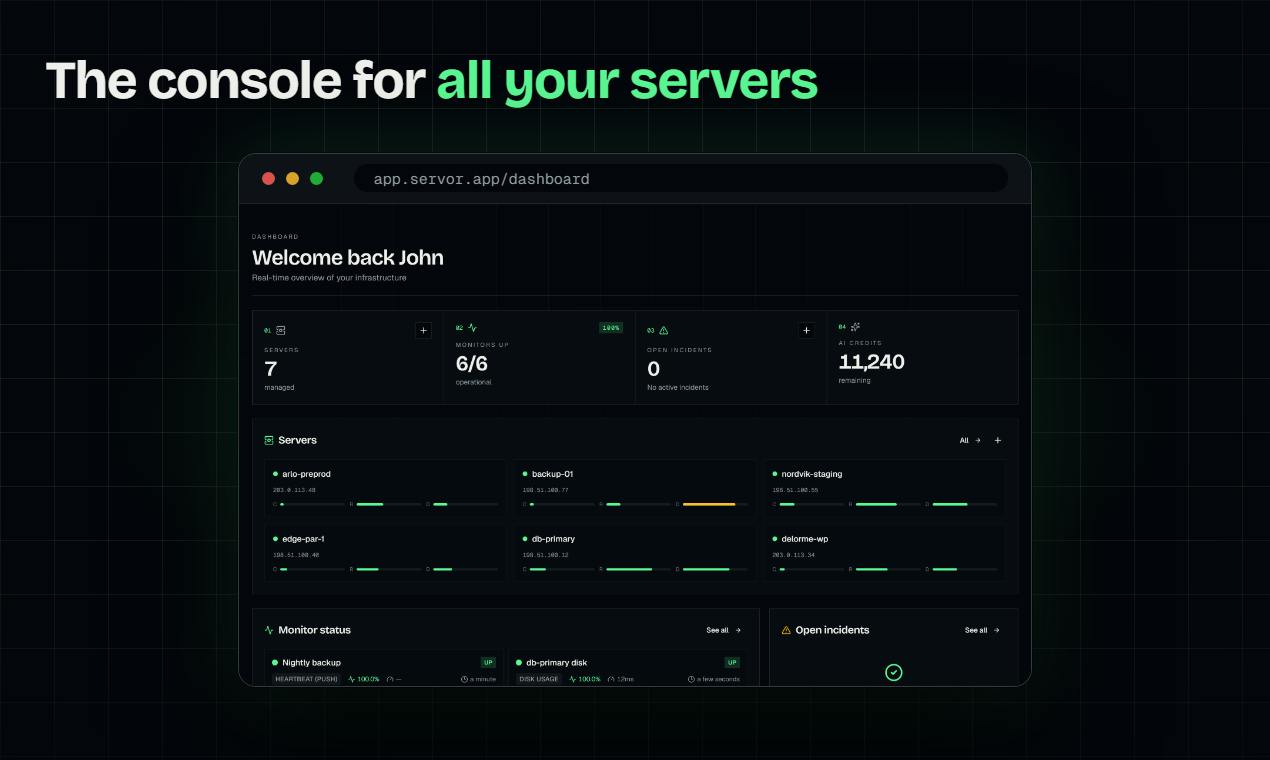
核心能力:从登录到批量执行的全链路覆盖
Servor 的定位不是单一功能的运维工具,而是把日常服务器操作的所有入口合并到一个控制台里。根据官方介绍,它的功能覆盖了网页终端(web terminal)、文件编辑器、定时任务(scheduled jobs)、跨服务器批量命令(fleet-wide commands),以及 150+ 安装配方。这意味着部署一台新机器、改一个配置文件、跑一次批量更新,都不需要再打开多个终端窗口或切换不同的管理后台。
对中小团队来说,这种"一个控制台管所有"的思路降低了工具链的维护成本。不需要为终端、文件管理、任务调度、监控告警分别采购和集成不同产品,Servor 把这些能力打包在同一个产品里。
“150+ 安装配方”意味着什么
安装配方(recipe)本质上是一组预定义的脚本或配置模板,用于在服务器上快速部署常见软件栈,比如 Nginx、PostgreSQL、Docker、Node.js 等。这类功能并非 Servor 首创,Ansible Playbook、Docker Compose、以及各类“一键部署”面板都有类似思路。Servor 的差异点在于把这些配方直接集成在控制台里,用户不需要额外维护一套配置管理工具。但配方的质量、可定制性和更新频率非常关键:如果配方只是简单的 shell 脚本集合,可能在面对不同发行版、不同版本时会失效;而如果配方经过良好测试并允许用户自定义参数,就能真正节省初始化环境的时间。评估时应关注配方是否开源、是否支持幂等执行、以及出错时能否回滚。
安全设计:不开端口,命令在浏览器内签名
Servor 在安全方面的两个设计值得关注。第一是"No open port"——用户不需要在服务器上开放额外的入站端口来让控制台连接,这减少了攻击面。传统做法往往需要暴露 SSH 端口或额外部署 agent 并开放监听端口,而 Servor 采用了不同的连接方式规避这一点。
第二个设计是"every command is signed in your browser"——每条命令都在浏览器端进行签名。这与常见的服务端中转模式不同,签名发生在用户侧,理论上可以降低命令在传输链路中被篡改或伪造的风险。对于把服务器控制权交给第三方 SaaS 产品有所顾虑的团队,这两个设计提供了额外的信任依据。
什么是“浏览器内签名”
在传统的 Web 运维工具中,命令通常先发送到服务端,再由服务端转发到目标服务器。这种模式下,服务端成为中间人,理论上可以读取、修改甚至重放任何一条命令,用户对服务提供商的信任成本很高。而浏览器内签名指的是:用户的私钥保存在浏览器本地(例如通过 WebCrypto 生成或导入),每条要执行的命令在执行前由浏览器用它签名,服务器只负责验证签名并转发。这样即使服务端被攻破,攻击者也无法伪造合法签名的命令。类似的设计在 SSH 证书认证、Sigstore 等场景中已有实践,但直接搬到网页终端里并不常见——它要求浏览器具备可靠的密钥存储能力,同时要在用户体验和安全性之间取得平衡(例如如何跨设备同步密钥、如何防止 XSS 窃取私钥)。Servor 没有披露具体的密钥管理方案,这是评估时需要进一步确认的细节。
“不开端口”可能的实现路径
传统上,让外部控制台连接内网服务器,通常需要开放 SSH 端口或部署一个监听的 agent。Servor 声称“No open port”,意味着它很可能采用了反向连接(reverse tunnel)或轮询(polling)机制:服务器上的轻量组件主动向 Servor 的云端建立出站连接,控制台通过这条已建立的通道下发指令。这样服务器不需要暴露任何入站端口,攻击面确实会缩小。但反向连接也会引入新的依赖——出站连接必须被允许,且云端一旦不可用,管理通道可能中断。理解这些权衡,有助于判断 Servor 是否适合你的网络环境。
监控与告警:从服务器状态到手机通知
除了操作类功能,Servor 还内置了监控、手机告警和状态页。监控数据直接呈现在同一个控制台里,不需要再跳转到独立的监控系统。告警推送到手机,意味着值班人员不必守在电脑前也能第一时间收到异常通知。状态页则可以用来对外或对内展示服务可用性。
这种把"操作"和"观测"合并的思路,对小型团队尤其友好。人手有限时,能在一个界面里完成排查和修复,比在两个系统之间来回切换要高效得多。
适用场景与选型思考
Servor 的核心用户画像比较清晰:管理多台服务器、团队规模不大、希望减少工具数量的开发者和运维人员。150+ 安装配方对需要频繁初始化环境的团队有吸引力,批量命令则适合需要在多台机器上同步执行操作的场景。
需要留意的是,任何将服务器管理集中到第三方 SaaS 的产品,都需要团队在便利性和控制权之间做权衡。Servor 通过不开端口和浏览器端签名来缓解安全顾虑,但具体是否满足团队的合规要求,还需要结合实际环境评估。目前产品在 Product Hunt 上获得 82 票、5 条评论,处于早期阶段,功能的完整度和稳定性有待更多用户验证。
相关推荐

农业革命另一面:疾病如何帮农民击败狩猎采集者
历史学者Kyle Harper解读农业社会如何击败狩猎采集者:不仅靠单位土地能量提取效率带来的人口增长优势,还依靠定居生活催生的病原体在扩张中造成额外死亡率,形成双重替代机制。

渐进式披露让Agent提速2.3倍:上下文工程新思路
Hacker News讨论提出用渐进式披露优化AI Agent上下文,实现2.3倍提速。本文解析上下文膨胀的三大性能损耗,介绍分层工具目录、按需检索、历史压缩等实践路径及落地注意事项。
Perplexity Computer 登陆 Mac:本地运行模型与智能体
Perplexity Computer 登陆 Mac:本地运行模型与智能体
Perplexity Computer 现可在 Mac 上完全本地运行,模型与智能体均在设备端执行,支持原生 Mac 应用和本地文件,敏感数据无需上传云端,已在 Perplexity Mac 应用上线。