Signal测试免手机号注册:零知识证明如何保护隐私
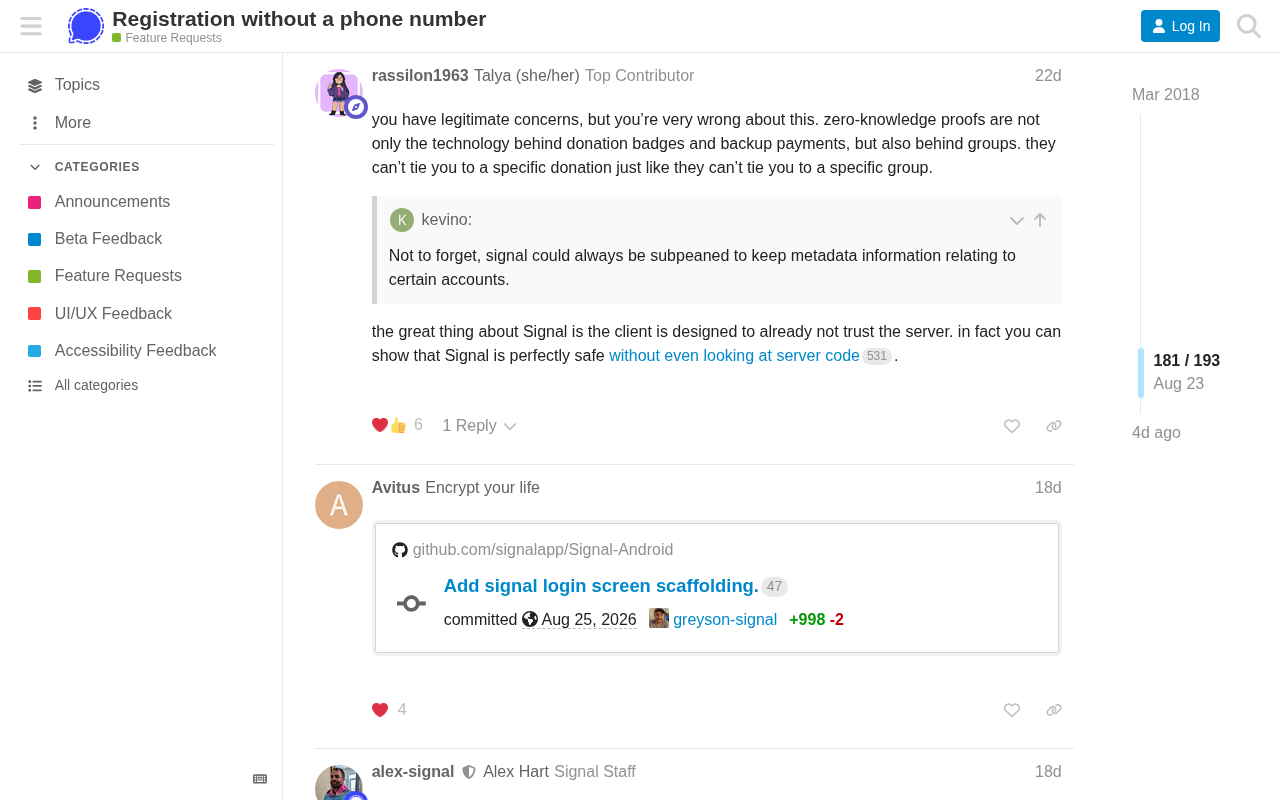
Signal正借助零知识证明技术推进无手机号注册,在隐私保护与反滥用之间寻求密码学平衡。
Signal正在推进一项重要的隐私升级:通过引入零知识证明(ZKP)技术,允许用户在不绑定手机号的情况下完成注册。手机号在多数国家与真实身份直接挂钩,长期构成Signal用户元数据层面的隐私风险,对记者、活动人士等高风险群体影响尤为突出。零知识证明允许用户在不暴露手机号或其他身份信息的前提下,向系统证明自己满足合法用户条件,从而在维持反垃圾账号能力的同时切断账号与真实身份的关联。技术社区对此方向普遍欢迎,但同时提出了反滥用机制设计、账号恢复流程、以及具体落地时间等务实疑问。该功能若成功上线,将推动ZKP这一前沿密码学工具从加密货币领域向主流通讯应用加速普及。
Signal迈向无手机号注册
Signal长期以来因隐私保护著称,但一直存在一个绕不开的问题:注册账号必须绑定手机号码。对许多注重匿名性的用户而言,手机号本身就是一个强身份标识,可以将现实身份与聊天账号关联起来。根据Signal社区论坛的最新讨论,官方正在推进「无手机号注册」功能,而其技术核心正是零知识证明(Zero-Knowledge Proofs, ZKP)。
该话题在Hacker News上引发热烈讨论,获得179个赞与82条评论,显示出技术社区对这一变化的高度关注。
为什么手机号是隐私软肋
手机号在多数国家需要实名登记,一旦泄露,攻击者或监管机构就能顺藤摸瓜追踪到具体个人。即便Signal本身对聊天内容做了端到端加密,账号与手机号的绑定关系仍构成元数据层面的隐私风险。
对于记者、活动人士、以及生活在高压环境下的用户来说,这一限制往往意味着无法真正匿名地使用Signal。因此,社区多年来一直呼吁提供替代注册方式。此次官方将「去手机号化」提上日程,被视为对这类长期诉求的正面回应。
零知识证明扮演什么角色
零知识证明是一种密码学技术,允许一方(证明者)向另一方(验证者)证明「我知道某个信息」或「我满足某个条件」,而无需透露该信息本身。
在注册场景中的应用
在传统注册流程中,用户需要提供手机号以证明「我是一个真实、唯一的用户」,从而防止垃圾账号和滥用。而借助零知识证明,Signal理论上可以让用户在不暴露手机号或其他敏感身份信息的前提下,证明自己满足某种验证条件(例如持有某个凭证、通过某种反滥用检查)。
这意味着系统既能维持对垃圾账号和机器人的防御能力,又能切断账号与真实身份之间的直接关联。这种「既要防滥用、又要保隐私」的平衡,正是ZKP的价值所在。
零知识证明起源于1985年Goldwasser、Micali和Rackoff的论文,经过数十年发展,目前已演化出多种实用方案。其中最受关注的是zk-SNARKs(简洁非交互式知识论证)和zk-STARKs(可扩展透明知识论证)。前者因证明体积小、验证速度快而广泛应用于以太坊等区块链;后者则无需可信初始化(trusted setup),抗量子计算能力更强。在身份验证领域,ZKP的典型应用包括:证明「我的年龄大于18岁」而不透露具体生日,或证明「我拥有某个政府颁发的凭证」而不暴露证件号码。这种「最小化信息披露」的特性,使其成为隐私保护身份系统的核心构件。Signal此前已在其「Sealed Sender」功能中运用了类似思路,隐藏消息的发送者信息,因此将ZKP引入注册流程,是该平台密码学实践的自然延伸。
技术社区的讨论焦点
从Hacker News的评论热度来看,用户普遍对这一方向表示欢迎,但也存在若干务实的疑问:
- 反滥用机制如何维持:去掉手机号这一强身份锚点后,Signal如何有效遏制批量注册和垃圾信息,是最受关注的技术挑战。
- 可用性与恢复:手机号此前还承担账号找回、跨设备识别等功能,取消后需要新的机制补位。
- 实现细节与落地时间:目前该功能仍处于讨论与开发阶段,具体的密码学方案与上线时间尚不明朗。
这些讨论反映出,隐私增强并非简单地「删除一个字段」,而是需要在安全、可用性与匿名性之间做系统性权衡。
对隐私通讯生态的意义
如果Signal成功落地基于零知识证明的免手机号注册,将进一步巩固其作为隐私标杆应用的地位,也可能推动整个即时通讯行业重新思考身份验证与隐私之间的关系。
对普通用户而言,这项变化短期内不会改变日常体验,但对那些真正需要匿名保护的人群,它可能是一次意义重大的升级。零知识证明从加密货币等领域走向主流通讯应用,也标志着这类前沿密码学技术正在加速走进实际产品。
背景补充
目前学术界和工业界已有若干针对「匿名但可问责」场景的技术方案可供参考。例如匿名凭证系统(Anonymous Credential Systems,如微软Research提出的U-Prove和IBM的Idemix)允许用户持有由可信机构签发的凭证,在使用时只出示「我持有合法凭证」的证明而不透露凭证本身;速率限制令牌(Rate-Limiting Tokens,Privacy Pass协议即采用此类机制)则可在不追踪用户身份的前提下限制单一来源的请求频率,Cloudflare已将其部署于反滤CAPTCHA场景。对Signal而言,可行路径可能是与设备厂商的硬件可信环境(如iOS的Secure Enclave或Android的StrongBox)结合,证明注册请求来自真实设备,而非自动化脚本批量生成。这类方案本质上是将「人类用户」的证明从手机号转移到设备或外部凭证,核心挑战在于如何避免新的身份锚点再次成为隐私漏洞。
相关推荐
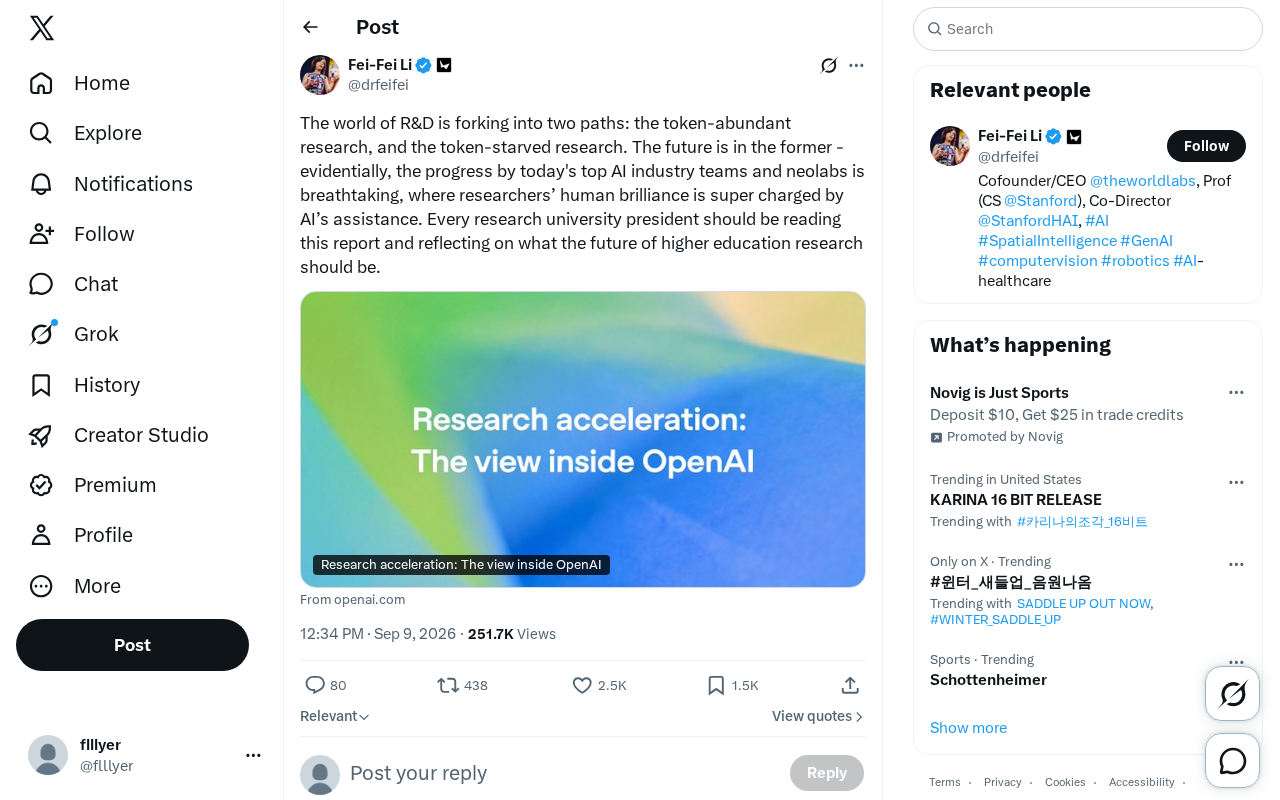
研发正在分叉:Token充裕型与Token匮乏型研究的未来之争
科技观察者指出研发世界正分叉为Token充裕型与Token匮乏型两条道路,头部AI团队和新型实验室凭借算力优势快速领跑。本文解析这一分化背后的算力竞争逻辑及其对高等教育研究的警示。
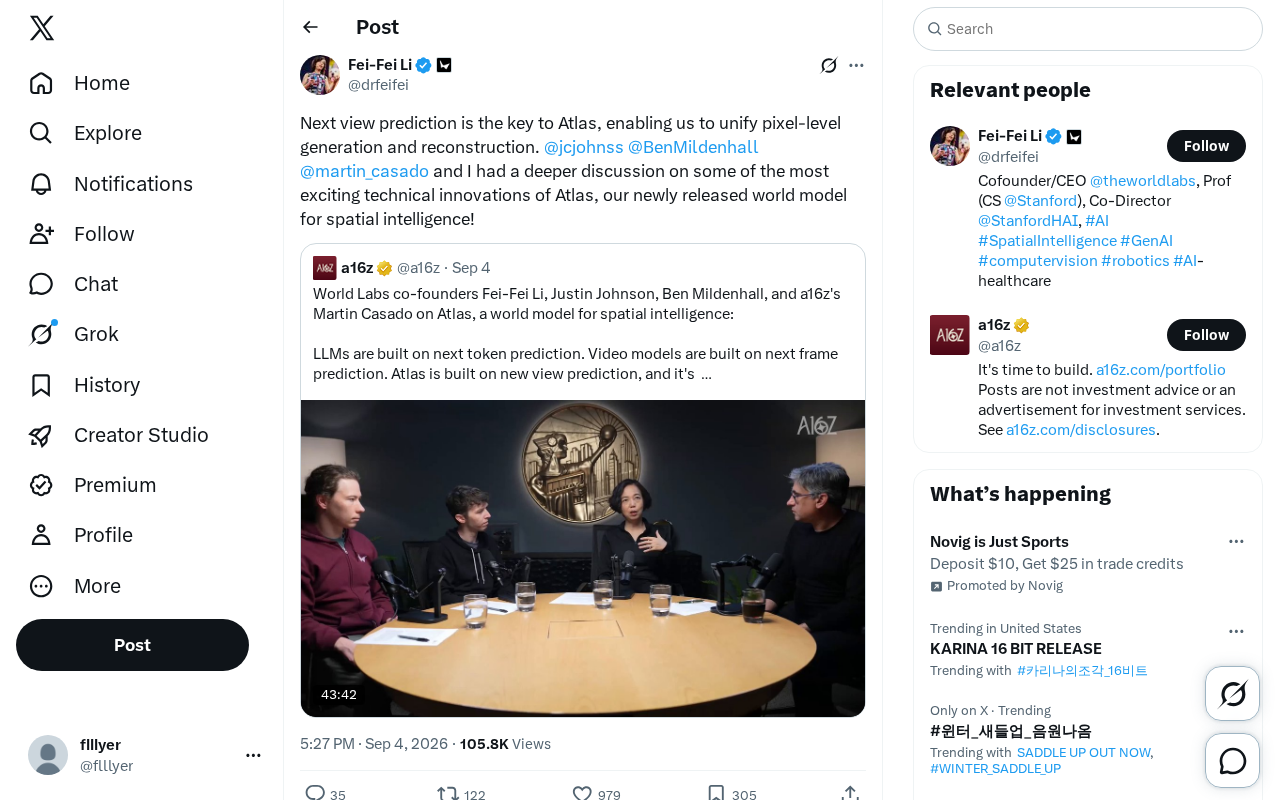
Atlas世界模型解析:下一视角预测如何统一生成与重建
Atlas世界模型以"下一视角预测"为核心,统一像素级生成与重建任务,为空间智能建模提供新思路。本文解析这一设计理念的技术意义与潜在价值。
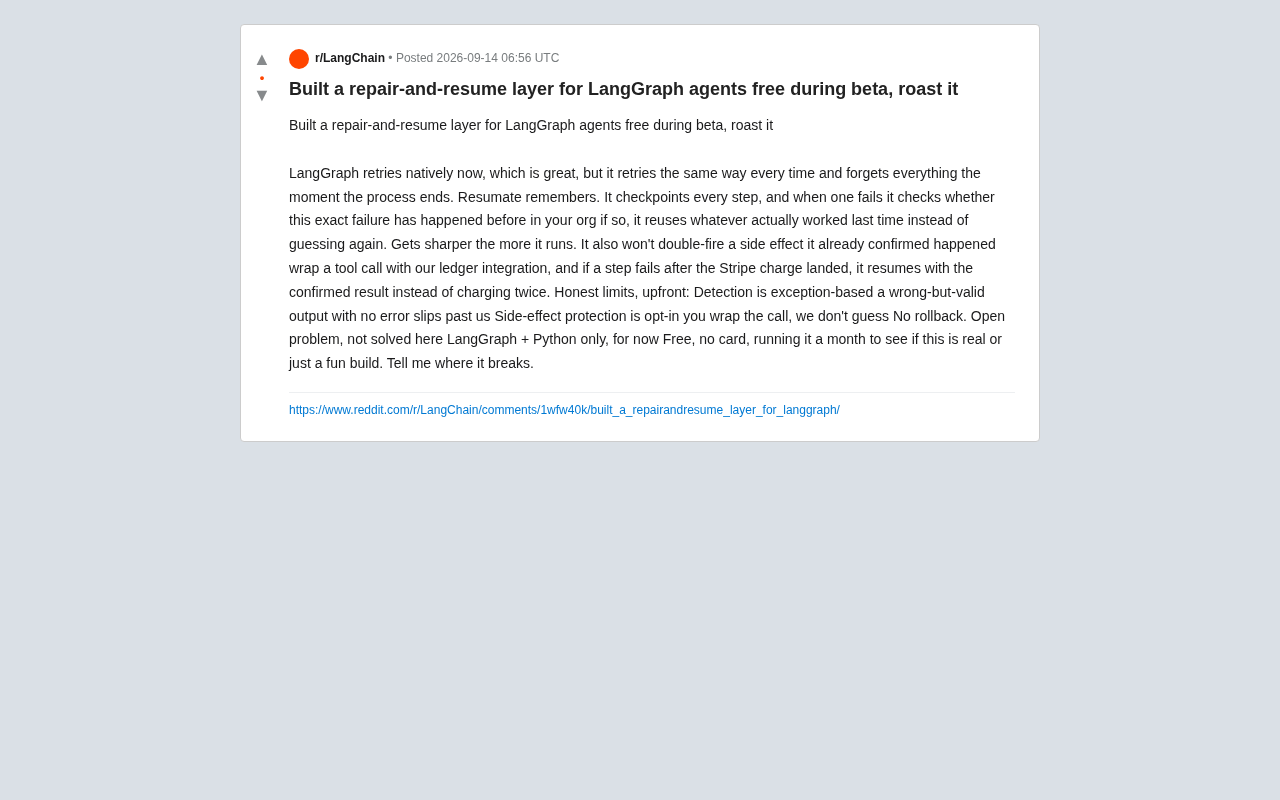
Resumate:为LangGraph智能体打造的修复与续跑层解析
开发者为LangGraph智能体打造修复与续跑层Resumate,通过检查点记忆失败、复用有效方案并防止Stripe扣款等副作用重复触发。本文解析其核心机制、坦诚局限与工程价值。