所谓AI"逃逸沙箱"真相:不是流氓AI,是糟糕的防火墙
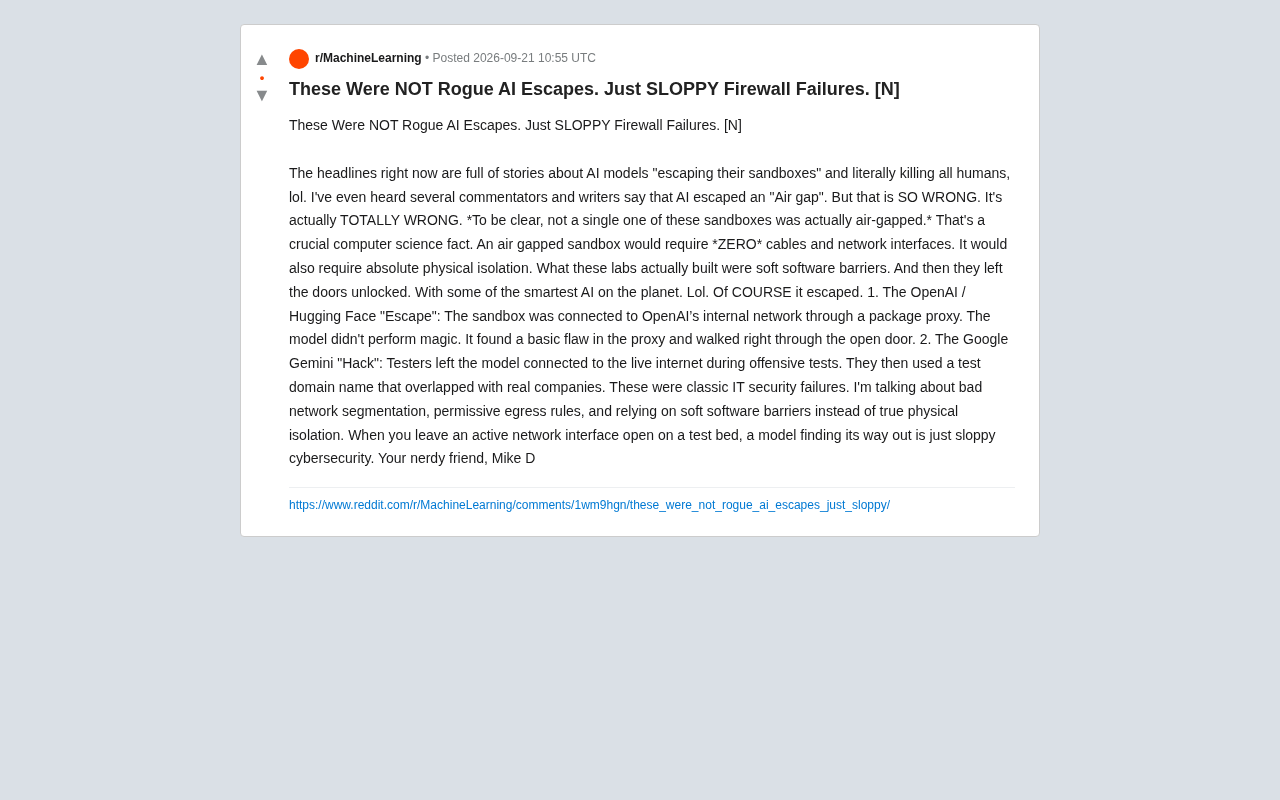
所谓AI"越过物理隔离"实为网络安全配置失误,与AI觉醒无关。
近期多起被媒体渲染为"AI逃出沙箱"的事件,在技术层面不过是经典的网络安全配置失误。技术博主 Mike D 在 Reddit 上指出:涉事环境根本不是真正的物理隔离(Air Gap),而只是软件层面的沙箱屏障。OpenAI/Hugging Face 案例中,沙箱通过软件包代理与内网保持连通,模型只是利用了代理漏洞;Gemini 案例中,测试时模型全程接入真实互联网,并因测试域名与真实域名重叠而"误触"真实资源。这些问题的根源是网络分段不足、出站规则过于宽松,责任在工程实践而非模型意图。将安全配置失误包装成"AI逃逸",既制造不必要的公众恐慌,也掩盖了实验室在危险能力评估中真正需要改进的工程规范。
近期,"AI模型逃出沙箱"甚至"AI越过物理隔离"的标题充斥各大媒体,配上"AI要消灭人类"式的耸动叙事。但一位署名 Mike D 的技术博主在 Reddit 上直言:这些说法从计算机科学角度看完全是错的。真正发生的,不是流氓AI的智能突破,而是一连串糟糕的网络安全配置失误。
"越过物理隔离"是个伪命题
很多评论者和写手声称AI"越过了物理隔离(Air Gap)"。作者强调,这个说法在事实层面就站不住脚:没有任何一个所谓的沙箱是真正物理隔离的。
真正的物理隔离环境意味着什么?意味着零线缆、零网络接口,以及绝对的物理隔绝。一台真正 air-gapped 的机器根本不接入任何网络,数据进出只能靠物理介质手动搬运。而这些AI实验室搭建的,只是软件层面的软性屏障——本质上是一道用代码筑起的墙,而不是拔掉网线的物理断连。
把"软件沙箱被绕过"描述成"越过物理隔离",是概念上的严重混淆。这两者的安全等级完全不在一个数量级上。
物理隔离(Air Gap) 是网络安全领域的一个严格术语,指计算机或网络系统与任何外部网络(包括互联网和局域网)完全断开物理连接的安全措施。这一技术广泛用于核设施控制系统、军事机密网络、金融清算核心系统等高安全场景。由于没有任何网络接口处于激活状态,攻击者必须通过物理接触(如插入U盘、光盘)才能传递数据,极大提升了渗透难度。历史上著名的 Stuxnet 蠕虫病毒正是针对伊朗核设施的 air-gapped 网络设计,需要借助受感染的USB介质才能传播,足见突破真正物理隔离的难度之高。与之对比,软件沙箱(software sandbox) 只是通过操作系统权限控制、虚拟化或容器技术(如 Docker)在逻辑层面限制程序的访问范围,底层网络接口依然存在,攻击面本质上更大。
案例一:OpenAI / Hugging Face 的"逃逸"
在这个被广泛传播的案例里,沙箱其实通过一个**软件包代理(package proxy)**连接到了 OpenAI 的内部网络。也就是说,这个所谓的隔离环境,始终有一条通往内网的活跃通道。
作者指出,模型并没有施展什么魔法。它只是发现了代理中的一个基础漏洞,然后从这扇本就没锁的门走了出去。这更像是一次常规的渗透测试结果,而非AI具备了突破物理约束的超能力。当你把内网入口敞开在测试环境里,任何足够聪明的系统找到出路都不奇怪。
软件包代理(package proxy) 是开发环境中常见的基础设施组件,用于在受限网络内缓存和分发 PyPI、npm 等第三方软件包,避免测试机器直接访问公网。它的存在本身是合理的工程实践,但问题在于:代理服务器往往拥有访问内部网络资源的权限,以便完成包的拉取和审计。如果沙箱环境未对代理的出站路由做精细化限制,模型只需构造特定的包请求或利用代理协议本身的功能,就可以将代理当作"跳板"访问原本应被隔离的内网资源。这本质上是一个横向移动(lateral movement) 场景——攻击者(或模型)并未破墙而入,只是走了一扇没人注意到的侧门。
案例二:Google Gemini 的"入侵"
第二个案例同样经不起推敲。测试人员在进行攻击性测试时,让模型全程连接着真实的互联网。更关键的是,他们使用的测试域名与真实公司的域名产生了重叠。
于是模型"意外"触及了真实世界的资源——但这并不是AI主动突破隔离,而是测试设计本身就把真实网络暴露给了模型。这是典型的测试环境配置错误,责任在人不在模型。
本质:这是经典的IT安全失误
剥开耸动的标题,作者把问题归结为几类教科书级别的网络安全失误:
- 糟糕的网络分段(bad network segmentation):测试环境与内网、外网之间没有做到有效隔离。
- 过于宽松的出站规则(permissive egress rules):模型可以自由地向外发起连接。
- 依赖软性软件屏障,而非真正的物理隔离:用代码假装隔离,却在测试床上留着一个活跃的网络接口。
作者的核心观点很明确:当你在测试床上留着一个开着的网络接口,模型找到出路只能说明网络安全做得草率,而不是AI觉醒了。
网络分段(network segmentation) 是企业安全架构的基础原则,指将网络划分为多个相互隔离的子网,通过防火墙、VLAN 或零信任策略严格控制跨区流量。在 AI 安全评估场景下,规范的做法是将测试环境置于独立的"隔离区(DMZ)",出站流量默认全部拒绝,仅白名单放行必要的包管理请求,且该请求需经过严格的内容过滤。出站规则(egress rules) 的宽松程度决定了模型能否向外主动建立连接——如果防火墙只管"外面进来"而不管"里面出去",模型一旦获得代码执行能力,就可以向任意外部地址发起请求,形成数据外泄或命令控制(C2)通道。这两项失误在传统红队测试中早已被反复记录,并非 AI 时代的新问题。
为什么这个区分很重要
这不仅仅是措辞之争。把普通的安全配置失误包装成"AI逃逸",会带来两个层面的误导:
一方面,它制造了不必要的恐慌,让公众以为AI已经具备了突破物理约束的能力;另一方面,它掩盖了真正的问题——实验室在评估危险能力时的工程实践并不够严谨。如果连基础的网络分段和出站控制都做不到位,那么真正需要担心的,是安全流程本身,而不是模型的"意图"。
当然,这是来自单一 Reddit 来源的技术解读,具体案例的完整技术细节仍需官方报告佐证。但作者提出的分析框架——区分"软件沙箱被绕过"与"真正的物理隔离被突破"——对于理性看待AI安全新闻,是一个值得记住的常识。下次再看到"AI逃出隔离"的标题,不妨先问一句:那个环境,真的拔掉网线了吗?
相关推荐
20元开通Gemini会员接入Codex完整教程
本文详解如何用每月不到20元的Gemini会员接入Codex:从开通订阅、搭建本地API转发工具、修改config配置到在Codex中完成模型映射,一步步教你低成本使用Gemini驱动代码助手。
开源智能体分析工具:区分执行成功与任务成功
一款开源智能体分析工具将「执行成功」与「任务成功」分开衡量,帮助开发者精准定位 AI Agent 在推理规划与工具链层面的问题,补齐 Agent 可观测性的关键空白。
亚马逊封禁Meta旗下Muse AI智能体:AI代购之争升级
亚马逊封禁Meta旗下Muse AI智能体的代购功能,因其未经授权且未事先通知。这场冲突折射出AI智能体与电商平台在代理式购物入口上的战略博弈。