uBlock Origin 曝通用 XSS 漏洞:元素选择器成攻击入口
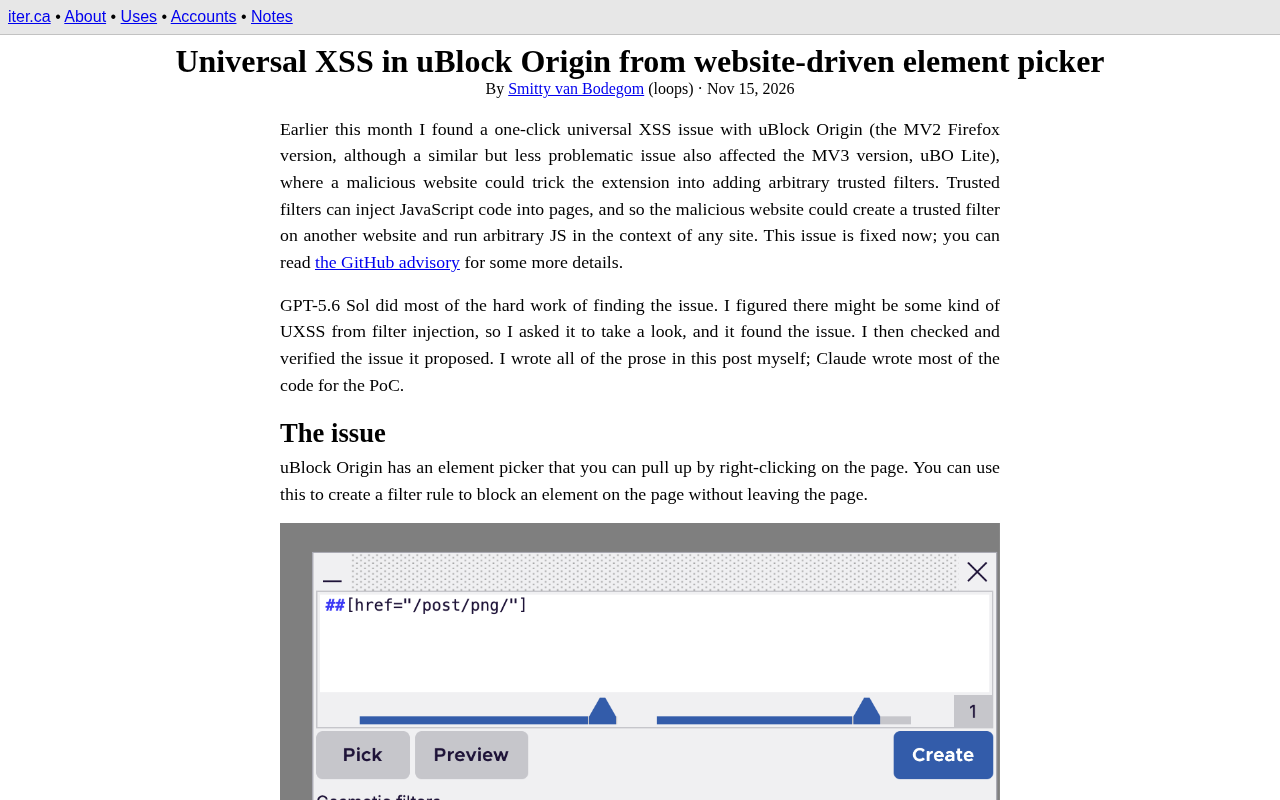
uBlock Origin 元素选择器被曝通用 XSS 漏洞,网站可主动触发并注入脚本。
安全研究者披露了 uBlock Origin 元素选择器功能中的一个通用跨站脚本(UXSS)漏洞。元素选择器原本供用户手动屏蔽页面元素,但网页 JavaScript 可以程序化地触发该功能,并利用扩展对页面元素的处理逻辑注入恶意载荷。由于扩展权限高于普通网页,攻击者可绕过同源策略,在任意页面执行脚本并读取跨站数据。Hacker News 社区对漏洞可利用性存在分歧:部分认为需用户交互、风险有限,部分强调 UXSS 后果严重。研究者已报告该问题并建议用户及时更新扩展;对开发者而言,消息通道缺乏来源校验是根源,应加固通道并对注入内容做沙箱化处理。
一个被忽视的攻击面:元素选择器
uBlock Origin 作为最广泛使用的开源广告拦截扩展,其安全性一直备受关注。近期,安全研究者披露了一个存在于元素选择器(Element Picker)功能中的通用跨站脚本(Universal XSS)漏洞。据技术博客 iter.ca 和 Hacker News 上的讨论(该帖获得 209 点、51 条评论),这一问题源于网站可以主动触发并操纵 uBlock Origin 的元素选择器,从而在任意页面上执行恶意脚本。
元素选择器原本是供用户手动屏蔽页面元素的便捷工具,但研究者发现,网页中的 JavaScript 可以通过某种方式“驱动”这一功能,使其在用户不知情的情况下进入选择模式。由于扩展拥有比普通网页更高的权限,攻击者得以绕过同源策略,实现跨域脚本执行。
漏洞原理:权限边界被打破
通用 XSS 之所以危险,在于它不局限于单一站点,而是可能影响用户访问的任意页面。uBlock Origin 的元素选择器在激活时会注入界面和脚本,如果网站能够控制这一激活过程并注入自身内容,就相当于获得了扩展的执行上下文。
据 iter.ca 的分析,攻击链的关键在于网站能够以程序化方式打开选择器,并利用扩展对页面元素的处理逻辑注入恶意载荷。Hacker News 上的评论者补充指出,这类漏洞的根源往往是扩展的消息传递机制缺乏足够的来源校验。
通用 XSS(Universal XSS,UXSS) 与普通 XSS 的关键区别在于作用范围:普通 XSS 依赖目标站点自身的注入点,只能影响该站点的用户;而 UXSS 利用浏览器或扩展本身的漏洞,绕开同源策略,在攻击者并不控制的任意页面上执行脚本。这意味着攻击者无需等待受害者访问某个存在缺陷的网站,只要受害者安装了存在漏洞的扩展,访问任何页面都可能被注入。UXSS 的危害因此被放大:脚本运行在受害页面的源下,可读取该源的 Cookie、localStorage 和 DOM 内容,进而劫持会话或窃取敏感数据。在浏览器扩展场景中,由于扩展脚本通常拥有高于网页的权限,一旦网页能够影响扩展的执行逻辑,就相当于借扩展之手完成了权限提升。
理解该漏洞还需要了解浏览器扩展的消息传递机制。扩展通常由内容脚本(content script)、后台页面(background page/service worker)和弹出界面等部分组成,各部分之间通过 chrome.runtime.sendMessage、chrome.tabs.sendMessage 或 window.postMessage 等通道通信。这些通道本身并不天然可信:网页运行的脚本与内容脚本共享同一 DOM 环境,网页可以通过 postMessage 或直接调用暴露在页面上下文中的接口,向扩展发送伪造消息。若扩展在接收消息时未校验发送方来源(如 event.source、event.origin)或未对消息内容做类型与转义检查,恶意网页就可能诱导扩展执行非预期操作,例如以程序化方式激活元素选择器并注入攻击者构造的 HTML。
社区反应与修复建议
在 Hacker News 的相关讨论中,开发者们对漏洞的可利用性展开了辩论。一部分评论认为,该漏洞需要用户交互或特定配置才能触发,实际风险有限;另一部分则强调,通用 XSS 一旦被利用,后果可能远超普通 XSS,因为攻击者可以读取跨站数据。
研究者已向 uBlock Origin 项目报告该问题,并建议用户保持扩展更新。对于普通用户,及时升级到最新版本是最直接的防护措施;对于扩展开发者,这一案例提醒我们:任何允许网页与扩展交互的接口都必须严格验证来源和内容。
对扩展安全生态的启示
这并非 uBlock Origin 首次因功能设计而面临安全质疑,但它再次凸显了浏览器扩展在便利性与安全性之间的张力。扩展的权限模型虽然隔离了网页与浏览器内核,但功能接口一旦设计不当,就可能成为权限提升的跳板。
对于安全研究者而言,元素选择器这类“用户主动触发”的功能往往被默认信任,而此次漏洞表明,网站同样可能成为触发者。未来扩展开发中,对消息通道的加固、对注入内容的沙箱化处理,应成为标准实践。
浏览器扩展的权限模型是理解此类风险的基础。扩展在安装时声明一系列权限(如 activeTab、<all_urls>、webRequest 等),获得权限后即可跨源读取标签页信息、修改页面内容或拦截网络请求。这种设计本意是让扩展在用户授权下完成广告拦截、密码管理等跨站功能,但也意味着扩展的信任边界比普通网页宽得多。内容脚本虽然运行在网页的 DOM 中,却处于“隔离世界”(isolated world),与页面脚本的 JavaScript 环境相互隔离;然而 DOM 是共享的,页面仍可通过修改 DOM 元素、触发事件或发送消息来影响内容脚本的行为。当扩展把页面可控的数据当作可信输入时,隔离世界提供的保护就会被绕过,形成从网页到扩展的权限提升路径。
相关推荐
DevWorkflow 5.0:用AI五步法从想法到上线
DevWorkflow 5.0 是 Claude Code 插件,用五步流程让 AI 辅助开发从想法到上线。每个决定先问你,避免 AI 擅自加表加字段、文档代码不一致、测试未写就合并。支持多平台多语言,个人开发者和小团队适用。
Hermes Agent的.md文件如何工作?核心机制解析
解析 Hermes Agent 的 .hermes 目录机制:user.md 存个人信息、memory.md 记录值得记住的细节、soul.md 定义 Agent 性格。了解这套纯 Markdown 文件如何让 Agent 跨会话保持一致行为。
联合国“杀手机器人”谈判再陷僵局:自主武器监管为何难破冰
联合国日内瓦会议就自主武器(“杀手机器人”)规则展开谈判,一周磋商收效甚微,代表仅同意“开始讨论选项”。本文分析谈判僵局背后的定义分歧、安全诉求冲突与多边机制局限。