Vercel AI SDK 为 xAI 新增安全标识支持

AI SDK 为 xAI 新增 safetyIdentifier 选项,支持策略违规的用户级归因。
Vercel 旗下 AI SDK 的 @ai-sdk/xai 发布 2.0.103 版本,为 Responses API 增加 safetyIdentifier provider 选项。启用后,SDK 会将配置的 safety_identifier 随请求发送给 xAI,使平台能将违反内容策略的行为归因到具体终端用户,并在 providerMetadata.xai.safetyIdentifier 上回显服务端返回值。这一改动让多用户应用无需自行拼装 HTTP 请求即可接入 xAI 的合规归属机制,同时提升了日志与监控中的可观测性。版本还同步升级了 @ai-sdk/provider-utils 和 @ai-sdk/openai-compatible 等内部依赖。素材未说明标识的格式约束,上线前需查阅官方文档确认取值范围。
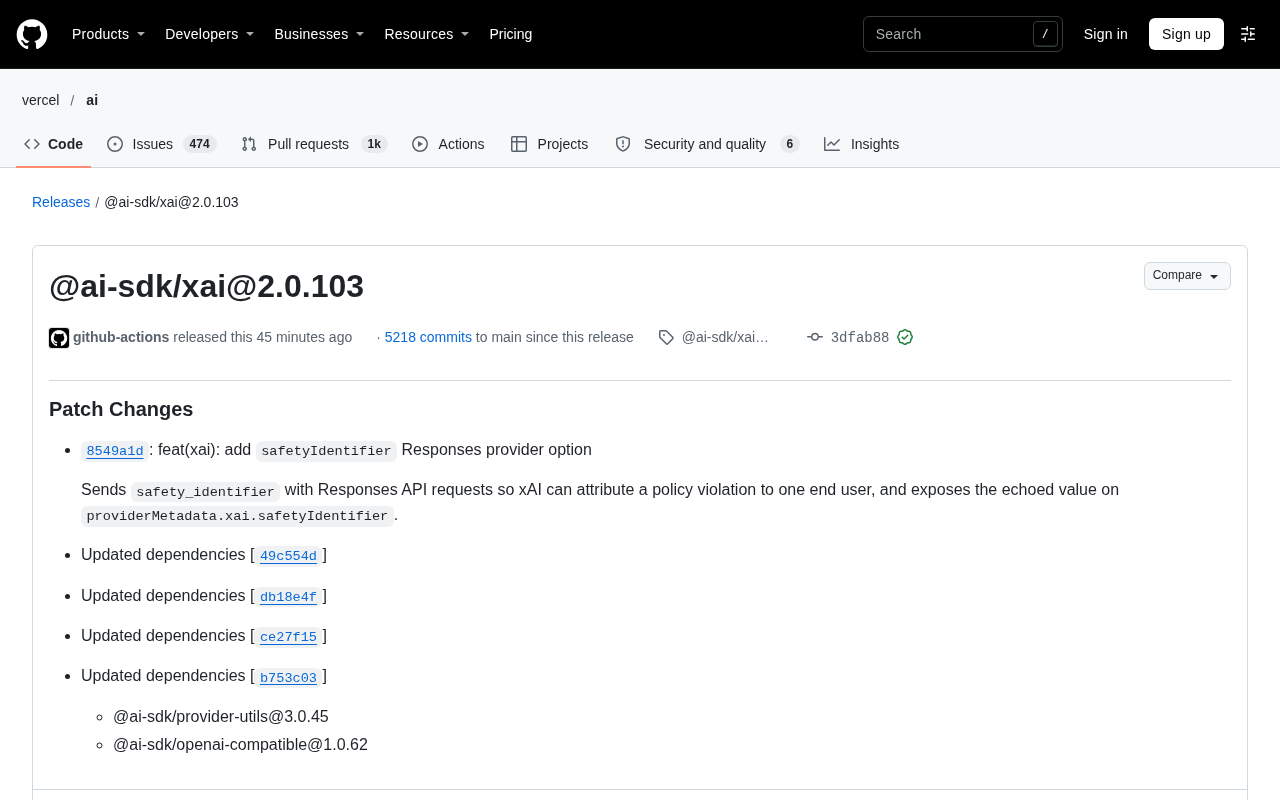
Vercel 旗下的 AI SDK 在 xAI 集成上做了一次细小但值得关注的功能补齐:@ai-sdk/xai 发布 2.0.103 版本,为 Responses API 增加了 safetyIdentifier provider 选项。改动本身只有几行,却触及了多用户 AI 应用在内容合规上的一块长期灰色地带。
一次 patch 更新解决的归属问题
根据仓库提交记录,此次变更是 feat 级别的新增能力:在调用 xAI 的 Responses API 时,SDK 会把配置好的 safety_identifier 一并随请求发送,xAI 侧由此可以把某次违反策略的行为归因到具体的终端用户;同时,SDK 会在 providerMetadata.xai.safetyIdentifier 上回显服务端返回的值。
这意味着使用 AI SDK 构建应用的开发者,不再需要绕开 SDK 自己拼装 HTTP 请求,就能让 xAI 的服务端识别"这个请求来自哪个用户"。对于面向 C 端、用户量大的产品,这是接入 xAI 官方合规能力最直接的路径。
为什么安全标识值得单独做成一个选项
大模型服务商普遍要求开发者对终端用户行为负责,但"负责"的前提是能区分用户。当一次请求触发内容策略时,如果服务端只能看到一个共享的 API Key,就无法判断违规来自哪个账号,平台层面的治理和开发者层面的追责都无从谈起。
safety_identifier 的设计思路是把归因责任交回应用层:由开发者决定用什么标识代表一个用户,xAI 只负责记录并关联。AI SDK 把它包装成 provider 选项,等于把这个模式标准化了——与直接透传一串自定义 header 相比,它更清晰,也更不容易在后续版本中失效。从提交说明的措辞看,xAI 明确会利用这个字段做策略违规归属,而非仅仅留档。
Provider 选项与 providerMetadata 机制
在 AI SDK 的架构中,provider 选项是开发者针对特定模型供应商传递额外配置的标准入口。AI SDK 将各供应商的差异封装为 provider 实现,开发者无需直接构造各家不同的 HTTP 请求体,而是在统一的调用接口上通过 providerOptions 传入厂商特有参数。SDK 负责将这些参数映射到请求的正确字段,并在响应中把厂商返回的非标准数据通过 providerMetadata 回传。这种设计把厂商差异隔离在 provider 层,使上层应用代码在多供应商切换时保持一致。safetyIdentifier 正是借助这一机制实现:开发者只需在 provider 配置中声明标识,SDK 便自动完成请求注入与响应回显,避免了手动拼装 HTTP 请求或依赖未文档化的 header 透传方式。
版本依赖的同步滚动
除主体功能外,这次发布还顺带升级了数个内部依赖,包括 @ai-sdk/provider-utils 升至 3.0.45、@ai-sdk/openai-compatible 升至 1.0.62。xAI 的 provider 实现本身构建在 openai-compatible 抽象之上,因此上游兼容层的变化会直接传导下来。
对使用方而言,patch 版本号通常意味着可以无痛升级,但涉及 provider 选项的变更仍建议在升级后验证一遍:确认 safety_identifier 是否确实出现在请求中,以及 providerMetadata 的回显字段是否符合预期。尤其当应用已经自行处理过用户标识透传逻辑时,要留意是否与 SDK 的新行为重复。
openai-compatible 抽象层
@ai-sdk/openai-compatible 是 AI SDK 提供的一个通用 provider 基类,用于接入那些 API 形态与 OpenAI 兼容的服务商。许多模型平台(包括 xAI)在请求与响应结构上遵循 OpenAI 的接口约定,因此无需从零实现一个 provider,而是基于该兼容层扩展。这意味着 xAI provider 的请求构造、流式解析、错误处理等基础逻辑都继承自 openai-compatible。当这一上游包发生版本变化时,xAI provider 的行为会随之传导,这也是本次 patch 同步升级 @ai-sdk/openai-compatible 至 1.0.62 的原因。理解这一依赖关系有助于开发者在排查请求字段缺失或响应解析异常时,判断问题出在 xAI 特有逻辑还是兼容层。
对开发者的实际影响
最直接的受益者是那些把 AI SDK 作为统一接入层、同时服务多个模型供应商的团队。xAI 的合规能力此前需要单独适配,现在被纳入同一套 provider 配置体系,多供应商切换的成本进一步降低。
另一层影响在于可观测性。providerMetadata 上的回显让应用可以在日志和监控中对照请求与响应,当平台侧反馈违规时,排查链路更短。这类元数据在线上问题定位中的价值,往往比功能本身更持久。
说一下,素材未说明该字段的具体格式约束,也未提及 xAI 是否对标识的生成方式提出要求。开发者在上线前应查阅官方文档确认取值范围,避免因格式不符导致请求被拒。
相关推荐
 科技前沿
Textly:Mac上任意位置抓取文字和表格的效率神器
Textly是一款Mac菜单栏效率工具,支持从截图、PDF、视频和应用中框选捕获文字与表格,保持行列完整并导出CSV、Markdown、TSV,还内置即时翻译和剪贴板历史。
 科技前沿
Frameboy:World Labs Atlas 世界模型浏览器实时体验
World Labs 在 Product Hunt 发布 Frameboy,基于 Atlas 世界模型的浏览器实时演示,移动相机即可在云端 GPU 生成新视角,最高 15 fps 串流,探索 AI 生成的可漫游世界。
 科技前沿
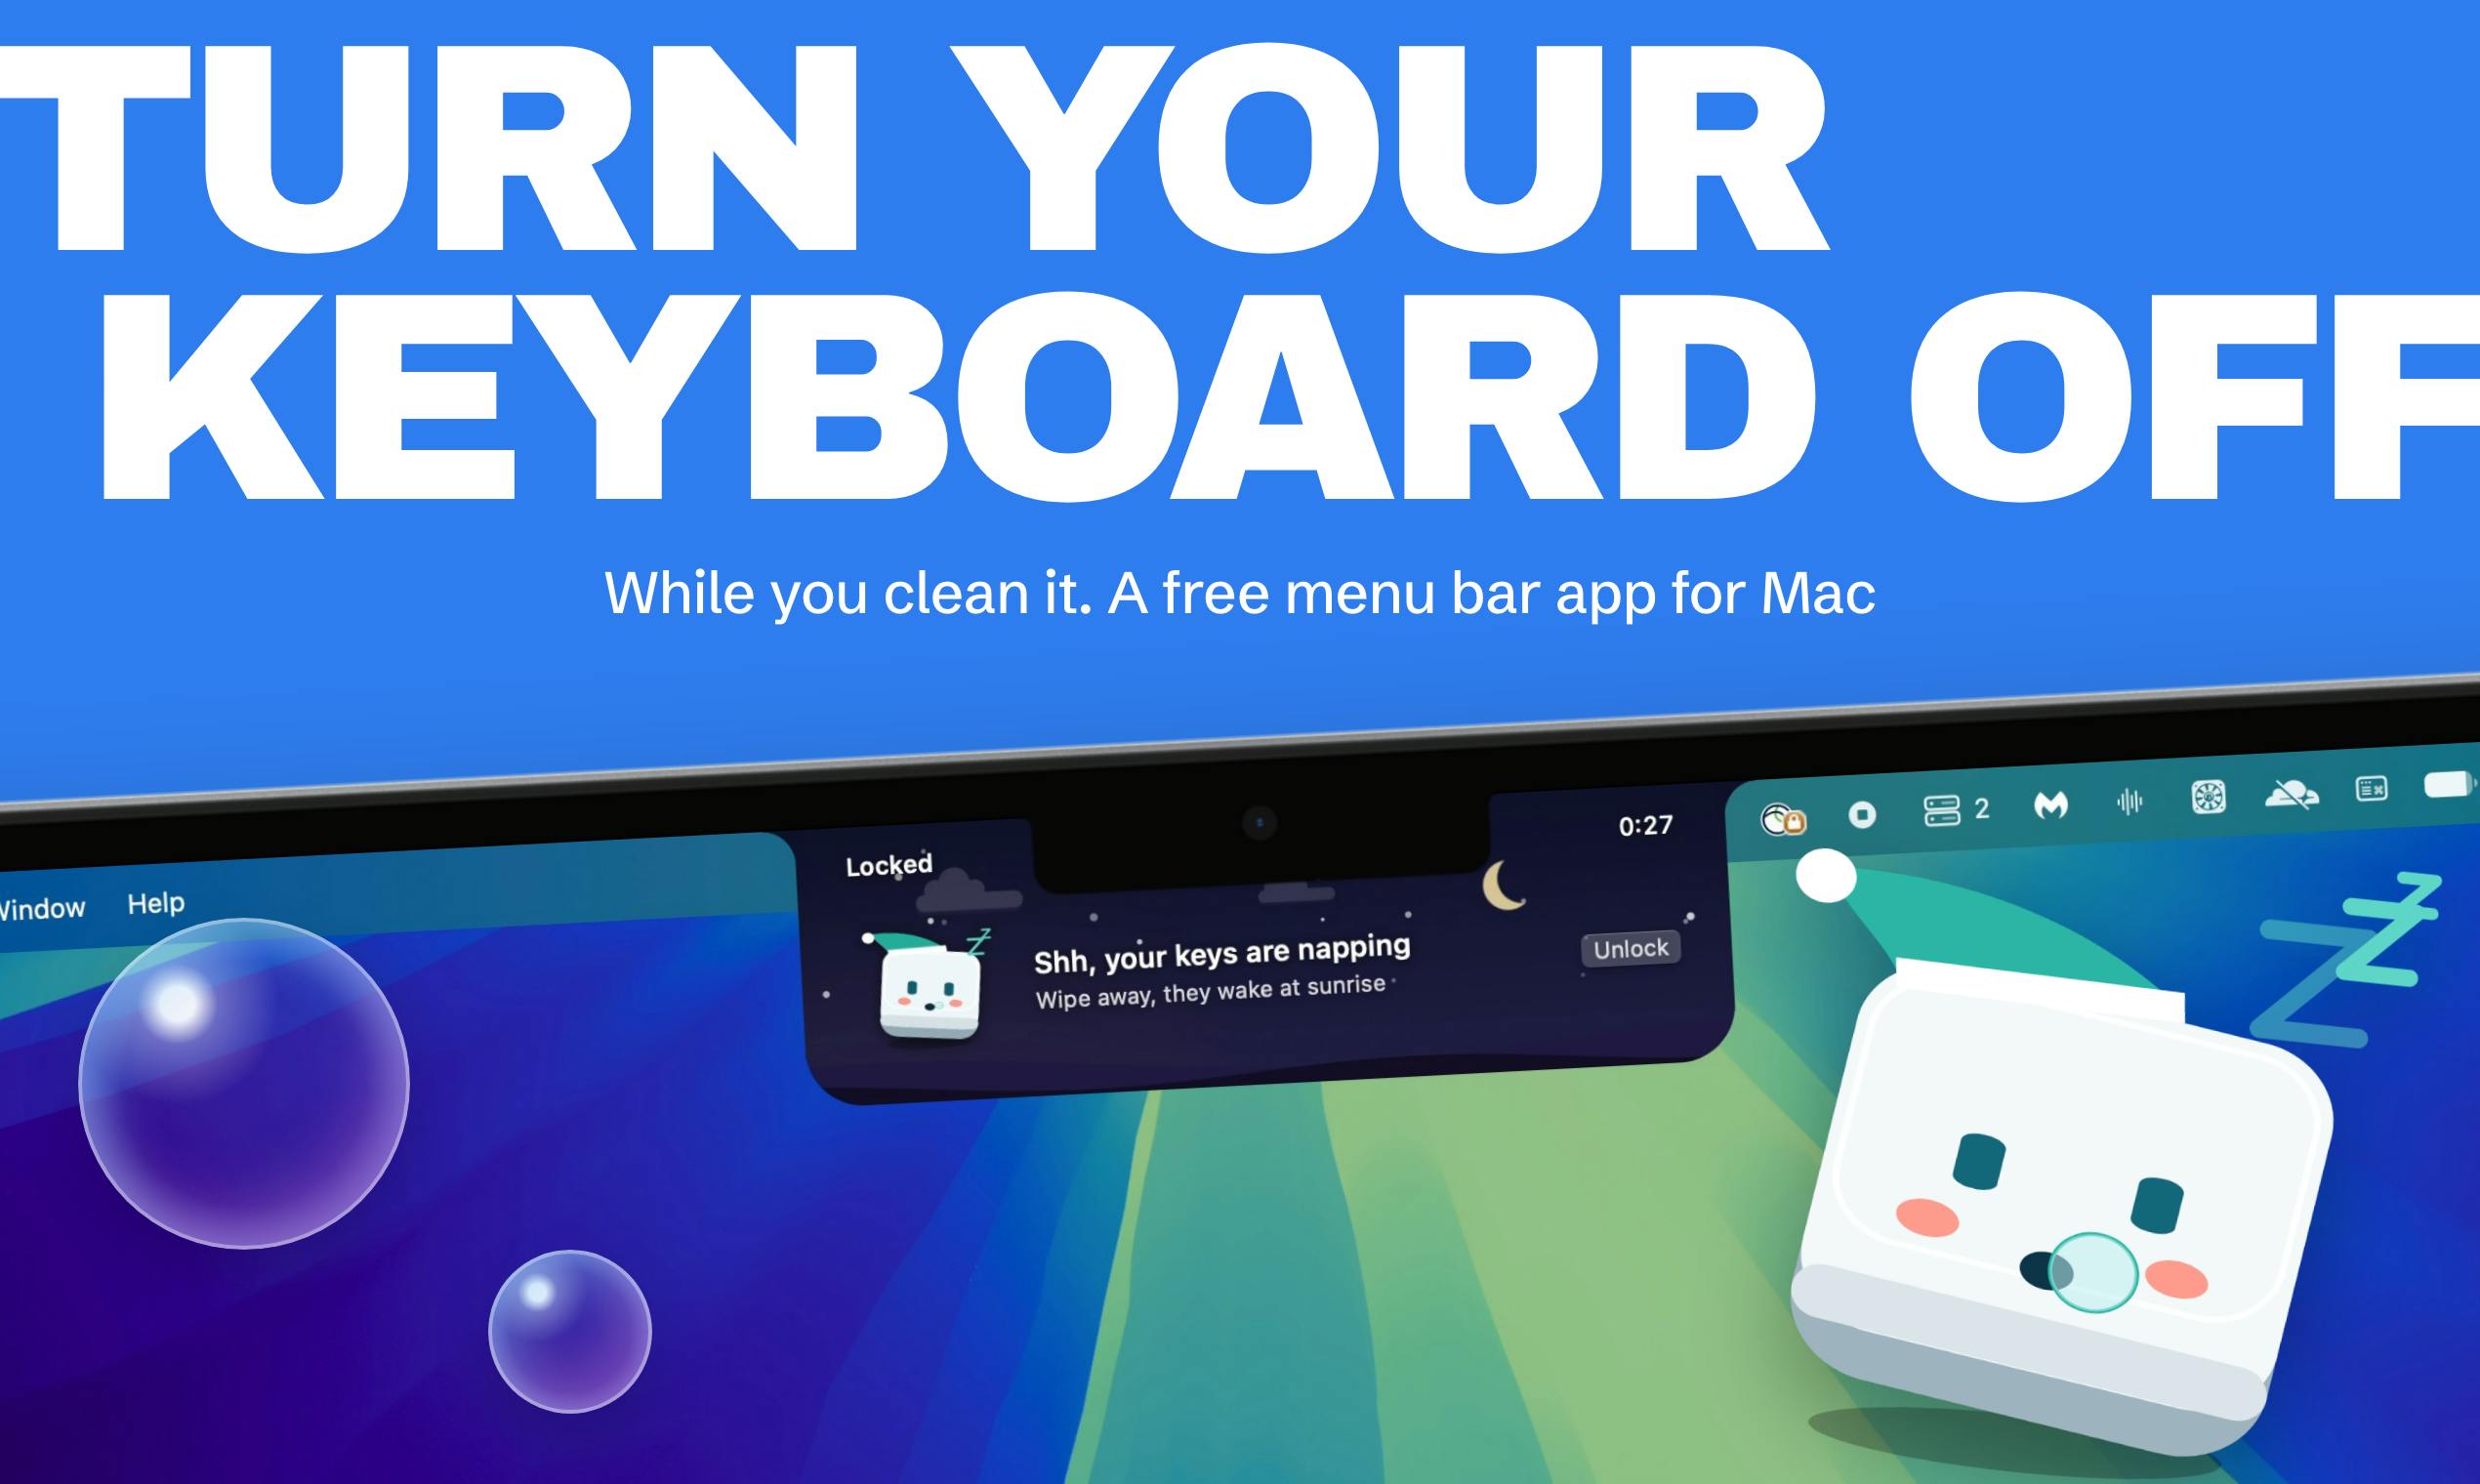
Keypause:一键锁定Mac键盘,清洁时不再误触
Keypause是一款Mac菜单栏应用,一键锁定键盘所有按键,方便清洁时避免误触。本文介绍其功能、使用体验、潜在风险及适用场景,帮你判断是否值得尝试。